
Уже не Rezet, или Новые атаки Rare Wolf
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




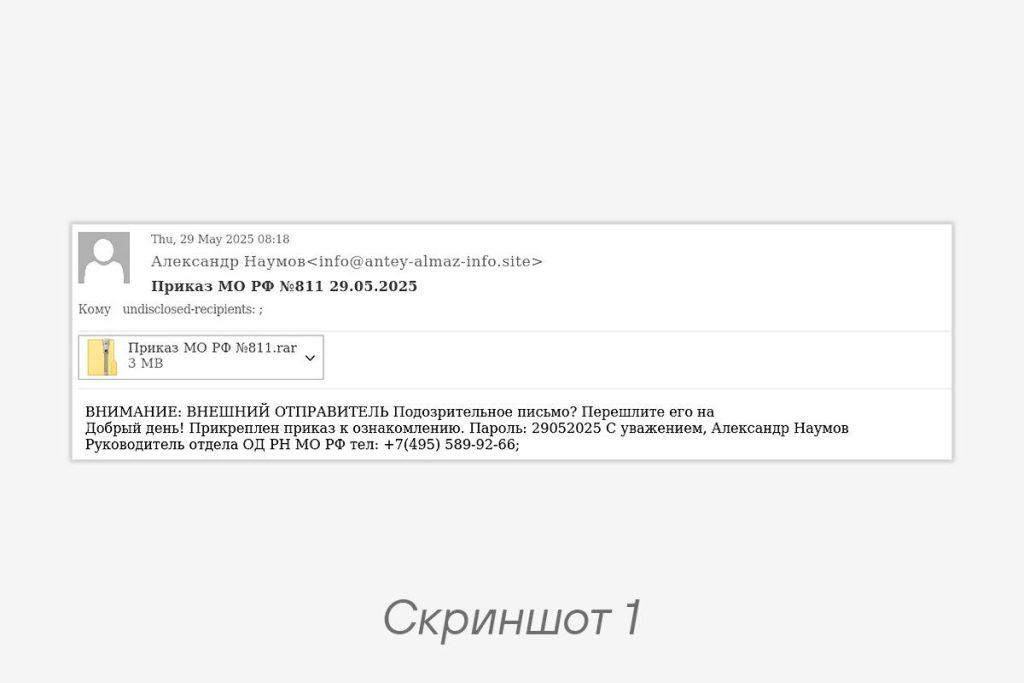
Группа киберразведки PT ESC продолжает фиксировать атаки группировки Rare Wolf: так, в конце мая злоумышленники рассылали фишинговые письма от имени
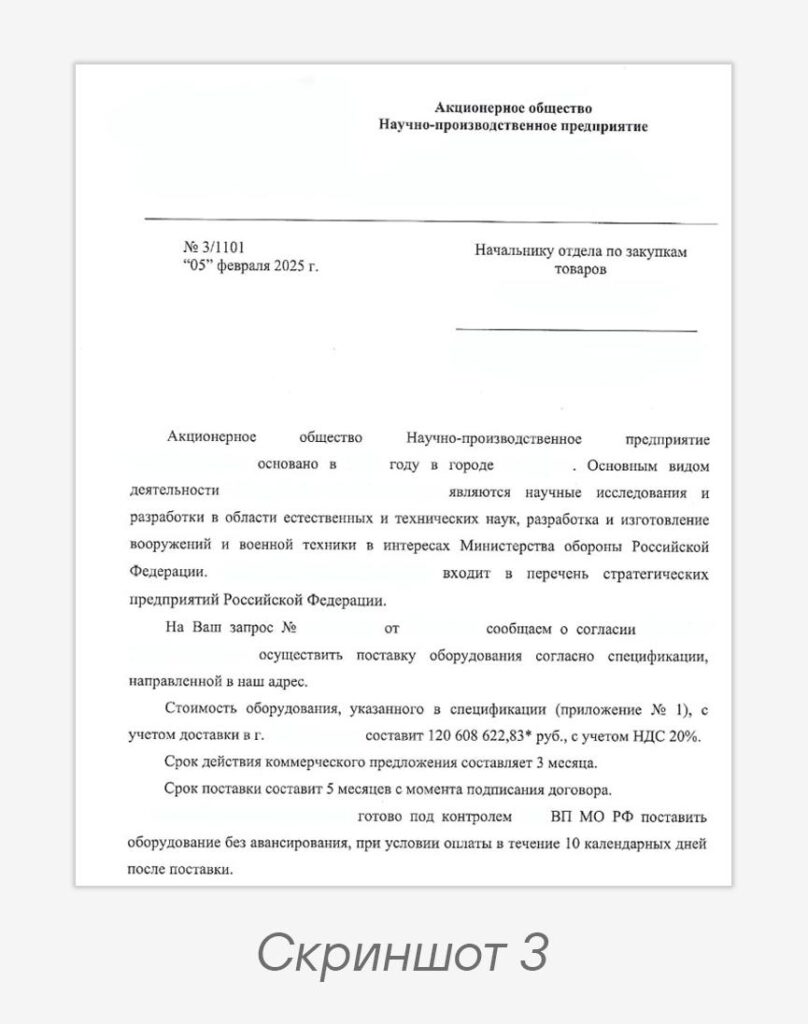
antey-almaz-info.site в адрес компаний военно-промышленного комплекса. Текущая кампания очень похожа на ту, что мы описывали в конце января (скриншот 1).Группировка все так же доставляет вредоносный SCR-файл внутри архива, пароль к которому указан в тексте письма. При запуске SCR-файл отвлекает внимание жертвы, открывая документ-приманку, и одновременно скачивает на узел архив с PowerShell- и BAT-скриптами. В этот раз для распаковки скриптов используется скрытая папка
C:\Users\admin\Window (скриншоты 2–3).Rare Wolf по-прежнему собирает системную информацию, в том числе дампы реестров SAM и SYSTEM, сканирует локальные подсети в попытке скопировать файлы с других устройств и скрытно устанавливает AnyDesk для удаленного доступа.
🕗 Следует отметить, что сканирование локальной подсети проходит по жестко заданным IP-адресам и занимает около 9–10 минут, что существенно превышает лимиты динамического анализа большинства публичных песочниц. Обычно такие сервисы ограничивают время эмуляции несколькими минутами (от 1 до 6), а в расширенных режимах — не более 10–12 минут. Вероятно, цель подобных задержек — не дать песочницам зафиксировать дальнейшие действия вредоносных файлов.
🙅♂️ Единственными заметными изменениями стали отказ от файла
rezet.cmd, использовавшегося ранее в атаках, и переход с публичного туннелирования через ngrok на собственный обратный SSH-туннель с использованием Tuna и штатного sshd — это повышает скрытность и надежность канала связи с C2-сервером. Для этого злоумышленники устанавливают на зараженном устройстве демон sshd и исполняемый файл tuna.exe, прописывают в firewall разрешение на входящий TCP-порт 22 и настраивают ключевую аутентификацию, обеспечивая автоматический запуск службы sshd при старте системы и поддерживая обратное SSH-соединение с сервером управления. Tuna при этом инициирует исходящее соединение к C2 и проксирует весь трафик на локальный демон sshd, обеспечивая скрытый и защищенный канал.
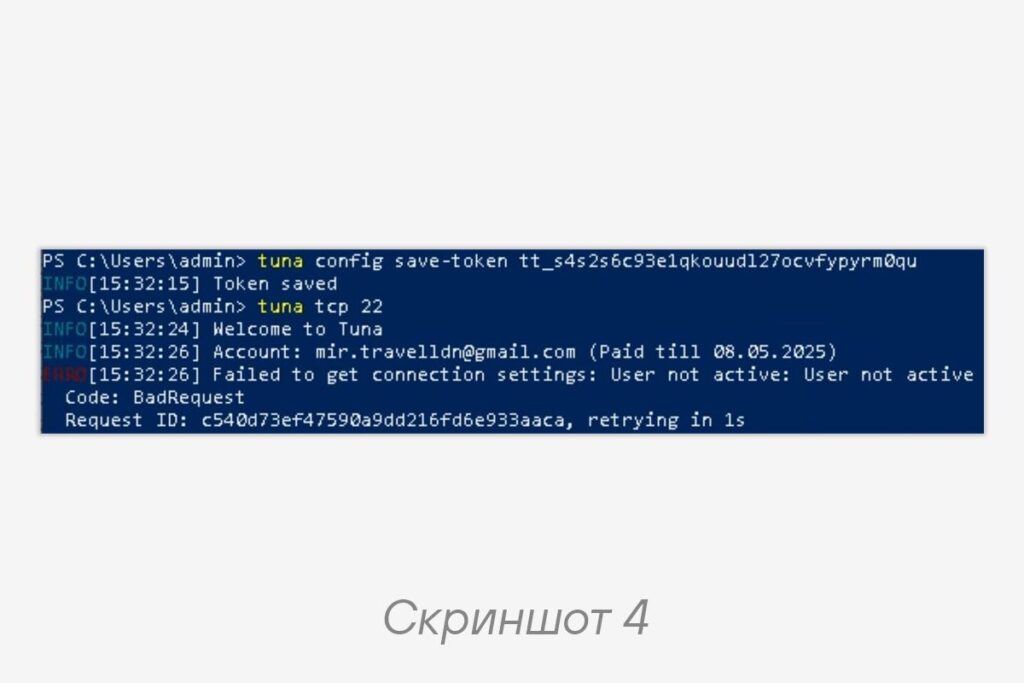
😠 При попытке вручную вызвать tuna (например, выполнить в командной строке
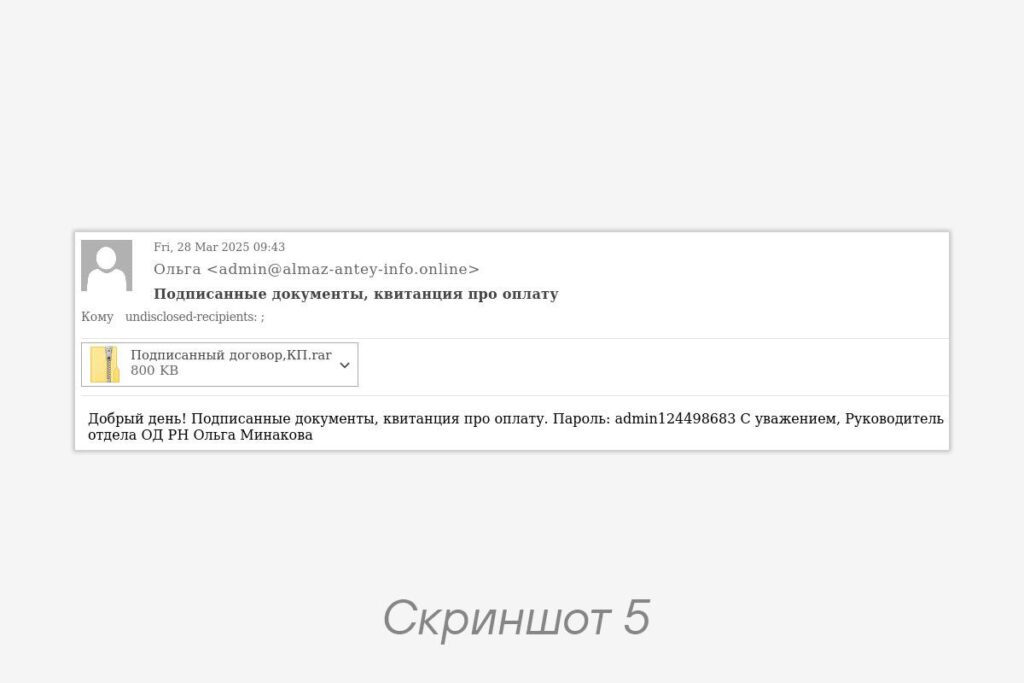
tuna tcp 22), можно увидеть адрес электронной почты, который используют злоумышленники. На скриншоте также видна ошибка, сообщающая, что учетная запись неактивна — возможно, они просто забыли продлить оплату (скриншот 4).В марте этого года группировка также предпринимала попытку рассылки вирусного ПО, однако пароль от архива не совпал с тем, что был указан злоумышленниками в тексте письма. А используемый домен
almaz-antey-info.online представлял слегка измененный вариант домена, используемого в майских атаках (скриншот 5).IoCs
mir.travelldn@gmail.com

almaz-antey-info.online
antey-almaz-info.site

b7543b3e0c3fa6bd8973dde12258c7f7
fc0b6c43185061c2b3b11ab0bfdf924f
9eb2c87299e3b1d86268ab1752b83502
Code language: plaintext (plaintext)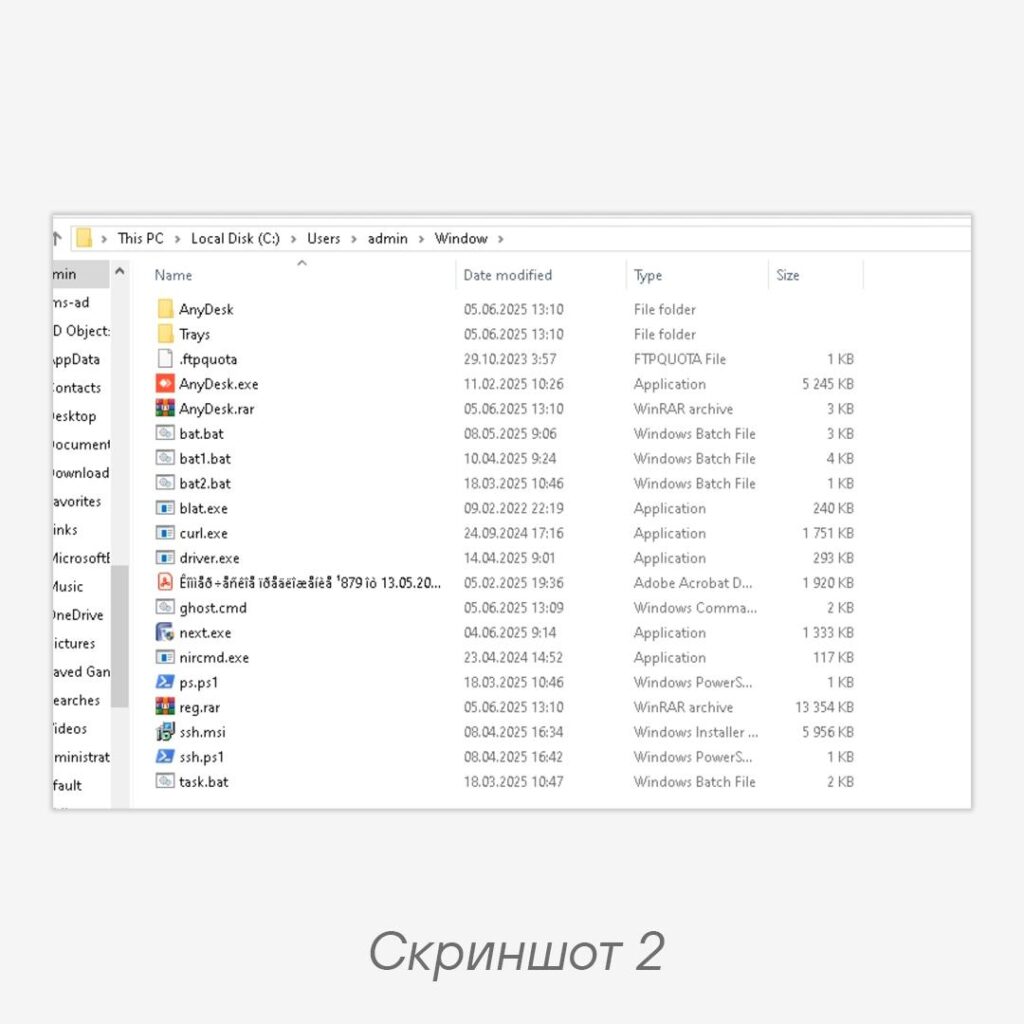
#TI #APT #phishing #malware #ioc
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…