
А у нас большое событие!
Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…

А у нас большое событие! 😡
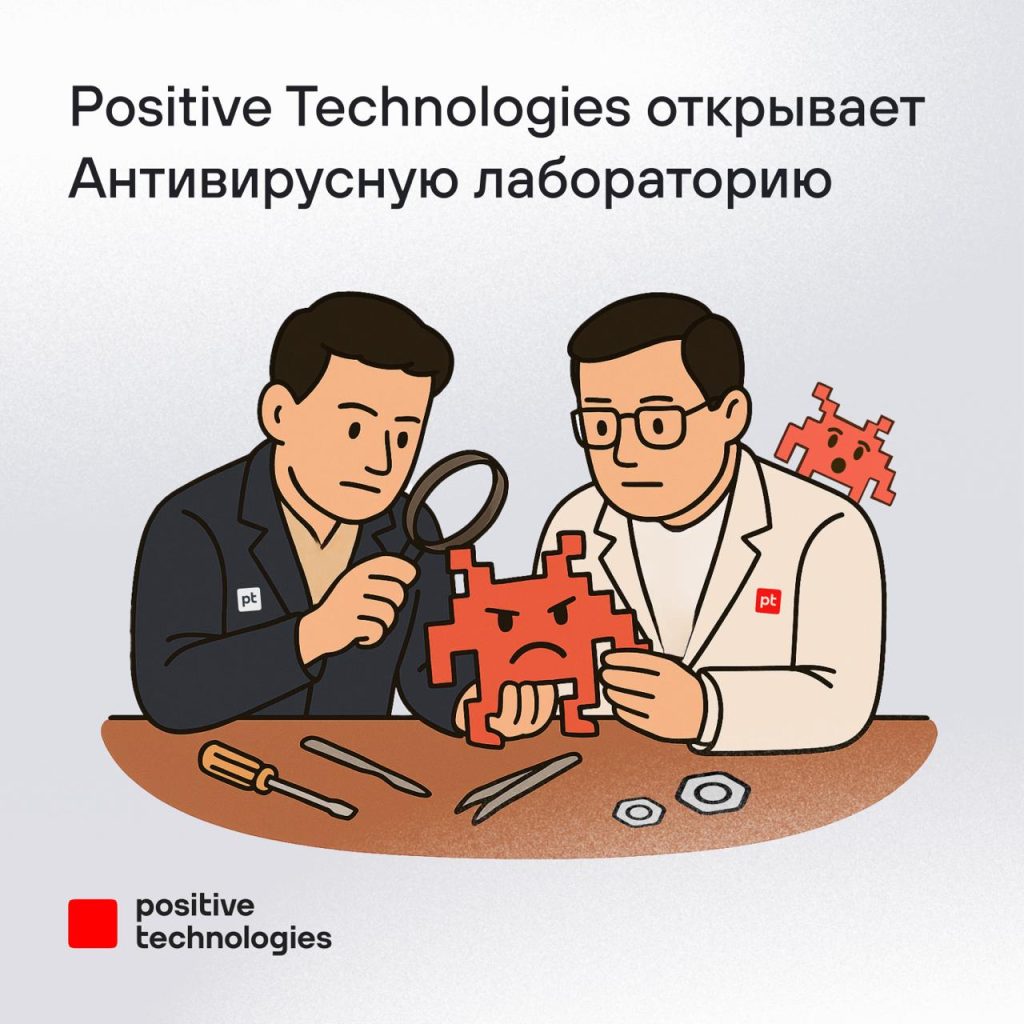
В PT ESC открылась Антивирусная лаборатория: мы объединили экспертизу «ВИРУСБЛОКАДА» с нашей, анализируем множество сэмплов и самостоятельно пишем сигнатуры для антивирусной базы.
🌚 Более того, на днях эксперт Позитива впервые создал детектирующую запись для антивирусного движка. А перед этим освоил теорию и практику новой для нас технологии и навык использования необходимого набора инструментов. Сможете угадать название детекта? Голосуйте в опросе ниже.
Если у вас есть интересный вредонос, который надо проанализировать и для которого необходимо создать правила обнаружения в наших продуктах, то не стесняйтесь: avlab@ptsecurity.com
#avlab
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…