
Copy.Fail
Ещё в группе «Общее»
- Out-of-bounds write in ntfs!PageUpdateAnalysis
В функции ntfs!PageUpdateAnalysis драйвера NTFS в Microsoft Windows существует уязвимость типа переполнения буфера в куче. Специально…
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- VMkatz: скрытая угроза для виртуальной инфраструктуры 🫣
В 2026 году был опубликован инструмент VMkatz. По функционалу он напоминает широко известный инструмент Mimikatz, но,…
- ⚠️ Включил отладку по Wi-Fi — получил Mamont
⚠️ Включил отладку по Wi-Fi — получил Mamont В начале мая на устройствах Android была обнаружена…

Исследователи обнаружили баг в ядре Linux, который существовал в системах с 2017 года и затрагивает практически все дистрибутивы.
Уязвимость CVE-2026-31431, которую мы считаем трендовой, состоит из четырех шагов:
1️⃣ Пользователь открывает сокет
AF_ALG и инициализирует AEAD-алгоритм без привилегий;2️⃣ Через
splice() страницы кэша целевого файла попадают в буфер операции;3️⃣ Ошибка в
authencesn дает запись 4 байт за границы буфера прямо в страницы кэша;4️⃣ Ядро исполняет модифицированный setuid-файл из кэша → выполнение кода с правами root.
Данная цепочка уязвимости частично схожа с Dirty Pipe (CVE-2022-0847), которая также использует системные вызовы:
•
pipe — создает однонаправленный канал передачи данных;•
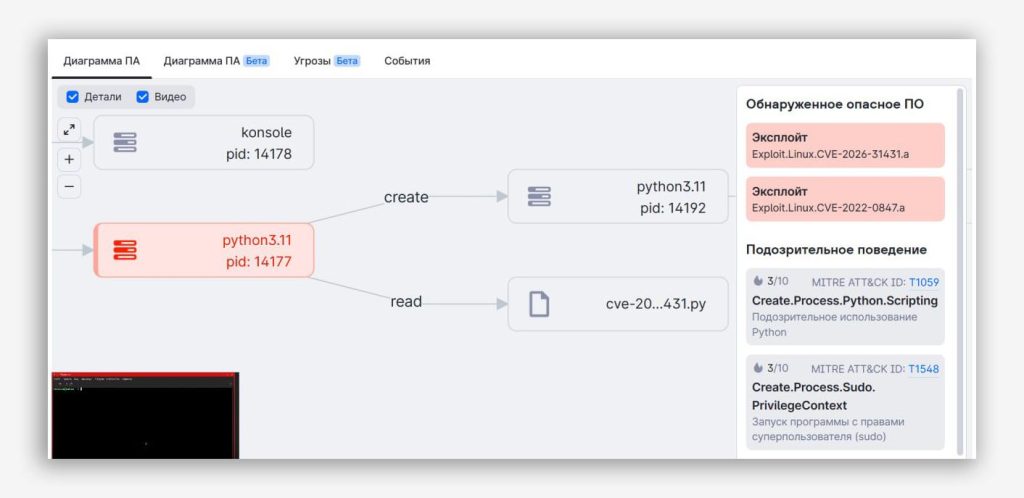
splice — позволяет передавать данные между файловыми дескрипторами без промежуточного копирования.Так как данная уязвимость уже обнаруживалась в PT Sandbox при анализе ПО в образе Astra Linux, процесс эксплуатации новой уязвимости Copy Fail также обнаруживалась в PT Sandbox еще до выхода публичного эксплойта.
Благодаря этому эксплойту можно перезаписывать не только suid-файлы, но и проводить другие модификации, делая системные изменения более скрытными.
Как исправить 🔧
Если вы администрируете Linux-системы — обновите ядро. Патч зафиксирован в коммите
a664bf3d603d. Основные дистрибутивы начали выпускать исправленные пакеты с 29 апреля. После обновления потребуется перезагрузка.Если немедленное обновление невозможно — временная мера: отключить модуль
algif_aead:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf

rmmod algif_aead 2>/dev/nullCode language: plaintext (plaintext)
#cve #tip
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Общее»
- Out-of-bounds write in ntfs!PageUpdateAnalysis
В функции ntfs!PageUpdateAnalysis драйвера NTFS в Microsoft Windows существует уязвимость типа переполнения буфера в куче. Специально…
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- VMkatz: скрытая угроза для виртуальной инфраструктуры 🫣
В 2026 году был опубликован инструмент VMkatz. По функционалу он напоминает широко известный инструмент Mimikatz, но,…
- ⚠️ Включил отладку по Wi-Fi — получил Mamont
⚠️ Включил отладку по Wi-Fi — получил Mamont В начале мая на устройствах Android была обнаружена…