
В начале 2024 года наша команда выявила применение ВПО Cobint в инфраструктуре заказчиков
Ещё в группе «Группировки»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…



В начале 2024 года наша команда выявила применение ВПО Cobint в инфраструктуре заказчиков 🥷
Это ВПО активно использует группировка (Ex)Cobalt при атаках на российские компании (прочитать подробнее о Cobint можно в нашем блоге: здесь и здесь).
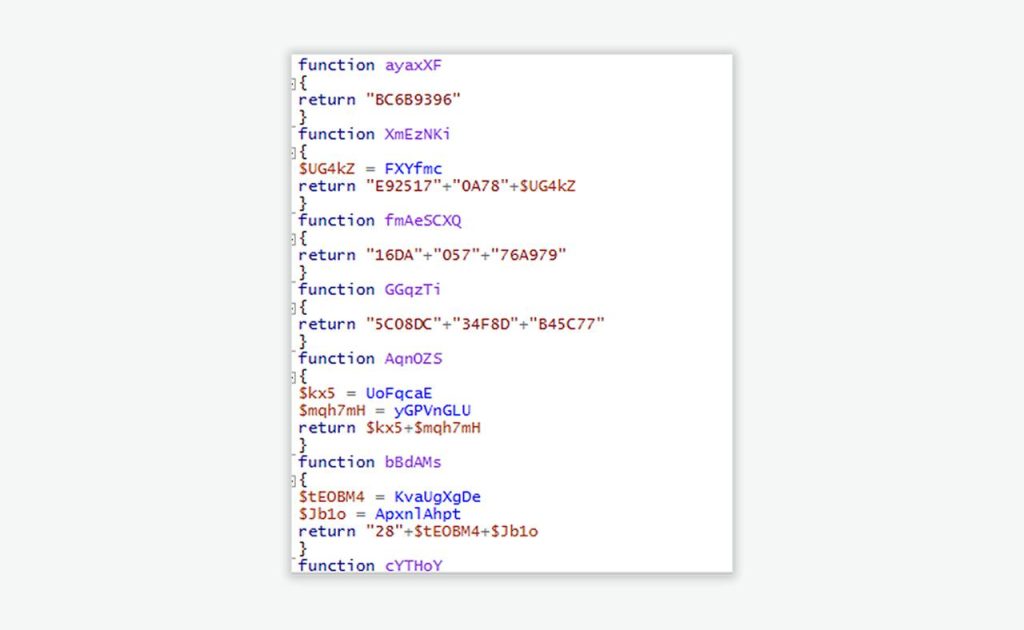
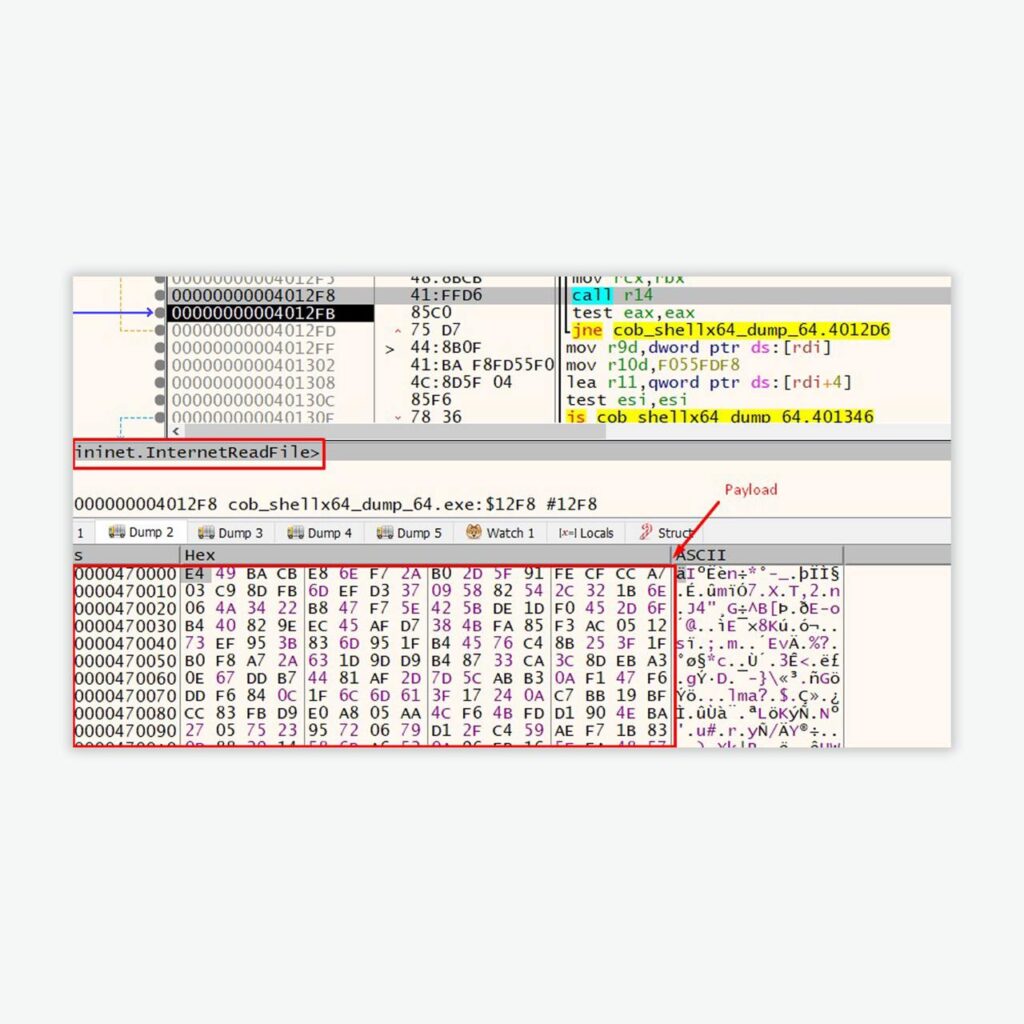
В атаках использовался специфический Powershell-загрузчик, который распаковывал и выполнял полезную нагрузку в памяти, а также загружал следующий стейдж с C2-сервера.
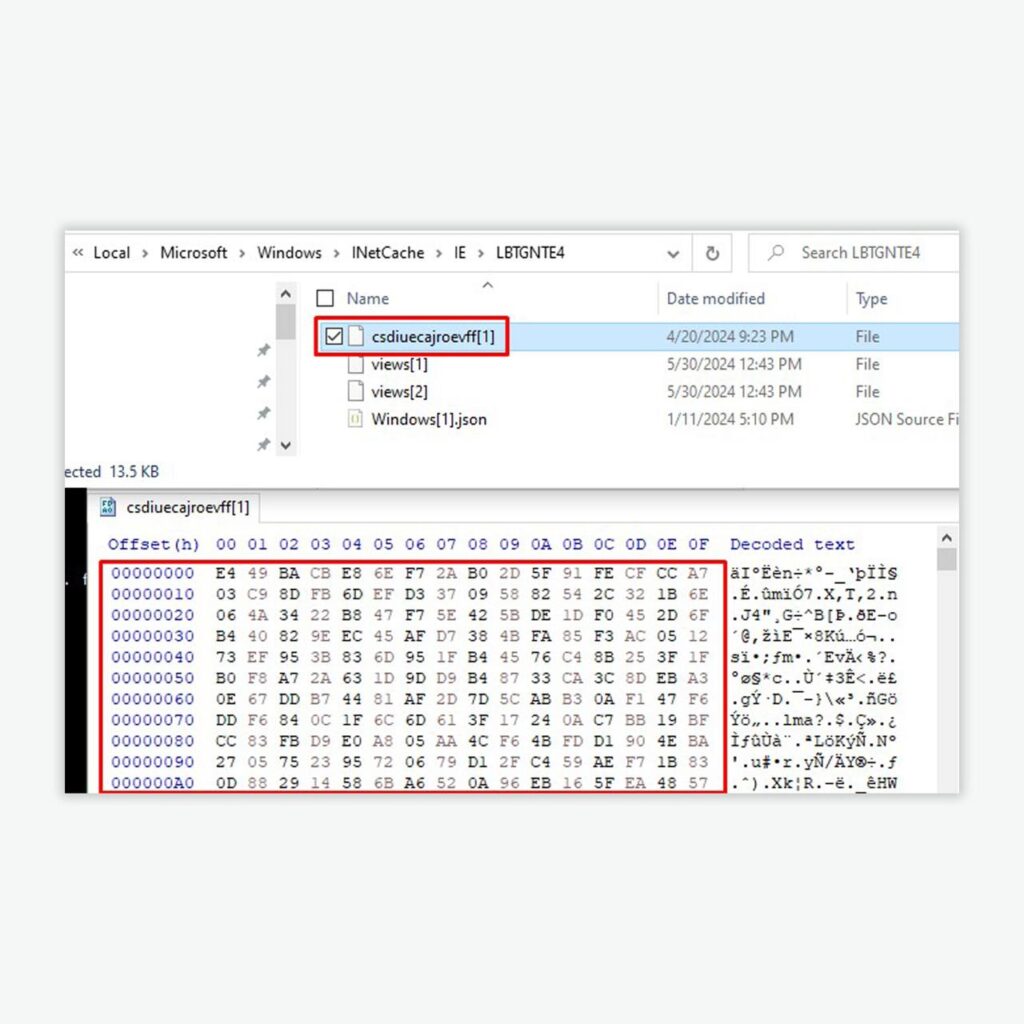
Интересная особенность загрузчика — использование Windows API функции InternetReadFile для загрузки стейджа с C2-сервера, вследствие чего зашифрованный стейдж может оставаться в кэше Internet Explorer, который располагается по пути:
\%User%\AppData\Local\Microsoft\Windows\InetCache\IE\

Зачастую ВПО запускается под учетными данными System или NetworkService, в этом случае индикатором может служить появление в кэше соответствующих пользователей файлов с длинными рандомными именами, например:
\Windows\ServiceProfiles\NetworkService\AppData\Local\Microsoft\Windows\INetCache\IE\adubiyzhofbsewzzvbyesa[1]
\Windows\System32\config\systemprofile\AppData\Local\Microsoft\Windows\INetCache\IE\kmduvjhwxevabeyuzafwe[1]Анализ ВПО Cobint, полезные фишки, а также способы автоматизации расшифровки полезной нагрузки — ищите в статье на «xakep.ru».
#detect #malware #dfir #cobint #excobalt
@ptescalator
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…



Ещё в группе «Группировки»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…