
Учите базу
Ещё в группе «Советы»
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- VMkatz: скрытая угроза для виртуальной инфраструктуры 🫣
В 2026 году был опубликован инструмент VMkatz. По функционалу он напоминает широко известный инструмент Mimikatz, но,…
- Заглядываем внутрь ESE
Заглядываем внутрь ESE 🫣 В ходе расследования инцидентов мы в PT ESC IR регулярно сталкиваемся с…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…



Везде говорят: учите базу! А как ее потом использовать?
Например, вот так 👇
1. Base64 — алгоритм кодирования, с помощью которого можно закодировать любые данные в виде последовательности букв английского алфавита, цифр и пары спецсимволов. Часто используется для передачи бинарных данных там, где поддерживается только текст. Или для «обфускации».
А еще это легальная возможность в PowerShell передавать код на выполнение через командную строку (очень удобно, если не хочется мучиться с экранированием специальных символов).
2. Запрос на создание сертификата (CSR) — обычно файл, содержащий открытый ключ пользователя и некоторую дополнительную информацию, описывающую владельца ключа.
Запрос на создание сертификата может выглядеть примерно так:
   ----BEGIN NEW CERTIFICATE REQUEST-----
   тут что-то, закодированное в Base64
   -----END NEW CERTIFICATE REQUEST-----
Code language: plaintext (plaintext)
Похожим образом выглядят сертификаты, ключи и другие подобные данные. Варианты заголовков описаны в RFC 7468.
3. Размер файла, содержащего сертификат открытого ключа, закрытый ключ или запрос на создание сертификата, в основном зависит от длины ключа.
Сейчас актуальной является рекомендация по длине ключа — минимум 2048 бит. Встречаются ключи длиной 3072, 4096 бит. Можно представить себе, что где-то может использоваться и ключ длиной 8192 бита. И это справедливо для алгоритма RSA. Для алгоритма ECDSA, используемого все чаще, длины ключей на порядок меньше, приемлемой считается длина всего в 384 бита.
И теперь, когда ты вспомнил базу, ты можешь легко и просто понять, что файл, который на первый взгляд содержит запрос на создание сертификата, но при этом имеет размер около 7 мегабайт 😱, не может не вызывать подозрений.
К примеру, недавно к нам в SOC попало очередное подозрительно письмо. И мы сразу поняли, что CSR-файл, притаившийся внутри, — совсем не то, чем пытается казаться 👇
$ file notarealname.csr
notarealname.csr: RFC1421 Security Certificate Signing Request, ASCII text, with CRLF, CR line terminators
$ ls -lh notarealname.csr
-rwxrwxrwx 1 user user 7.3M Sep 26 17:35 notarealname.csr
Code language: YAML (yaml)
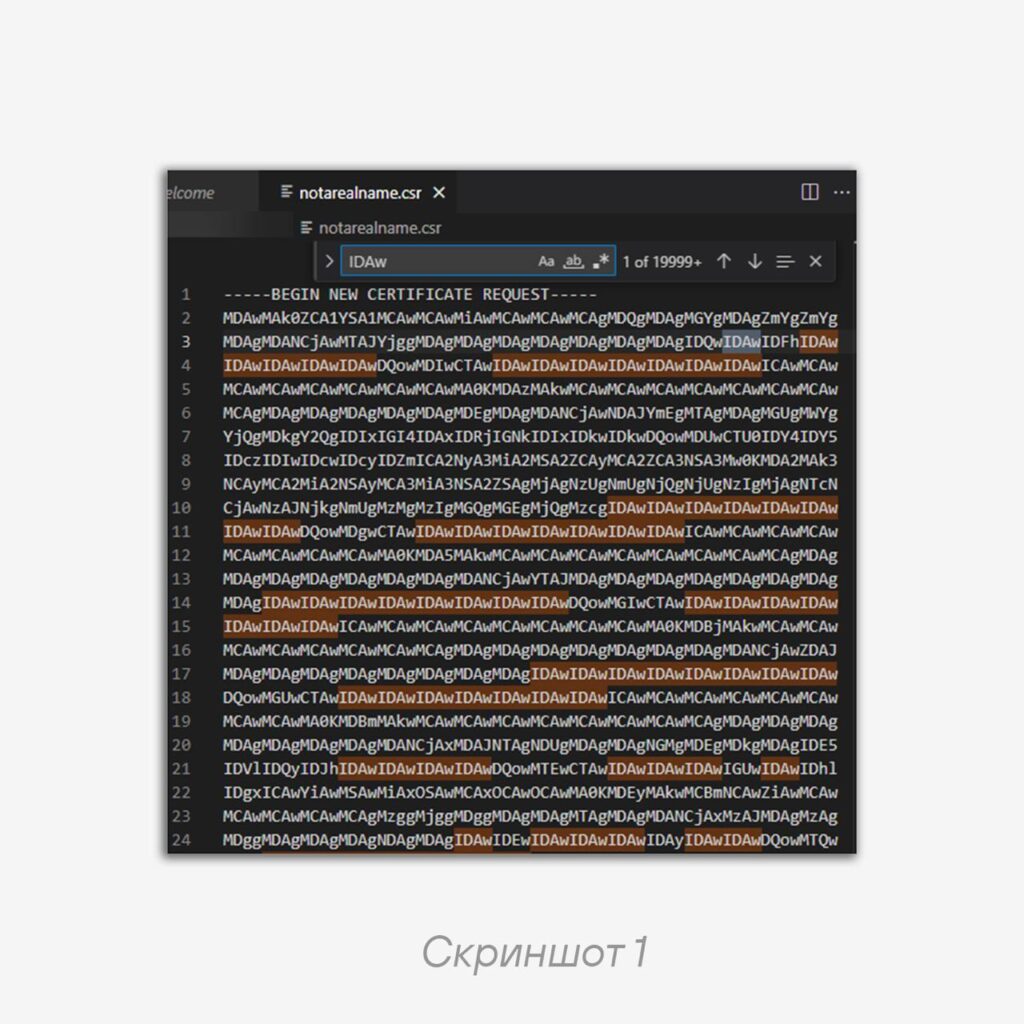
А когда мы заглянули внутрь содержимого этого файла, то сразу заметили, что среди вроде бы хаотичного нагромождения букв, то тут, то там попадаются однотипные строки IDAw, и их там очень много (скриншот 1).
Кажется, Вселенная подает нам какой-то знак 😀.
В чем же тут дело?
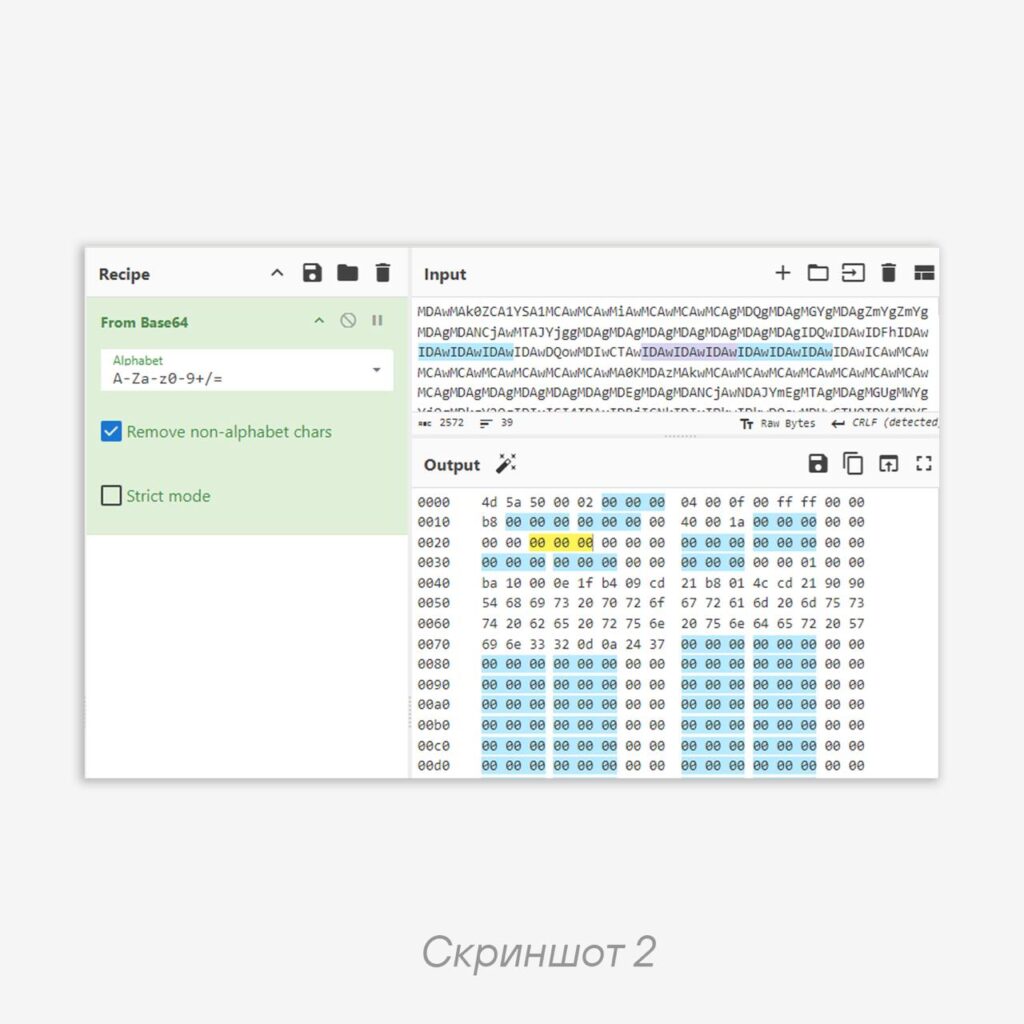
Отгадка проста: оказывается, хакеры решили спрятать под видом запроса на сертификат не просто бинарь с малварью, а его HEX-дамп. А так как HEX-дамп исполняемого файла содержит много пробелов и нулей, то и в кодированном виде получается большое число последовательностей IDAw (скриншот 2).
Выводы:
1. Учите и применяйте базу.
2. Обращайте внимание на знаки.
3. Автоматизируйте выявление по известным признакам, если можете 👇
P.S.
Идея для YARA-правила, которое может помочь в выявлении таких подозрительных «запросов на создание сертификатов»:
rule SuspCertificateRequest {
strings:
$begin_1 = "-----BEGIN NEW CERTIFICATE REQUEST-----"
$end_1 = "-----END NEW CERTIFICATE REQUEST-----"
$begin_2 = "-----BEGIN CERTIFICATE REQUEST-----"
$end_2 = "-----END CERTIFICATE REQUEST-----"

condition:
(@end_1[1]-@begin_1[1] > 10240) or (@end_2[1]-@begin_2[1] > 10240)
}
Code language: PowerShell (powershell)
P.P.S
О других способах выявления случаев, когда хакеры маскируют вредоносные файлы под сертификаты, можно почитать в блоге NVISO.
#tips #yara #phishing
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…



Ещё в группе «Советы»
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- VMkatz: скрытая угроза для виртуальной инфраструктуры 🫣
В 2026 году был опубликован инструмент VMkatz. По функционалу он напоминает широко известный инструмент Mimikatz, но,…
- Заглядываем внутрь ESE
Заглядываем внутрь ESE 🫣 В ходе расследования инцидентов мы в PT ESC IR регулярно сталкиваемся с…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…