
.NET Reactor: эволюция защиты с 6.7 до 7.0 и методы снятия обфускации
Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…

.NET Reactor: эволюция защиты с 6.7 до 7.0 и методы снятия обфускации 🔄
.NET Reactor — это мощный инструмент для защиты исполняемых файлов, написанных на С#, от декомпиляции и обратного инжиниринга. Он предоставляет различные методы обфускации и лицензирования, обеспечивая безопасность интеллектуальной собственности разработчиков.
Но, как это обычно бывает, применяется он не только в благих целях: экспертам антивирусной лаборатории PT ESC часто попадаются вредоносные файлы, защищенные от анализа именно .Net Reactor.
🔓 Как защищен?
.NET Reactor использует несколько уровней защиты для предотвращения декомпиляции и анализа кода:
• NecroBit IL Code Protection: заменяет CIL-код методов на зашифрованный, делая невозможной декомпиляцию и восстановление исходного кода.
• Виртуализация кода: преобразует исходный код в набор инструкций отличный от .NET IL, которые интерпретируются во время выполнения виртуальной машиной, что затрудняет анализ и восстановление оригинального кода.
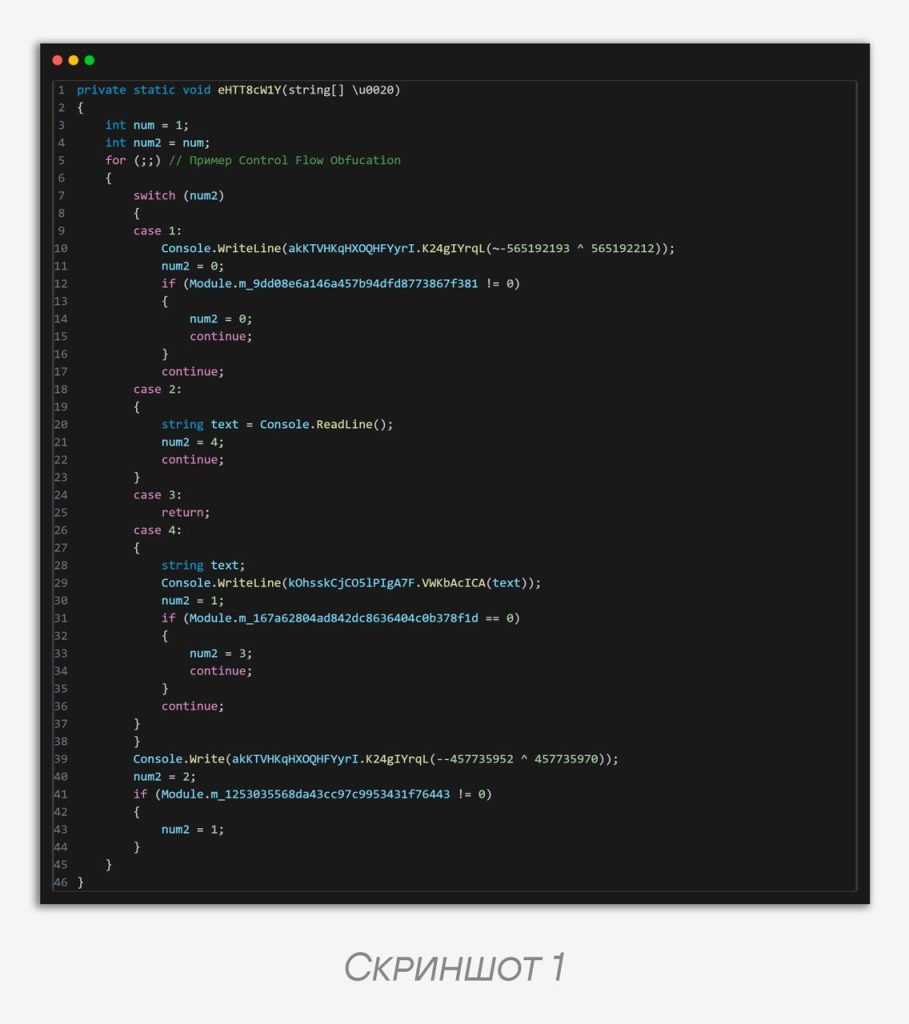
• Обфускация потока управления (Control Flow Obfuscation): преобразует код методов в запутанную структуру, усложняя понимание логики программы и затрудняя работу декомпиляторов (пример — на скриншоте 1).
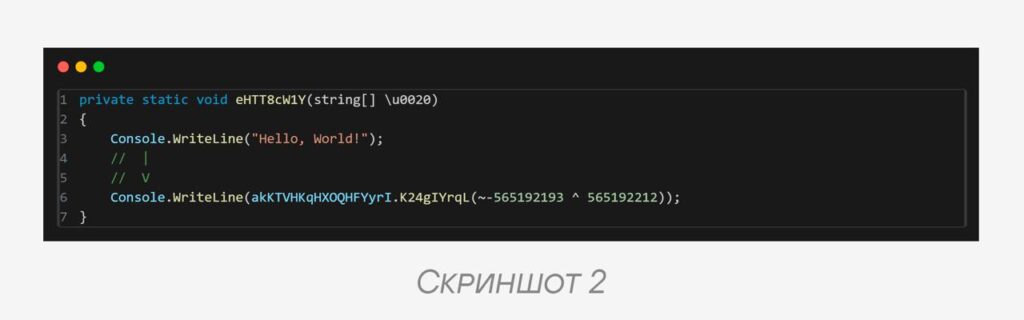
• Шифрование строк (String Encryption): шифрует строки в коде, предотвращая их чтение и анализ, что усложняет понимание функциональности приложения, как показано на скриншоте 2.
• Антиотладочные механизмы (Anti Debug): внедряет проверки на наличие отладчиков, завершая процесс при их обнаружении, что препятствует динамическому анализу приложения.
🆕 Что нового?
• Поддержка .NET 6.0: обеспечивает защиту для новейших приложений на этой платформе.
• Улучшения в виртуализации кода и Control Flow Obfuscation обеспечивают дальнейшее повышение надежности и сложности обфускации.
• Скрытие содержимого объединенных приложений .NET Core, 5.0, 6.0 предотвращает просмотр содержимого с помощью инструментов, таких как ILSpy / dnSpy.
🧐 Как анализировать?
Несмотря на сложность защиты, существуют инструменты, которые облегчают жизнь реверсерам.
NETReactorSlayer — мощный инструмент для реверса приложений, обфусцированных с помощью .NET Reactor. Его главные фишки:
• дешифровка NecroBit — восстанавливает CIL-код из зашифрованных методов;
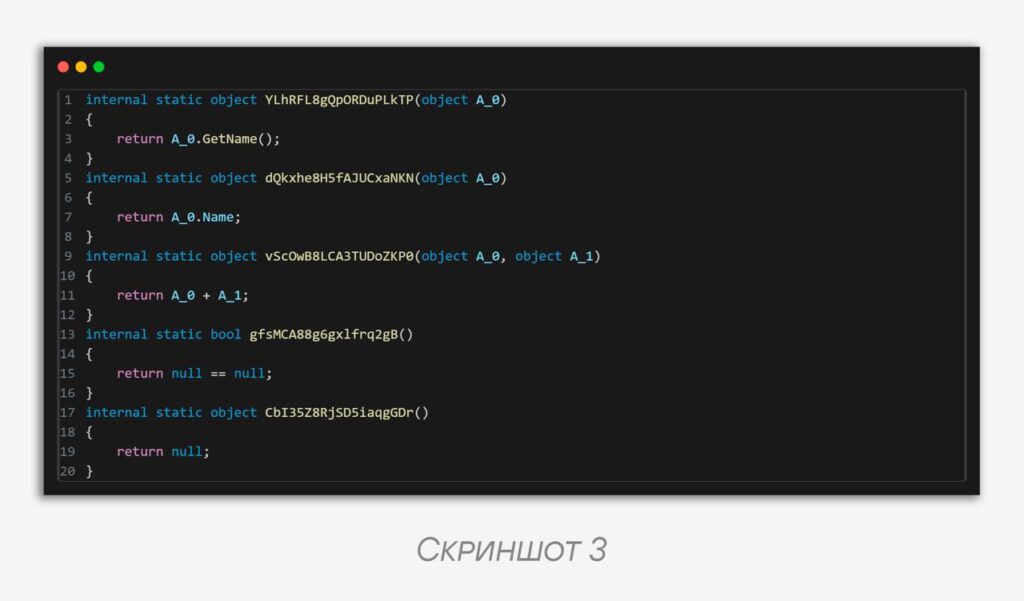
• удаление прокси и оберток — очищает код от мусора, добавленного обфускатором (смотрите на скриншоте 3);
• декодирование строк и ресурсов — возвращает читаемые строки, зашифрованные в приложении;
• обход антиотладки и защиты от изменения кода.
Однако начиная с версии 6.9 изначальная версия Net Reactor Slayer перестала справляться с деобфускацией защиты даже с базовыми параметрами. Благодаря открытому исходному коду и довольно большому комьюнити, в pull requests можно найти исправленный код, который прекрасно отрабатывает даже на самой свежей версии обфускатора.
Но вот с виртуализированным кодом не все так гладко: Net Reactor Slayer с ним не справляется. Если вам повезло и файл был защищен версией 6.9.0.0, то можно не тратить время на ручной анализ виртуальной машины, а применить VMAttack — инструмент для девиртуализации приложений .NET, в котором есть поддержка этой версии .NET Reactor. А если не повезло — проще всего проанализировать файл по его поведению, например с помощью PT Sandbox.
☝️ Вывод
.NET Reactor остается одним из самых популярных обфускаторов для .NET. С каждой версией защита усложняется, особенно за счет виртуализации. Если собираетесь его анализировать — запасайтесь терпением и хорошими инструментами.
#avlab #sandboxteam #dotnet #obfuscation
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…