
Сетевой ресерч на коленке, или Как найти новую, никем не обнаруженную ранее активность известной группировки за 15 минут
Ещё в группе «Группировки»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…



🔎 Сетевой ресерч на коленке, или Как найти новую, никем не обнаруженную ранее активность известной группировки за 15 минут
В ходе анализа внешней экспертизы, на одном из ресурсов, в основном публикующих материалы об угрозах для китайской инфраструктуры, мы наткнулись на одну интересную, но достаточно немногословную статью о загрузчике RustyNet APT-группировки Patchwork.
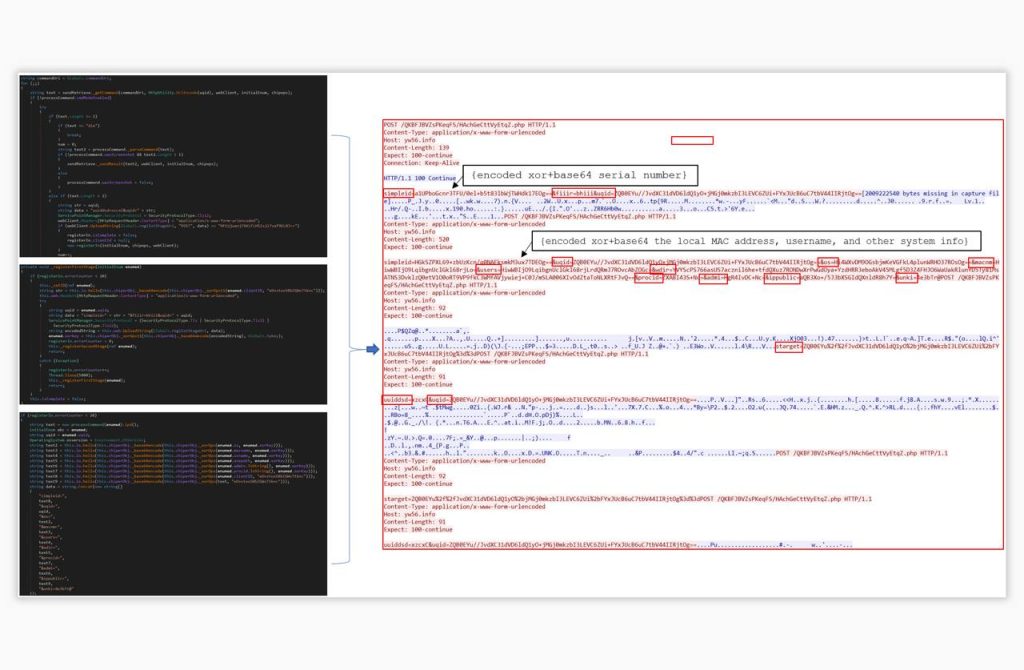
В статье приводился пример вредоносного семпла с кратким описанием сетевой активности и прилагающимися скриншотами кода из IDE. По содержимому сетевых запросов (хеш-суммы семплов, как назло, не были указаны) мы нашли примеры трафика C2-сервера yw56[.]info (первый скриншот). Бэкдор отправляет данные о системе на C2-сервер, кодируя их с помощью XOR и Base64. Однако интересно было просмотреть и приведенные в упомянутом исследовании ссылки… так мы и наткнулись на новый семпл!
Но обо всем по порядку 🤔
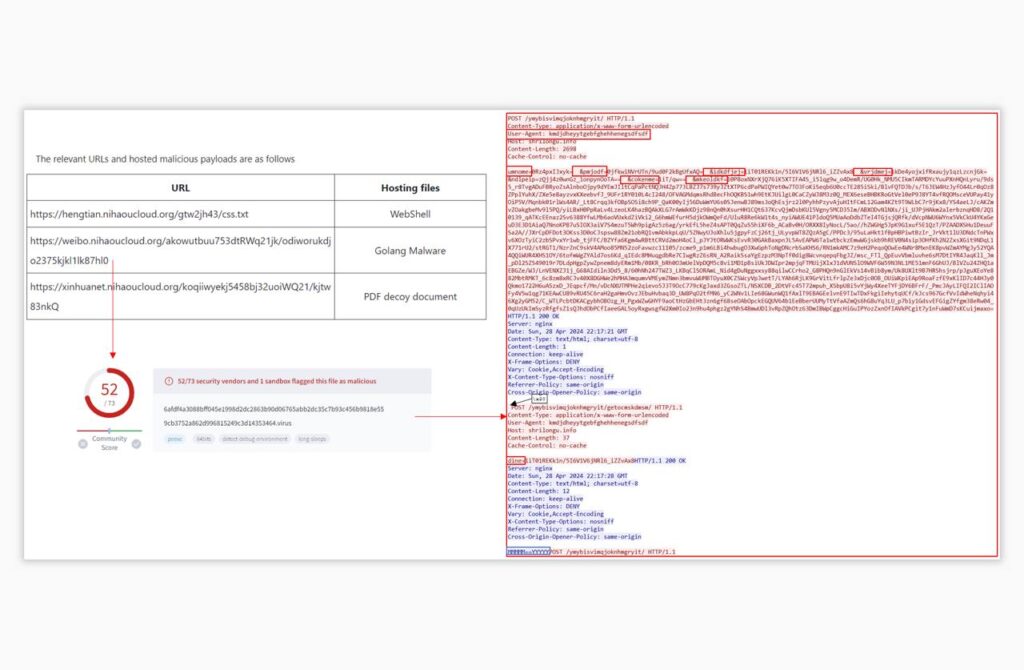
Исследование индикаторов компрометации из статьи в открытых источниках позволило нам обнаружить, что по URL
weibo[.]nihaoucloud[.]org/akowutbuu753dtRWq21jk/odiworukdjo2375kjkl1lk87hl0
какое-то время назад дропался семпл
6afdf4a3088bff045e1998d2dc2863b90d06765abb2dc35c7b93c456b9818e55
детекты которого светились как новогодняя елка на всем нам известном ресурсе 🎄
«Что если это тот самый неуказанный в статье хешик?» — подумали мы и засунули его в доступные песочницы: VirusTotal CAPE Sandbox и Triage. И, о чудо, его трафик отличался от представленного в статье! Причем упоминаний этих сетевых взаимодействий не было нигде, как и срабатываний сетевых сигнатур, а взаимодействие бэкдор вел с C2-сервером shrilongu[.]info с датой создания 19.04.2024, о котором также ранее не сообщалось (подробнее на втором скриншоте).
🥳 Бинго! Один URL позволил нам атрибутировать семпл и отнести его к APT-группировке Patchwork (выдала схожесть HTTP payload) и, конечно, написать детектирующее правило:
alert http any any -> any any (msg: "BACKDOOR [PTsecurity] Unknown Backdoor (APT Patchwork)"; flow: established, to_server; pcre: "/^[a-z]{10,40}$/V"; http.method; content: "POST"; http.header; content: "Content-Type: application/x-www-form-urlencoded"; content: "Cache-Control: no-cache"; http.request_body; content: "umnome="; depth: 7; fast_pattern; content: "&pmjodf="; distance: 0; content: "&idkdfjej="; distance: 0; content: "&cokenme="; distance: 0; classtype: trojan-activity; sid: 1;)
Code language: plaintext (plaintext)
Этот пример показывает, что на самом деле даже после прочтения чужих ресерчей, можно провести свой — и довольно успешно. А реверс файлов нужен далеко не всегда, по крайней мере не при поверхностном быстром анализе — в этом случае исследователь может использовать доступные песочницы с публичной экспертизой.
#detect #malware #network #suricata #patchwork #tips
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Группировки»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…