
Где можно найти историю команд PowerShell?
Ещё в группе «Windows»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Заглядываем внутрь ESE
Заглядываем внутрь ESE 🫣 В ходе расследования инцидентов мы в PT ESC IR регулярно сталкиваемся с…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…
- Путаница в уязвимостях WSUS: ставим все на свои места
Путаница в уязвимостях WSUS: ставим все на свои места 🕷 Одной из самых актуальных уязвимостей в…
- Отключение Defender / MpPreference
В дополнение к посту 👆 Отключение Defender / MpPreference Set-MpPreference -DisableRealtimeMonitoring $true Set-MpPreference -DisableBehaviorMonitoring $true Set-MpPreference…



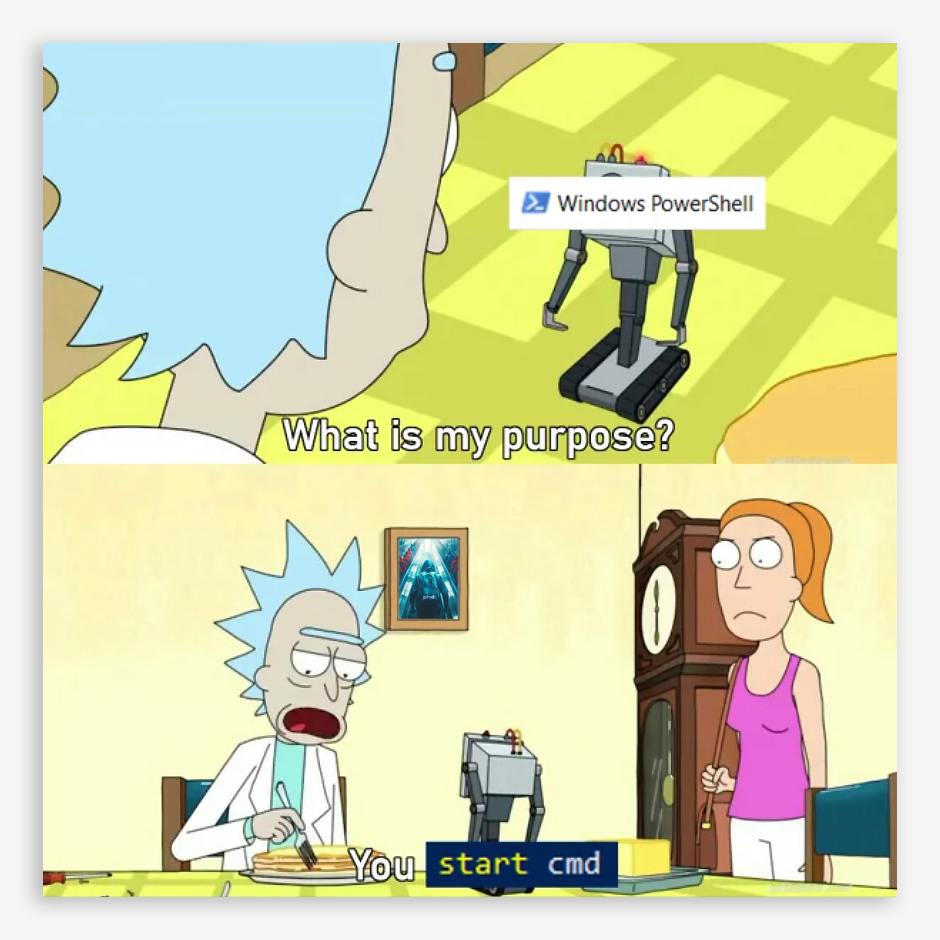
Наверняка в первую очередь в голову придут журналы Windows и файл
ConsoleHost_history.txt, однако есть еще один довольно интересный артефакт.Речь идет о журнале PowerShell Transcript. Он представляет собой текстовый файл, в который записываются данные о командах, выполняемых в ходе сеанса PowerShell.
В PowerShell Transcript мы можем обнаружить такую интересную информацию, как:
• имя пользователя, выполнявшего команды;
• время начала и окончания журналирования данных;
• введенные команды и результат их выполнения.
Стоит отметить, что этот механизм журналирования по умолчанию выключен. Чтобы включить его, необходимо установить в ключе реестра Windows
HKLM\Software\Policies\Microsoft\Windows\PowerShell\Transcription значение EnableTranscripting = 1 (REG_DWORD).Файлы журналов по умолчанию записываются в директорию
\Users\[username]\Documents\[YYYYMMDD]. Но этот путь можно изменить, прописав необходимую директорию в значении OutputDirectory ключа HKLM\Software\Policies\Microsoft\Windows\PowerShell\Transcription.Пример журнала:
**********************
Начало записи сценария Windows PowerShell
Время начала: 20240802191321
Имя пользователя: TEST\User
Запуск от имени пользователя: TEST\User
Имя конфигурации:
Компьютер: PC1 (Microsoft Windows NT 10.0.17763.0)
Ведущее приложение: powershell New-ItemProperty -Path HKLM:\System\CurrentControlSet\Control\Lsa -Name DisableRestrictedAdmin -Value 0 -PropertyType DWORD -Force
ИД процесса: 13612
PSVersion: 5.1.17763.2931
PSEdition: Desktop
PSCompatibleVersions: 1.0, 2.0, 3.0, 4.0, 5.0, 5.1.17763.2931
BuildVersion: 10.0.17763.2931
CLRVersion: 4.0.30319.42000
WSManStackVersion: 3.0
PSRemotingProtocolVersion: 2.3
SerializationVersion: 1.1.0.1
**********************
PS>New-ItemProperty -Path HKLM:\System\CurrentControlSet\Control\Lsa -Name DisableRestrictedAdmin -Value 0 -PropertyType DWORD -Force


DisableRestrictedAdmin : 0
PSPath                 : Microsoft.PowerShell.Core\Registry::HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
PSParentPath           : Microsoft.PowerShell.Core\Registry::HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control
PSChildName            : Lsa
PSDrive                : HKLM
PSProvider             : Microsoft.PowerShell.Core\Registry


PS>$global:?
True
**********************
Конец записи протокола Windows PowerShell
Время окончания: 20240801913322
**********************
Code language: PowerShell (powershell)
#tips #win
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…


Ещё в группе «Windows»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Заглядываем внутрь ESE
Заглядываем внутрь ESE 🫣 В ходе расследования инцидентов мы в PT ESC IR регулярно сталкиваемся с…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…
- Путаница в уязвимостях WSUS: ставим все на свои места
Путаница в уязвимостях WSUS: ставим все на свои места 🕷 Одной из самых актуальных уязвимостей в…
- Отключение Defender / MpPreference
В дополнение к посту 👆 Отключение Defender / MpPreference Set-MpPreference -DisableRealtimeMonitoring $true Set-MpPreference -DisableBehaviorMonitoring $true Set-MpPreference…