
Злоумышленники ищут новые способы «открыть ворота»
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




⛩ Злоумышленники ищут новые способы «открыть ворота»
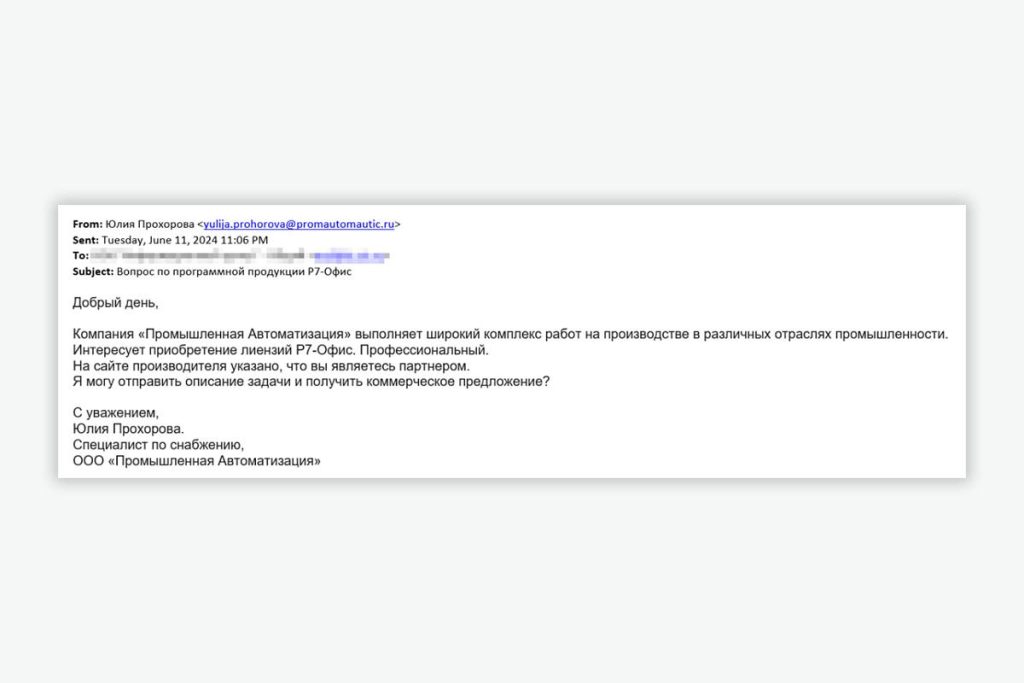
Недавно мы обнаружили необычную схему атаки. Злоумышленники сначала устанавливают контакт с жертвой, усыпляют ее бдительность, представляясь некоей заинтересованной компанией, а после получения ответа отправляют цели ожидаемое ей вредоносное вложение.
Срочность открытия вложения обозначается неявно: например, отправитель уходит в отпуск и нужно сегодня подготовить коммерческое предложение, а для этого необходимо открыть вложение.
Киберпреступники работают в часовом поясе между UTC−4 и UTC+4 и владеют русским языком. Видно, что текст набирался вручную, без переводчика, поэтому там есть опечатка.
👉 Интересен также и выбор жертвы. Сейчас как никогда актуально импортозамещение — существует большое количество запросов к дистрибьюторам отечественного ПО. Взлом подобных организаций может открыть путь ко множеству других компаний, в том числе и в критически важных областях, через атаки типа trusted relationship.
В указанном случае злоумышленники представились компанией «Промышленная автоматизация» и использовали домен promautomautic.ru. Он отличается от реального всего одной буквой и был зарегистрирован незадолго до атаки.
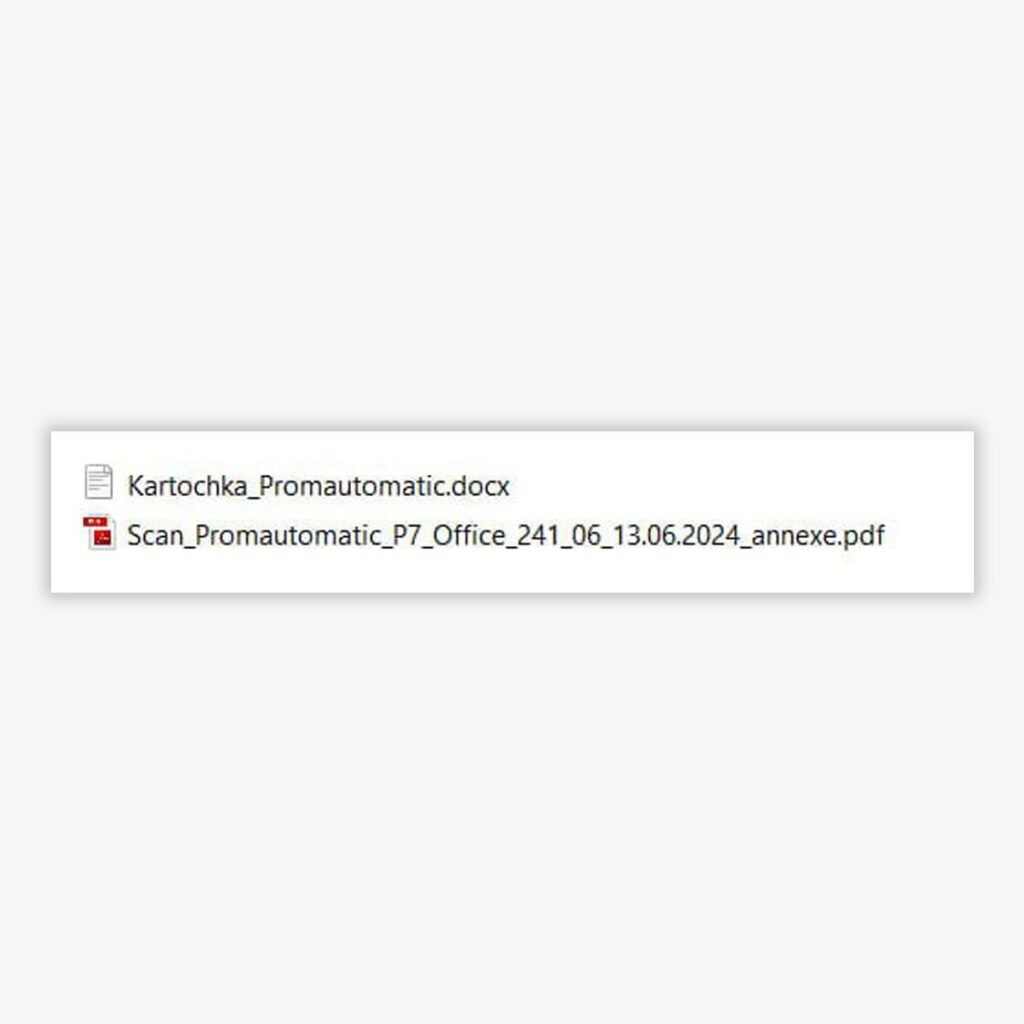
К письму был приложен архив Promautomatic.zip, который содержит DOCX-документ Kartochka_Promautomatic.docx (карточку компании) и исполняемый файл:
Scan_Promautomatic_P7_Office_241_06_13.06.2024_ann←fdp.exe
Файл является бэкдором DarkGate, обычно используемым для кражи конфиденциальной информации и получения удаленного доступа к системе. DarkGate распространяется по модели malware as a service, поэтому идентифицировать злоумышленников затруднительно.
Атакующие использовали управляющий символ RTLO (Right-To-Left Override) для того, чтобы изменить порядок следования последних знаков:
Scan_Promautomatic_P7_Office_241_06_13.06.2024_annexe.pdf
Таким образом, у жертвы создается ощущение, что это PDF-документ, а не исполняемый файл.
IoCs:
promautomautic.ru
45.151.62.66
f81593ac3586e61eb9ee1b332eca2afc
5d586682ff20db587d991716dafa0b231ed7b2f8
f127c29f095f1771c6afc476e4b3adf3442d7f014f39cc47875226f651d64c92
35bd6ff114bbaeaa1b8f959e00042a33
00da82325086c940306d9df23fb8f8d09e044290
70afae352a5f8b2aaab952f2e702aac2fd0b4e38781f3a778b1756e67f779d54
Code language: plaintext (plaintext)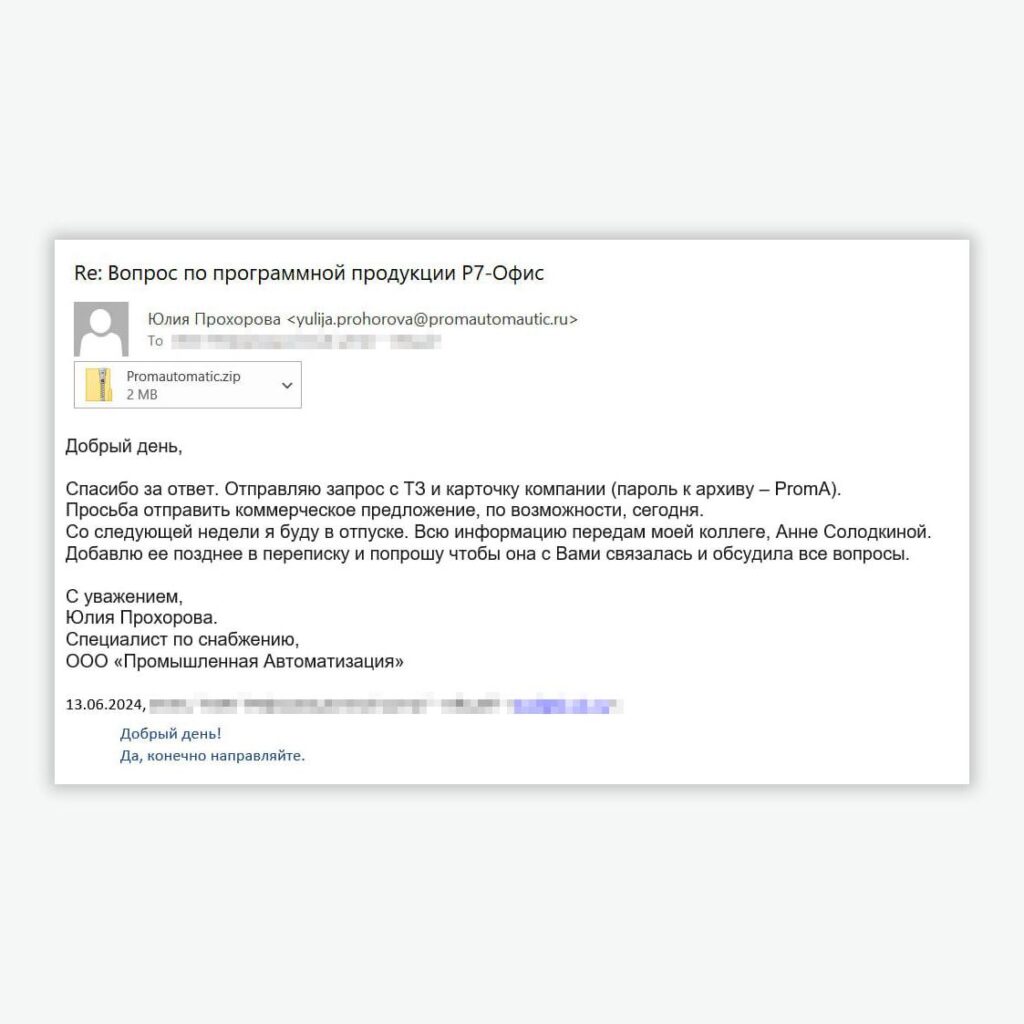
#TI #DarkGate #Phishing
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…