
Злоумышленники скомпрометировали десятки NPM-пакетов на ~2 млрд скачиваний
Ещё в группе «Цепочка поставок»
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- Кто-то сказал sandbox?
Кто-то сказал sandbox? 👀 В очередной раз наблюдаем, как злоумышленники проводят неэтичные ресерчи. Дано: Исследователь по…
- 你好! На связи группа Supply Chain Security
你好! На связи группа Supply Chain Security 🩷 Мы сканируем опенсорс в реальном времени в поисках…
- Злоумышленник публикует .bash_history смотреть без регистрации и смс
Злоумышленник публикует .bash_history смотреть без регистрации и смс 😱 Команда Supply Chain Security отправила отчет администрации…
Злоумышленники скомпрометировали десятки NPM-пакетов на ~2 млрд скачиваний 🐾
Что произошло
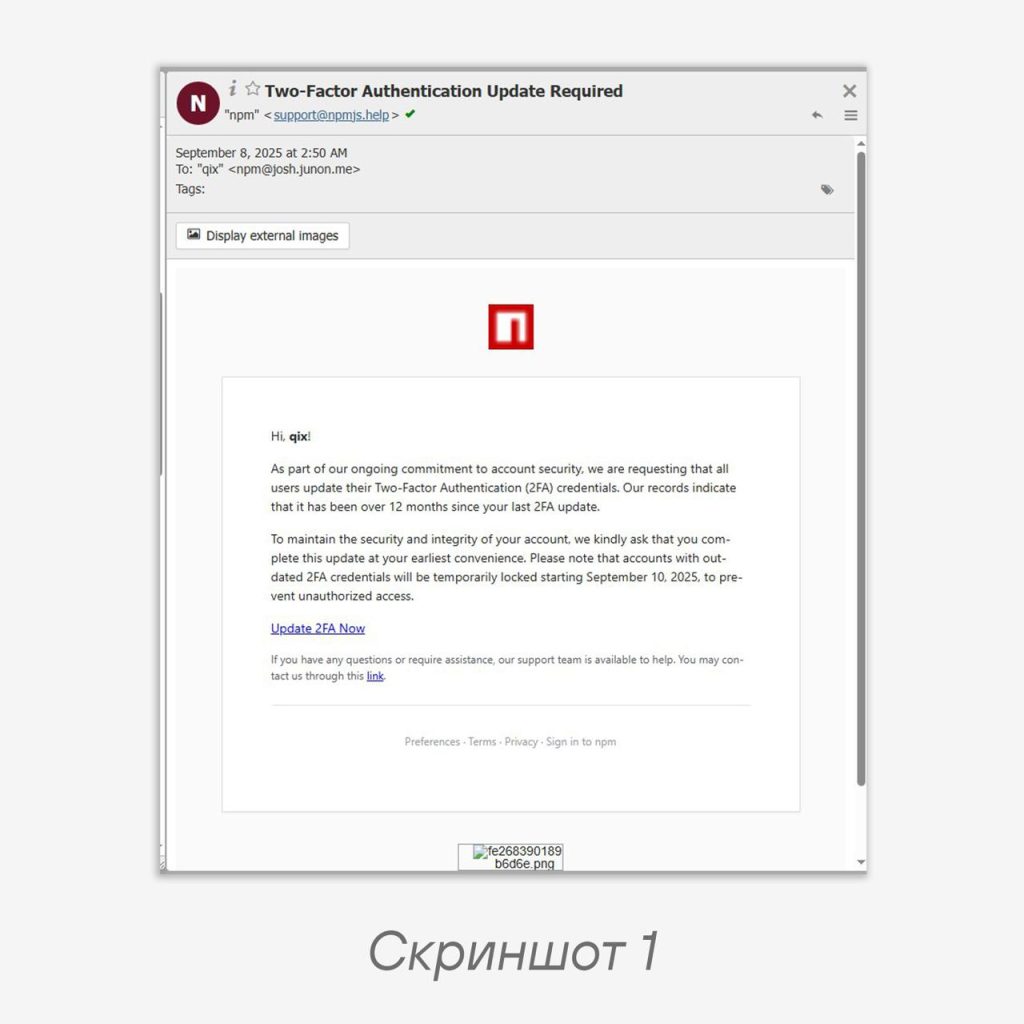
В рамках фишинговой рассылки был скомпрометирован мейнтейнер Josh "Qix" Junon.
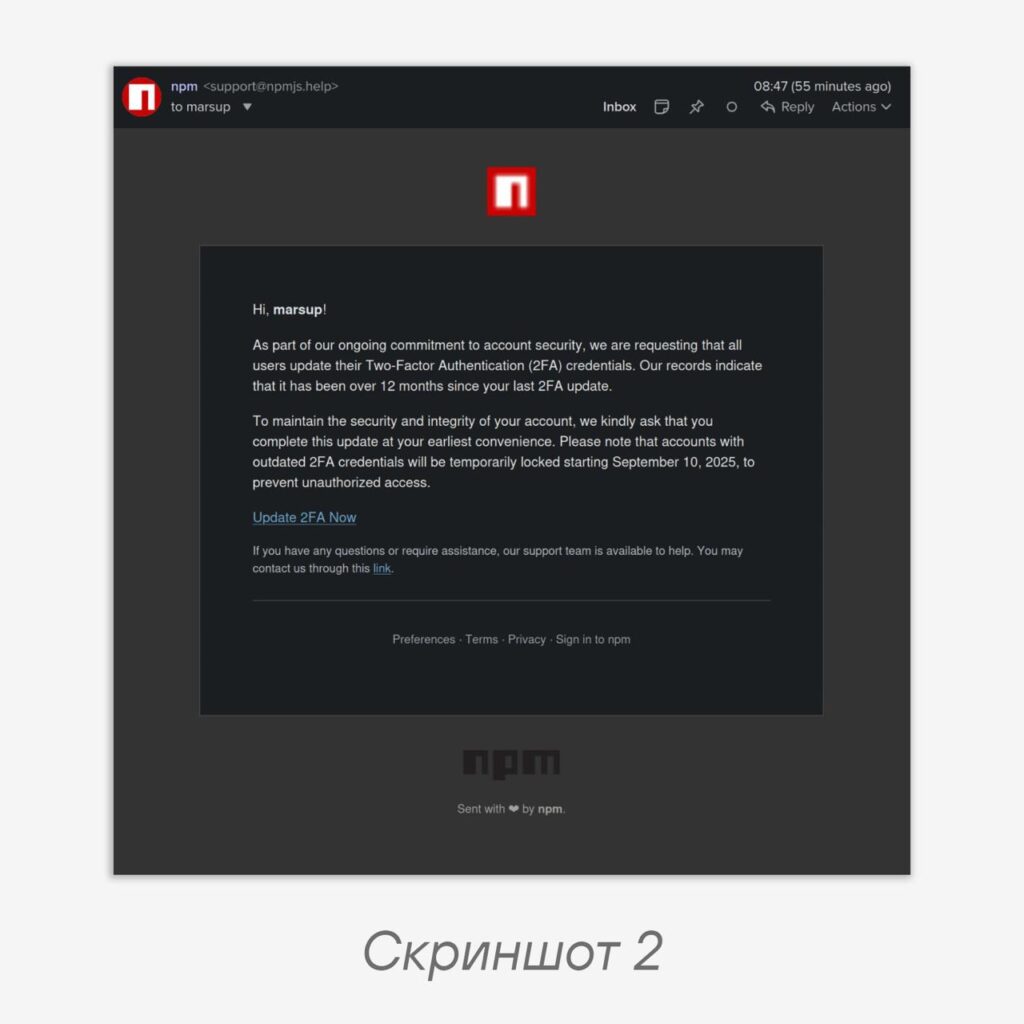
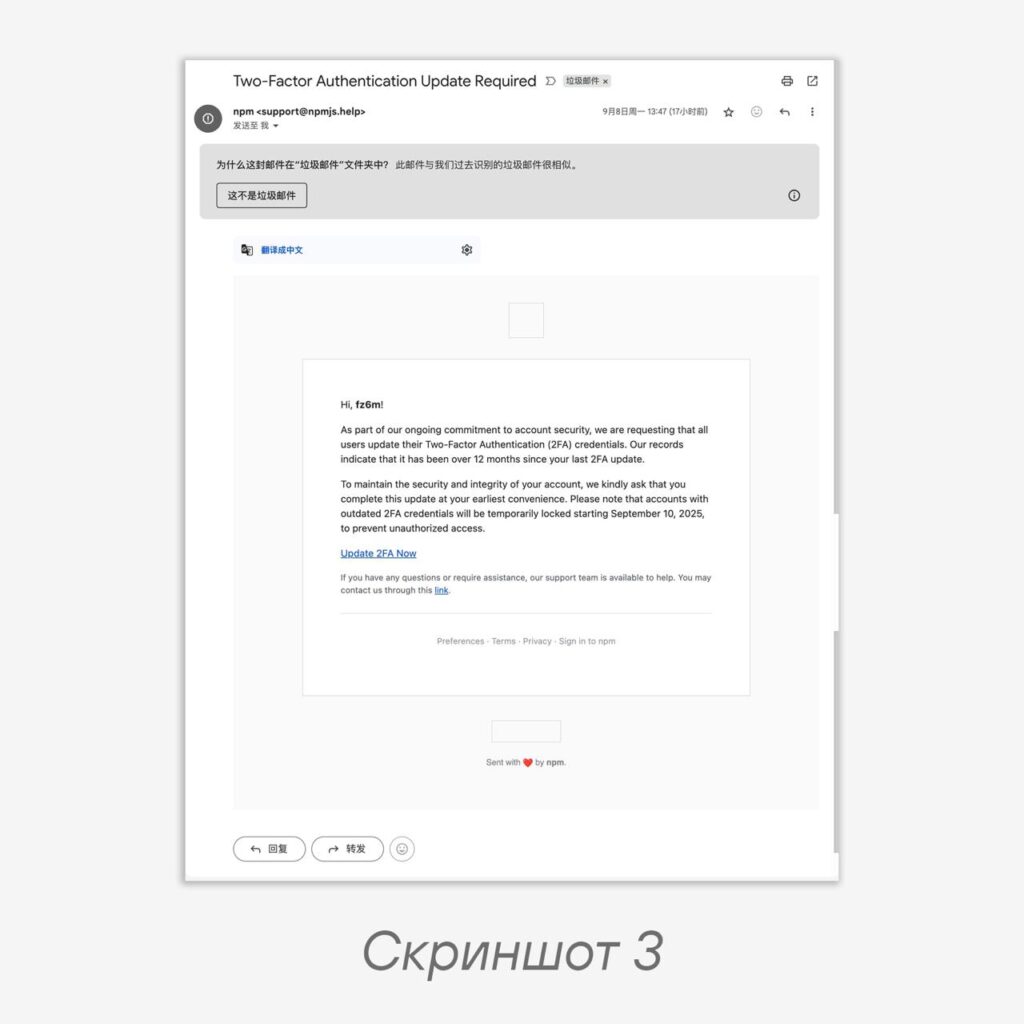
Ему и еще нескольким разработчикам пришло письмо с просьбой обновить второй фактор, так как прошло 12+ месяцев с последнего изменения (скриншоты 1, 2, 3). Письмо пришло с ящика, имитирующего официальный (support@npmjs.help). 🐱
Qix является мейнтейнером больших проектов в экосистеме NPM, среди которых:
🟢chalk (882 форка и 22.7к звезд на GitHub, 313 млн. скачиваний в NPM за последнюю неделю);
🟢debug (957 форков, 11.3к звезд, 372 млн. скачиваний);
🟢strip-ansi (272 млн. скачиваний);
🟢wrap-ansi (206 млн. скачиваний);
🟢has-flag (200 млн. скачиваний).
Проверить, что атака вас не затронула
Вооружитесь osv-scanner. Информация о вредоносных пакетах уже есть в базе osv.dev.
Можно воспользоваться пользовательским скриптом или проверить перечисленные там пакеты самостоятельно (npm ls, yarn why, pnpm why).
Рекомендации для мейнтейнеров
1. Если вам приходится логиниться по ссылкам из писем — проверяйте URL. Помните, что вы — лакомая цель для злоумышленников.
2. Используйте второй фактор. Даже если злоумышленник сможет его выманить фишинговой страницей авторизации, то ему придется как-то получать его вновь и вновь, если у вас 2FA стоит в режиме Authorization and writes (подтверждение всех чувствительных действий, в т.ч. публикация новой версии пакета, режим включен по умолчанию).
3. Ознакомьтесь с практиками OIDC/"trusted publishing" — так вы усложните цель злоумышленнику, ведь ему придется захватить публичный CI/репозиторий для осуществления атаки.
Рекомендации для разработчиков
1. Фиксируйте зависимости. Не допускайте, чтобы пакетный менеджер просто тянул последний релиз используемых вами зависимостей.
2. Добавьте аудит зависимостей (для начала может подойти и osv-scanner) — так вы сможете узнать о проблемах на этапе сканирования зависимостей, а не из новостей.
Рекомендации для AppSec
Вы и без нас все знаете:
1. Настройте внутренний прокси с поддержкой карантина для внутренних проектов.
2. Убедитесь, что ваши разработчики ходят на внутреннее прокси, а не берут пакеты из глобальных репозиториев. 🐱
Stay safe 👍
#npm #supplychain #appsec
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Цепочка поставок»
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- Кто-то сказал sandbox?
Кто-то сказал sandbox? 👀 В очередной раз наблюдаем, как злоумышленники проводят неэтичные ресерчи. Дано: Исследователь по…
- 你好! На связи группа Supply Chain Security
你好! На связи группа Supply Chain Security 🩷 Мы сканируем опенсорс в реальном времени в поисках…
- Злоумышленник публикует .bash_history смотреть без регистрации и смс
Злоумышленник публикует .bash_history смотреть без регистрации и смс 😱 Команда Supply Chain Security отправила отчет администрации…