
DragonDoll: матрешка в мире Android-шпионов
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…



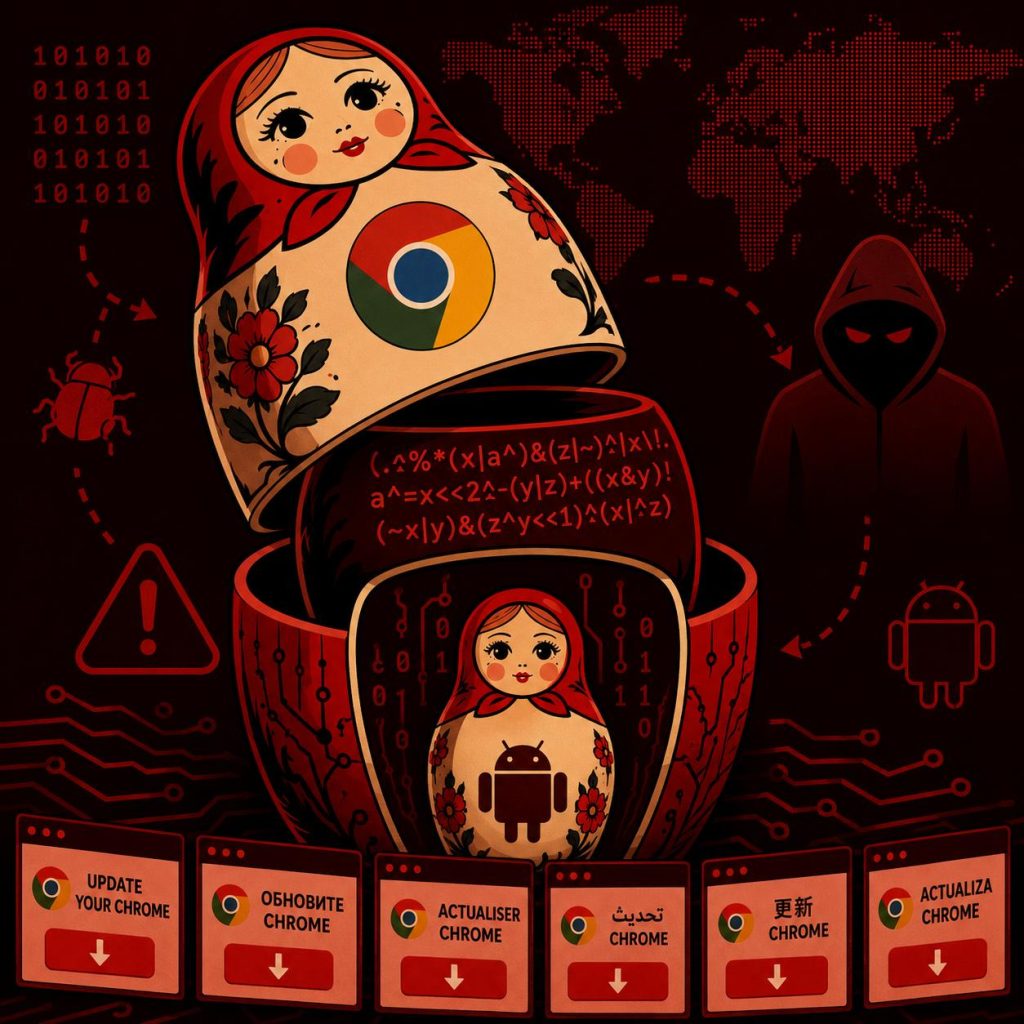
DragonDoll: матрешка в мире Android-шпионов 🪆
В начале этой весны специалисты PT ESC обнаружили неизвестный ранее APK-файл, загруженный из Саудовской Аравии. Сам образец содержал много приемов Defense Evasion.
Для усложнения анализа было использовано:
• 1 техника BadPack
• 2 этапа загрузки нативных библиотек
• 1 обфускация на основе LLVM
• 6 проверок на выполнение в виртуальной среде
• и несчитанное количество MBA-выражений
После долгих страданий этапов анализа, с помощью сил эмуляции, законов булевой алгебры и нескольких сотен строк кода наши специалисты распаковали новый Android-шпион DragonDoll 📱
В ходе исследования мы наткнулись на масштабную атаку с участием данного ВПО, направленную на пользователей Android из более чем 26 стран, включая и Россию.
Злоумышленники использовали GitHub как источник распространения и постоянного обновления DragonDoll. Ссылка на этот репозиторий привела на сеть поддельных сайтов с «обновлением» Chrome, содержание которых адаптировалось под язык жертвы.
Разбор того, что лежало под слоем обфускации — в нашем блоге ⬅️
#TI #Android #Malware
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…

Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…