
Drama Rat: вредоносное приложение, после установки которого действительно становится печально
Ещё в группе «Вредоносное ПО»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…





Недавно в Департамент комплексного реагирования на киберугрозы (PT ESC IR) на исследование поступил ряд образцов банковского трояна для Android с функциями удаленного управления — Drama Rat.
Это вредоносное семейство распространяется с помощью фишинговых сообщений в мессенджерах и маскируется под VPN-сервисы, банковские приложения и другие взломанные утилиты со встроенной платной функциональностью.
В ходе исследования выяснилось, что все приложения являются дропперами-загрузчиками. При запуске дроппера на сервер управления отправляется «слепок устройства». В ответ С2-сервер отправляет полезную нагрузку, которая впоследствии реализует основные функции трояна.
📱 Для полноценного функционирования установленному трояну нужен доступ к службе «Специальных возможностей» Android — за счет этого он автоматически предоставляет себе необходимые разрешения и получает полный контроль над устройством.
После установки троян отправляет на С2-сервер информацию об устройстве: версию Android, присвоенный ему идентификатор, уровень заряда аккумулятора, тип сетевого подключения, изображение обоев рабочего стола, данные о SIM-картах, предоставленных разрешениях и другую информацию.
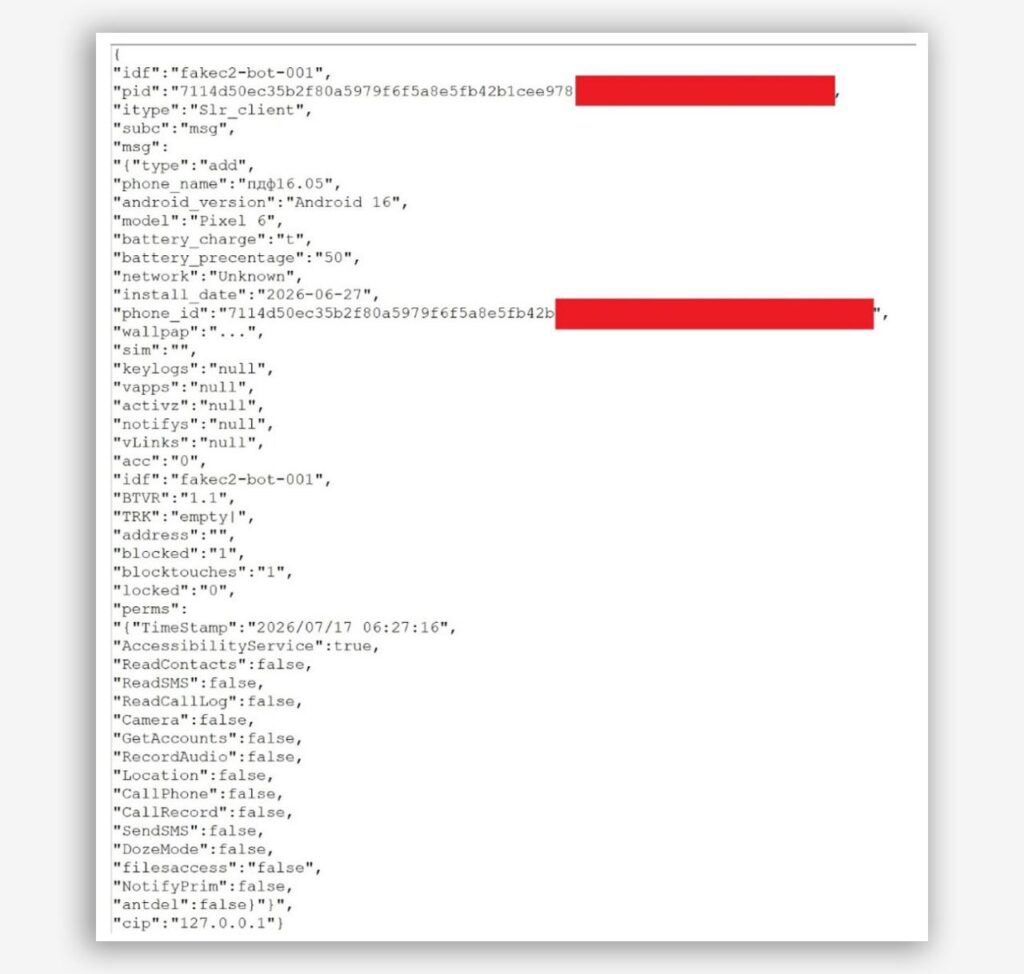
Возможности Drama Rat значительно превосходят функциональность обычных банковских троянов.
Помимо функций, которые позволяет реализовать служба «Специальных возможностей» (клики по экрану, доступ к содержимому экрана и буфера обмена), приложение способно записывать экран и видео с камеры устройства, скрывая индикатор работающей камеры 🟢
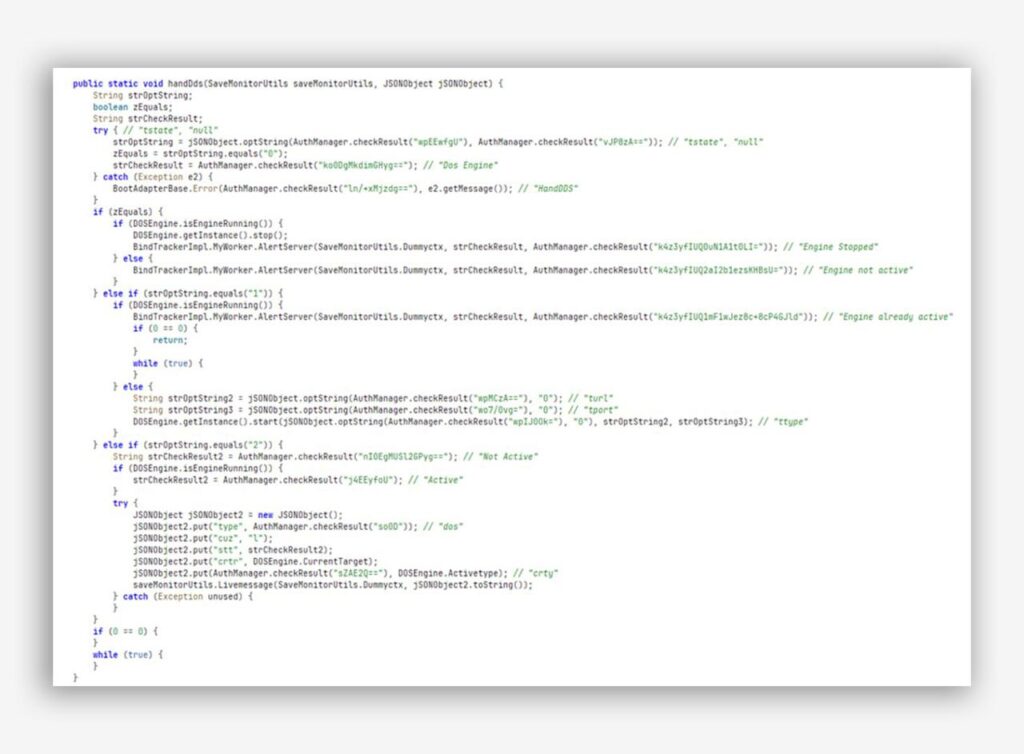
Кроме того, приложение может читать поступающие уведомления и использовать зараженное устройство для проведения DDoS-атак на выбранные злоумышленниками интернет-ресурсы.
Дроппер и полезная нагрузка сильно обфусцированы: строки расшифровываются только во время выполнения. От динамического анализа приложение защищает ряд механизмов, включая обнаружение root-доступа, поиск следов Frida, выявление отладчиков, проверку на запуск в эмуляторе и другие.
При этом Drama Rat всеми силами защищается от удаления и отзыва разрешений: как только открываются настройки устройства, троян возвращает пользователя на главный экран.
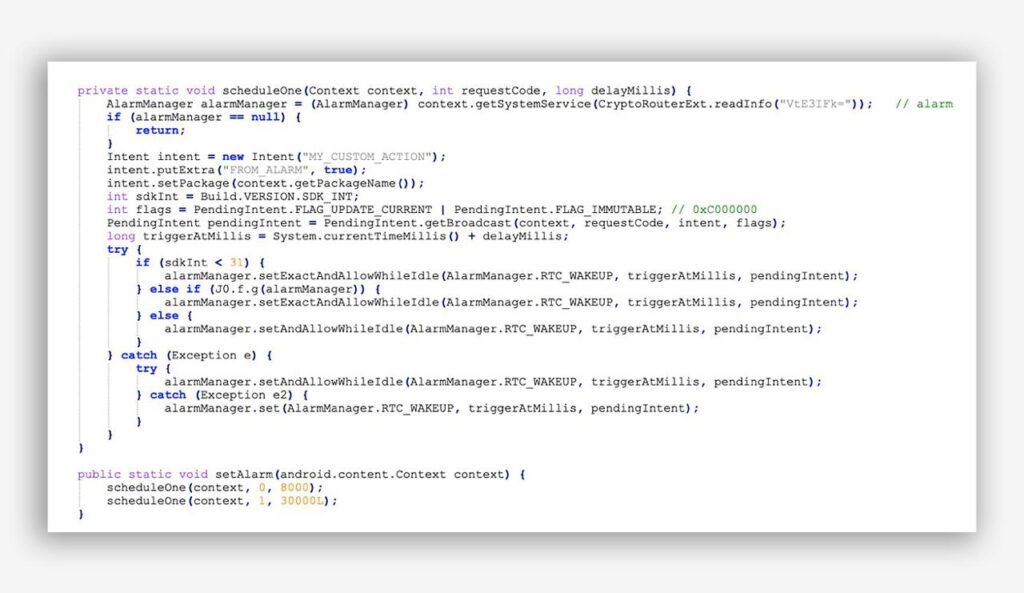
В коде трояна реализован механизм закрепления в системе с использованием системного сервиса AlarmManager. При остановке или сбое отдельных активностей он перезапускает неактивные компоненты, обеспечивая стабильную работу вредоносного приложения.
Перезагрузка устройства также не позволит остановить функционирование вредоносной программы: обнаружено использование фильтров BOOT_COMPLETED/QUICKBOOT_POWERON/REBOOT, которые позволяют приложению получать сигнал от ОС на старте системы и заново запускать все свои компоненты.
🐭 Drama Rat — это не просто банковский троян, а инструмент для захвата полного контроля над устройством: он автоматически выдает себе разрешения, скрывается в системе, противодействует удалению и поддерживает независимые каналы связи с сервером.
Приложение затрудняет анализ и старается максимально скрыть вредоносную функциональность.
Больше технических подробностей и рекомендации читайте в нашем блоге на Хабре 😮
#ir #malware #android
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…


Ещё в группе «Вредоносное ПО»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…