
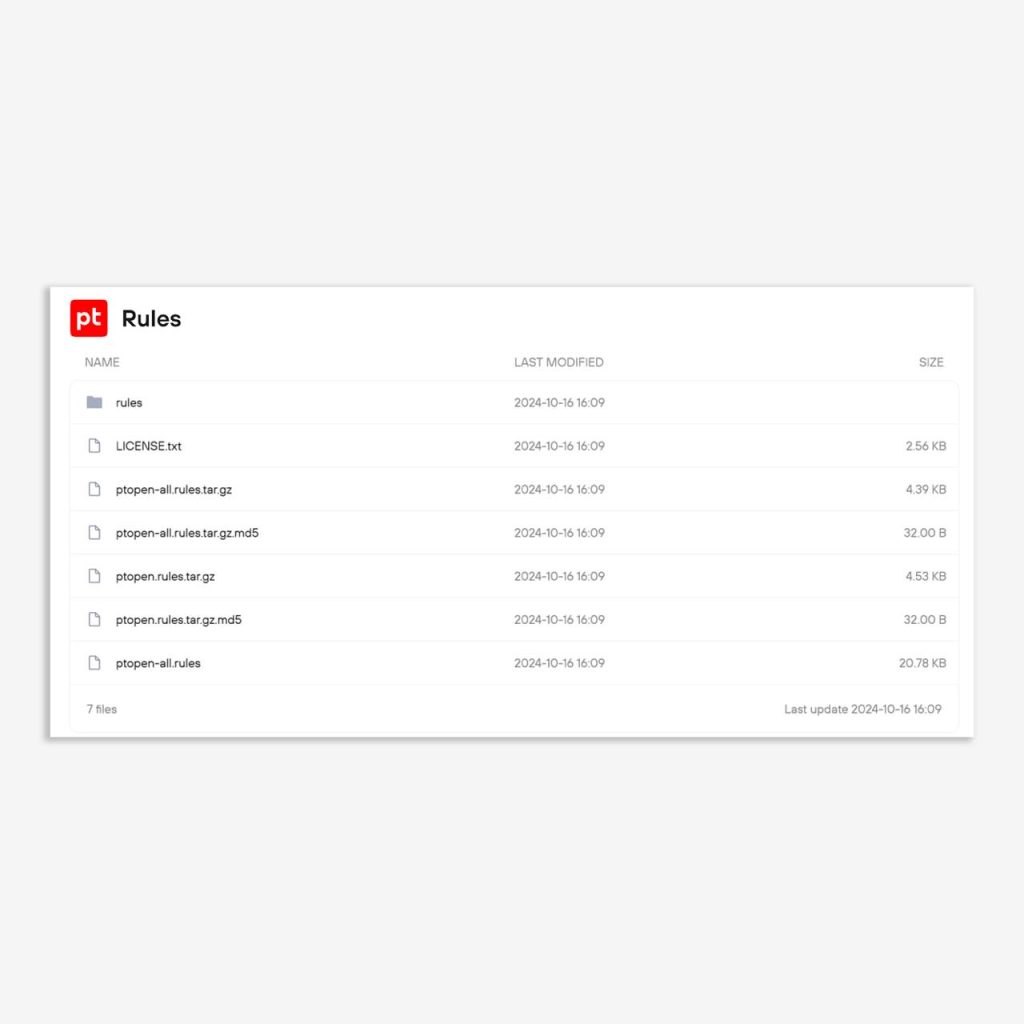
Слышали ли вы про публичный репозиторий Suricata-правил Attack Detection?
Ещё в группе «Правила»
- Ищем RAT’ов по их же сертификатам 🕵️
Коллеги из Censys выкатили разбор семейства AsyncRAT, описав целое генеалогическое древо: AsyncRAT → DCRAT (DarkCrystal RAT)…
- Путаница в уязвимостях WSUS: ставим все на свои места
Путаница в уязвимостях WSUS: ставим все на свои места 🕷 Одной из самых актуальных уязвимостей в…
- Извлечение данных из образов дисков с поврежденной ФС
He may not, as unvalued persons do, Carve for himself (W. Shakespeare) При расследовании в инфраструктуре,…
- Новое подключение к старым техникам
Новое подключение к старым техникам 📡 В ходе расследования инцидентов команда PT ESC IR обнаружила реверс-шелл,…
- Идея для правила корреляции в SIEM
Идея для правила корреляции в SIEM 💡 Хотя отслеживание всей цепочки атаки, описанной в постах выше,…
Слышали ли вы про публичный репозиторий Suricata-правил Attack Detection?
Да это яяяя Внутри большой команды PT Expert Security Center есть отдельная группа экспертов, главная задача которых — разрабатывать правила обнаружения для сетевых средств защиты. Вы уже наверняка знакомы с некоторыми постами про сетевые артефакты от этой команды.
Спустя два года перерыва мы возвращаемся к вам с обновленным порталом и снова начинаем публиковать части своей экспертизы в виде Suricata-правил 🔥
Из обновлений:
1. Правила для последних уязвимостей.
2. Правила для обнаружения крайне популярных в узких кругах инструментов Croc и gsocket.
3. А также несколько правил для выявления горизонтального перемещения в сети Active Directory.
Настройте suricata-update на поддержку официального источника правил ptrules/open и следите за обновлениями на нашей странице в X.
👋🏼 Stay tuned
#suricata #network #signature #rules
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Правила»
- Ищем RAT’ов по их же сертификатам 🕵️
Коллеги из Censys выкатили разбор семейства AsyncRAT, описав целое генеалогическое древо: AsyncRAT → DCRAT (DarkCrystal RAT)…
- Путаница в уязвимостях WSUS: ставим все на свои места
Путаница в уязвимостях WSUS: ставим все на свои места 🕷 Одной из самых актуальных уязвимостей в…
- Извлечение данных из образов дисков с поврежденной ФС
He may not, as unvalued persons do, Carve for himself (W. Shakespeare) При расследовании в инфраструктуре,…
- Новое подключение к старым техникам
Новое подключение к старым техникам 📡 В ходе расследования инцидентов команда PT ESC IR обнаружила реверс-шелл,…
- Идея для правила корреляции в SIEM
Идея для правила корреляции в SIEM 💡 Хотя отслеживание всей цепочки атаки, описанной в постах выше,…