
«Я буду *** твоих рыб»
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




«Я буду *** твоих рыб» 🐟
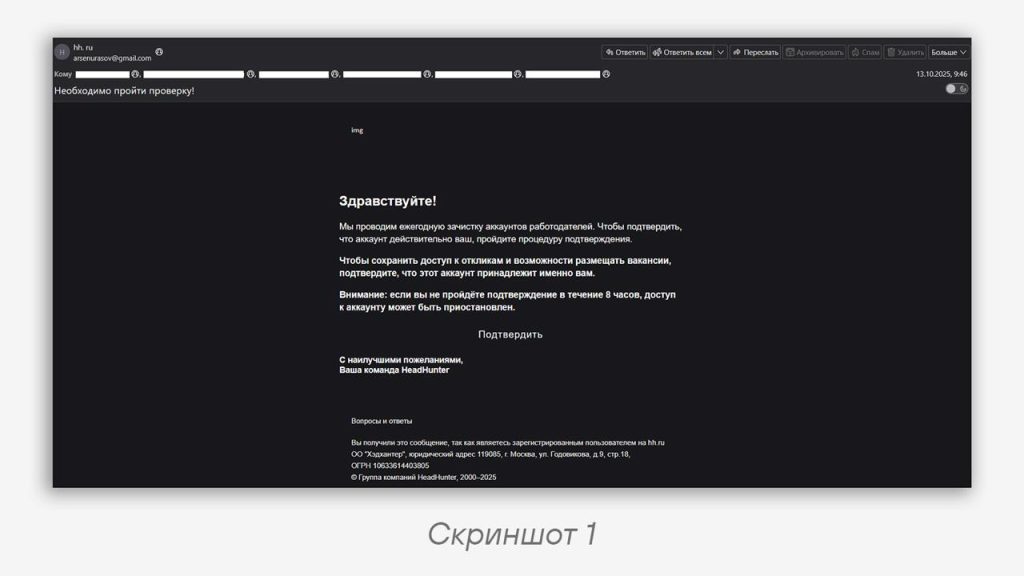
В середине октября группа киберразведки засекла фишинговую активность в адрес HR-подразделений строительного сектора.
Злоумышленники рассылали письма якобы от HeadHunter с требованием верифицировать аккаунт на стороннем сайте. Введенные на этой странице email и одноразовый код использовались для перехвата учетной записи, после чего жертва теряла к ней доступ (скриншот 1).
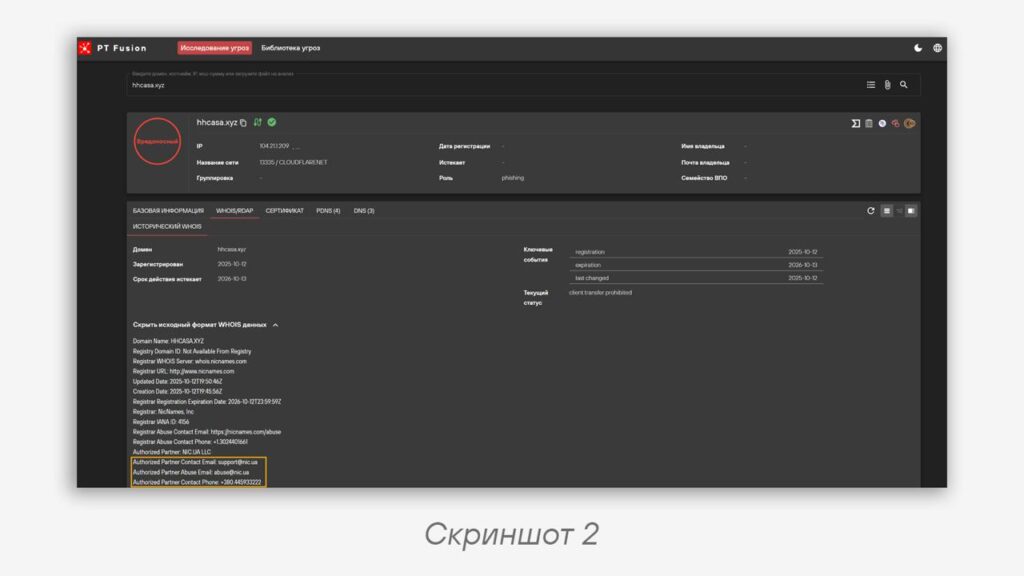
Ссылка ведет на фишинговый домен hhcasa.xyz, который закрыт за Cloudflare и зарегистрирован с помощью главного регистратора доменов Украины nic.ua (скриншот 2).
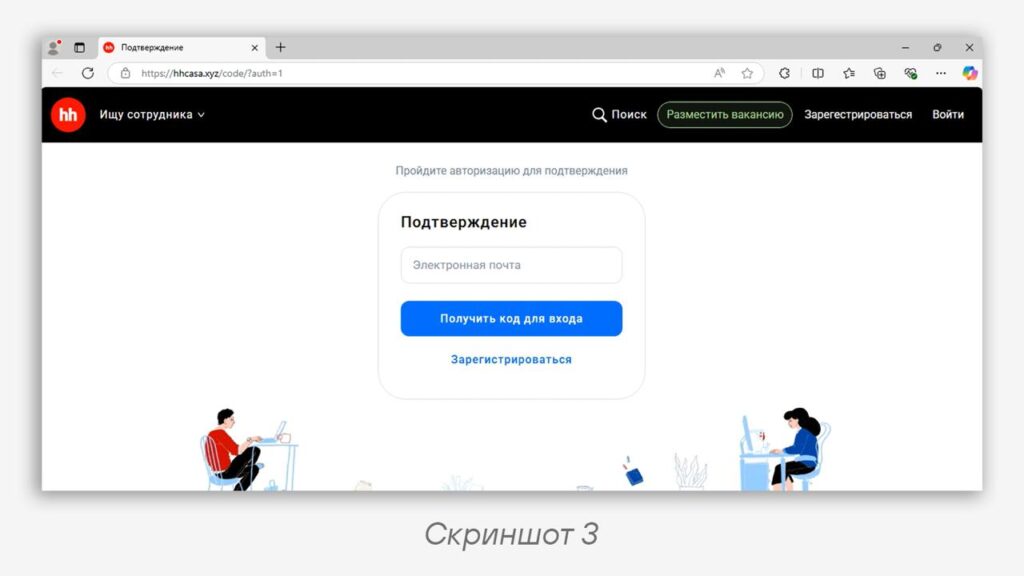
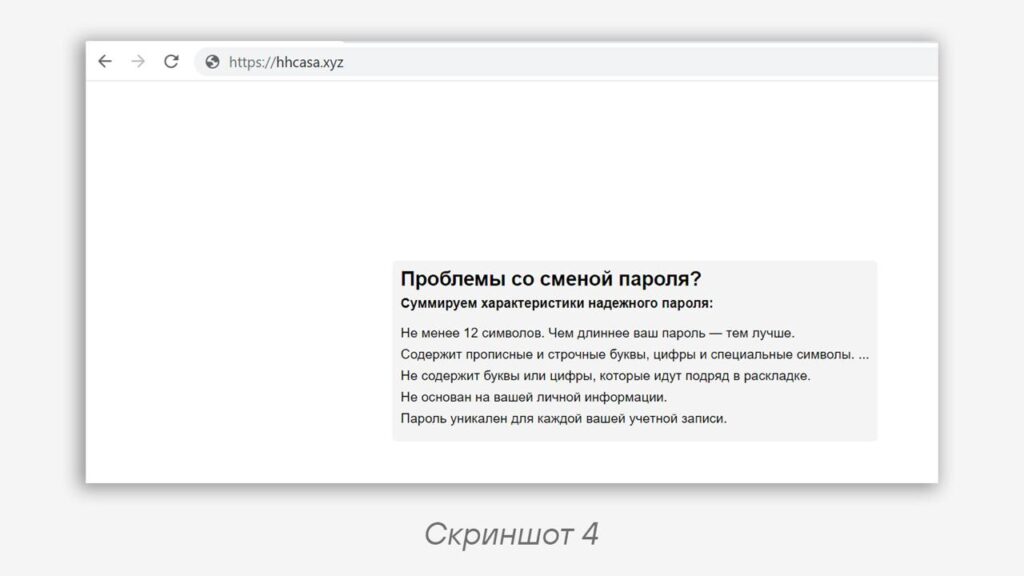
Страница имеет два состояния интерфейса. При наличии auth=1 показывается основная сцена «успешного шага», при отсутствии — альтернатива (скриншоты 3–4).
Такое разделение используется для сокрытия страницы от лиц, не попавших в список рассылки.
🪞 Верстка и статика копируют hh.ru: в <head> тянутся Google Fonts и favicon с i.hh.ru, логотип и шапка повторяют стиль, а пункты навигации кликабельны и направляют пользователя на легитимный домен simferopol.hh.ru, что создает впечатление «чистого» сайта. Однако в навигации присутствует пункт «Зарегестрироваться» с орфографической ошибкой, что выступает индикатором подмены сайта.
На фишинговой странице имитируется связка «почта → код подтверждения». Пользователь вводит email, скрипт проверяет формат регулярным выражением и делает POST-запрос, в тело которого кладут еще и токен формата Base64, который генерируется прямо в браузере из User-Agent, текущего времени и случайной строки.
❗️ Отметим, что в марте этого года нами уже фиксировалась аналогичная фишинговая кампания от имени HeadHunter. Тогда в навигации тоже присутствовал пункт «Зарегестрироваться» с той же характерной ошибкой, и с тем же принципом компрометации аккаунта: связка «почта → одноразовый код → перехват учетной записи» с последующей потерей доступа.
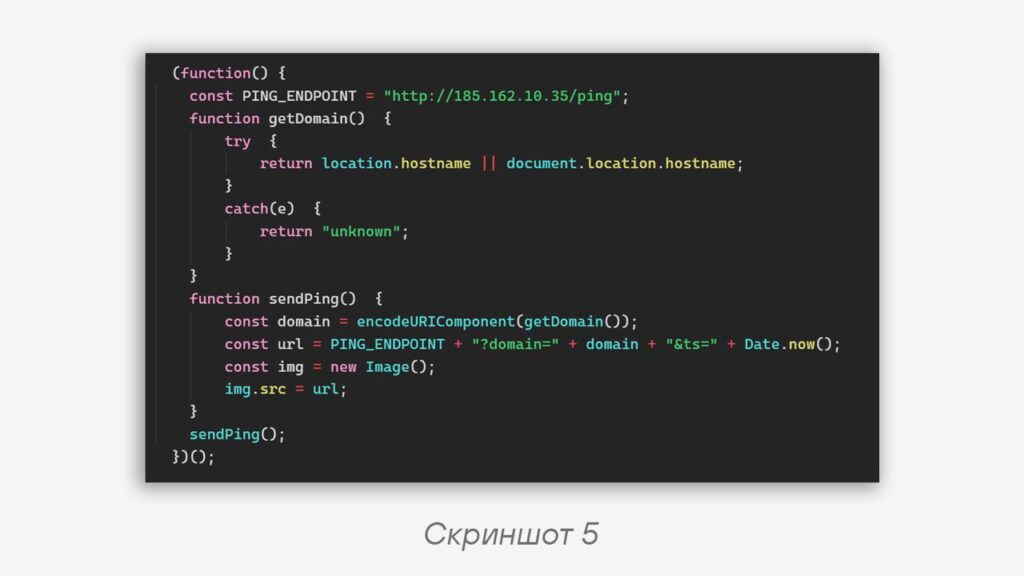
Злоумышленники также собирают телеметрию. Она реализована через создание объекта Image и присвоение ему src, чтобы браузер отправил GET на внешний адрес с параметрами домена и меткой времени (скриншот 5).
Задача сбора телеметрии утилитарная: оператор видит реальный IP посетителя и время захода на конкретный домен, что может говорить о наличии у операторов дополнительных фишинговых доменов.
IP-адрес 185.162.10.35, на который отправляется телеметрия, находится в ASN 59729 (GREEN FLOID LLC). По результатам анализа и pDNS-наблюдений, на этом IP также размещаются и ранее размещались другие фишинговые домены, которые, так же как и hhcasa.xyz, были зарегистрированы с помощью nic.ua.
hhrunaх.xyz;
hscac.xyz;
hmnsc.xyz.
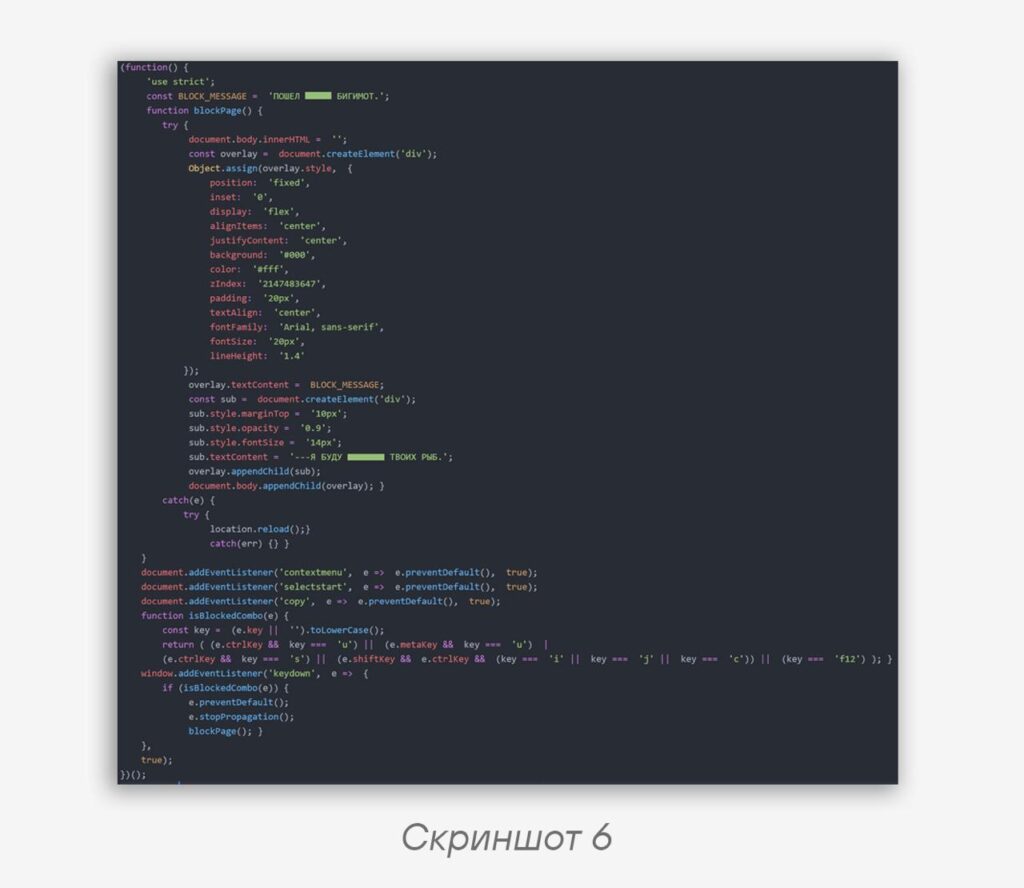
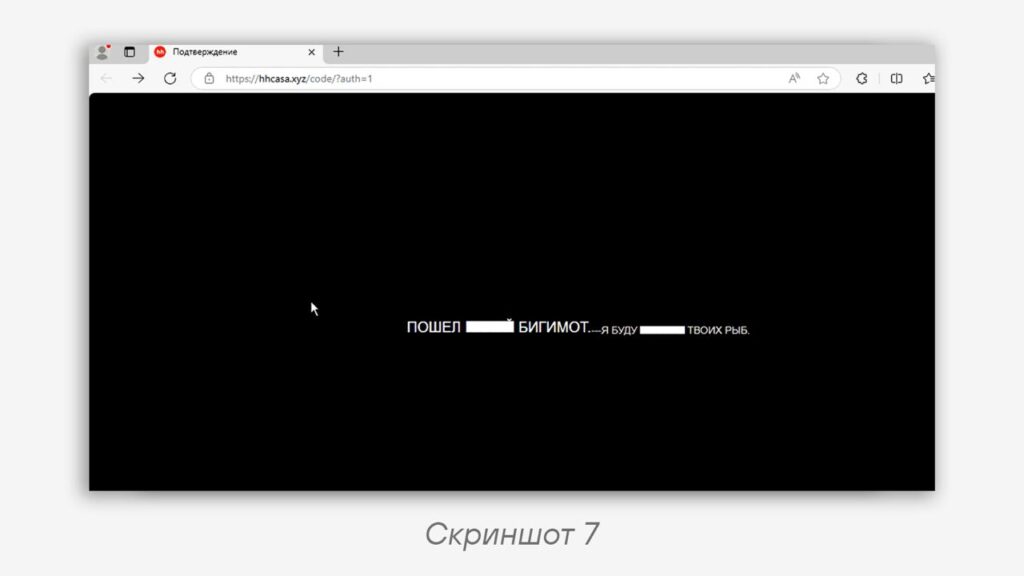
🖕 Фишинговый домен имеет антиотладку. Скрипт перехватывает контекстное меню, выделение и копирование, горячие сочетания клавиш, которыми обычно открывают исходники и DevTools: Ctrl+U, Ctrl+S, Ctrl+Shift+I/J/C и F12. При срабатывании «запрещенной» клавиши страница стирает содержимое body и накладывает поверх черный полноэкранный блок с сообщением (скриншоты 6–7).
В защите нет ничего сложного: она не умеет обнаруживать открытые DevTools и никак не прячет исходники вне текущего документа. Самый простой способ обойти ее — открыть DevTools через меню браузера до загрузки страницы или отключить выполнение JavaScript для этого домена и перезагрузить вкладку, чтобы снять HTML и статические ресурсы.
Помимо комментариев на русском языке в коде, в разметке оставлена украинская раскладка: в теге <html> задан lang="ua", вероятно, этот атрибут проставился автоматически при генерации шаблона и его просто забыли поменять.
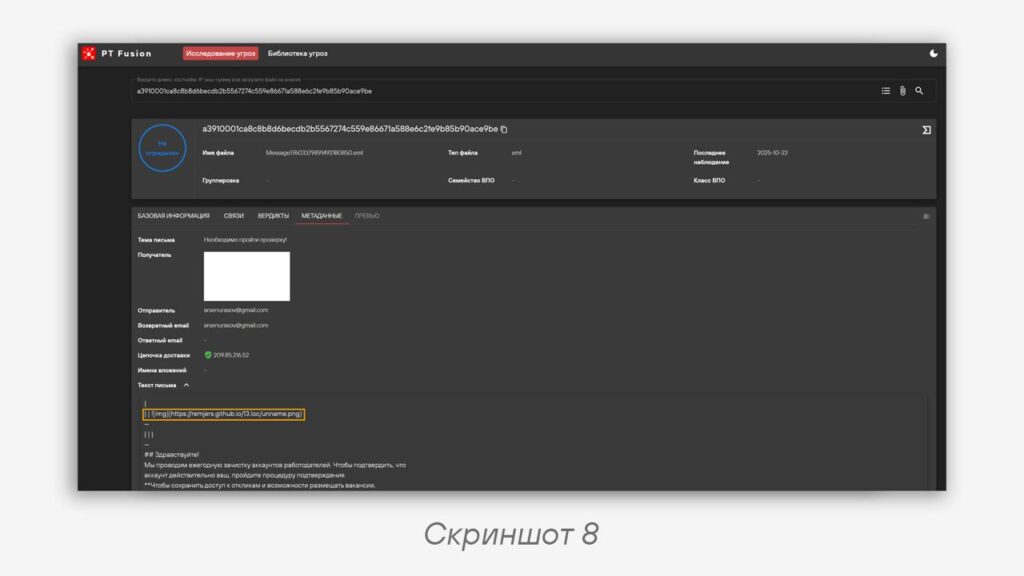
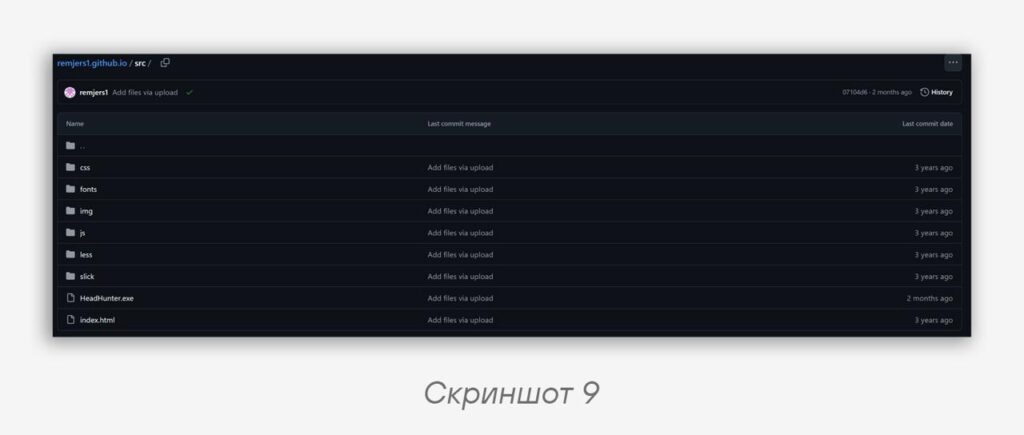
📝 В самом фишинговом письме группировка использовала логотип HH, который подгружался из GitHub-репозитория (скриншот 8). Репозиторий (скриншот 9) создан в октябре 2022 года и содержит проекты фишинговых сайтов, в одном из которых находился самописный стилер, накрытый протектором. Вредоносное ПО при запуске ворует куки и пары «логин — пароль», отправляя все в телеграм-канал злоумышленника.
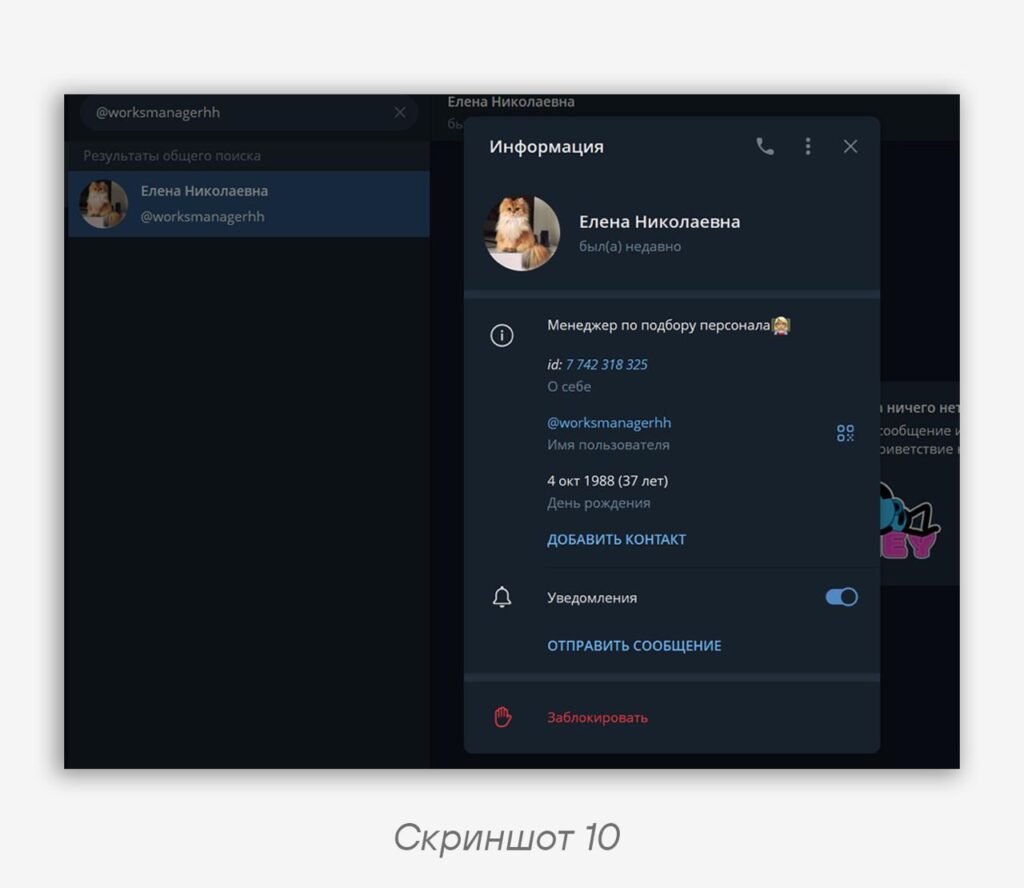
Телеграм-аккаунт, куда бот отправляет украденные данные, также мимикрирует под сотрудника компании HeadHunter (скриншот 10).
#TI #Phishing
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…