
Метаморфоза Lazy Koala
Свежие материалы
- Out-of-bounds write in ntfs!PageUpdateAnalysis
В функции ntfs!PageUpdateAnalysis драйвера NTFS в Microsoft Windows существует уязвимость типа переполнения буфера в куче. Специально…
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…



Метаморфоза Lazy Koala. Была Koala 🐨 — стала Capybara 😎
В мае этого года были зафиксированы новые атаки группировки Lazy Koala на Азербайджан, Беларусь и Узбекистан.
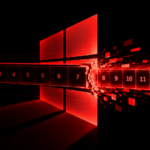
В случае атак на Азербайджан и Беларусь изменился формат отправляемых в бот сообщений, также хакеры отказались от использования единого аккаунта в атаках и изменили ник с Koala на Capybara.
Традиционно при запуске ВПО группы происходит открытие встроенного документа, который отвлекает внимание жертвы и содержит актуальную региональную новость (пример — на скриншоте).
Немного изменился и LazyStealer, теперь PYD-файлы (в которых хранится приманка) называются по-новому:
CapybaraPDF.cp39-win_amd64.pyd
Также в имени основного скрипта указывается сокращение названия атакуемый страны:
bls.py, az.py
Помимо протектора Pyarmor, был добавлен еще один уровень защиты: теперь данные закодированы в base64 и сжаты zlib; после снятия всей обфускации скрипт запускается через exec. Деобфусцированный скрипт имеет ту же функциональность, но его структура и сами имена функций немного изменены.
В случае атак на Узбекистан изменения были следующие:
• Теперь в инфраструктуре C2 вместо телеграм-бота используется хостинг.
• В качестве приманки вместо PDF-файла злоумышленники отправляют DOCX-файл.
IoCs:
601f11b308286673d9022df4e875cf86be71235b6a413d63dfd0d0f553c4bed8
42f79b6ede5e6d048a9bf419f5751ff1d4046e7a656a84fab4e97fdfb1ed4f0d
da91f1f8279edae524ce98df0b6d1aca52336f723e3b8bcb7c8a0933c4b2eb0d
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…


Свежие материалы
- Out-of-bounds write in ntfs!PageUpdateAnalysis
В функции ntfs!PageUpdateAnalysis драйвера NTFS в Microsoft Windows существует уязвимость типа переполнения буфера в куче. Специально…
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…