
Exchange_SSRF
Ещё в группе «Общее»
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…




📬 Exchange_SSRF
Наша практика показывает, что достаточно большое количество организаций все еще не установили обновления на свои публичные почтовые серверы Microsoft Exchange.
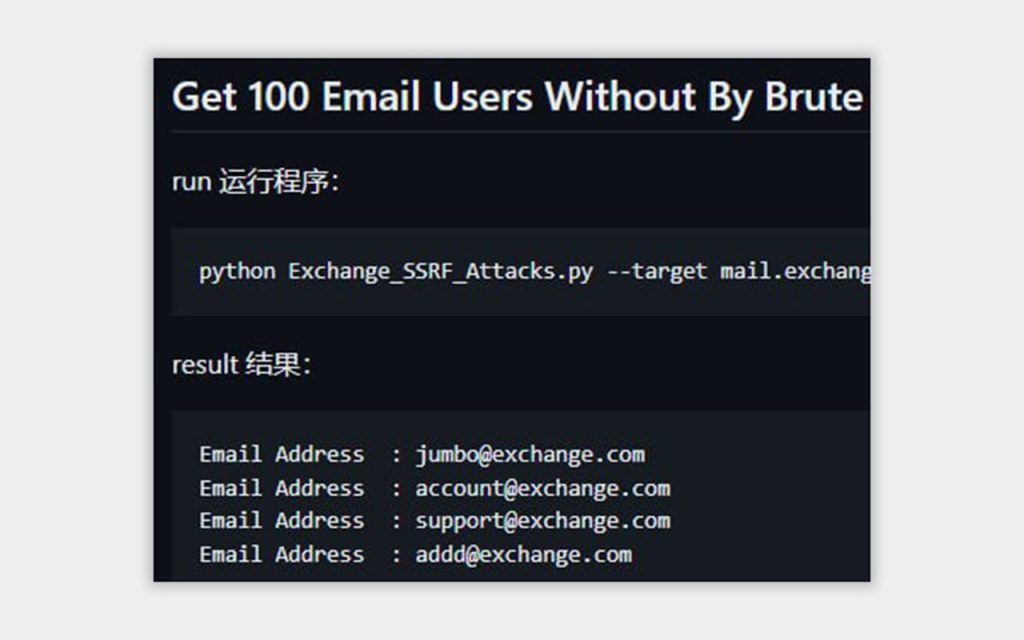
Вследствие этого у злоумышленников есть возможность получить в этих компаниях доступ к почтовой переписке. Для этого атакующие используют open-source-проект Exchange_SSRF.
Exchange_SSRF — это общедоступный Python-скрипт, который позволяет выгрузить почтовые ящики пользователей (по умолчанию 100) с сервера Microsoft Exchange жертвы. Фактически скрипт эксплуатирует две уязвимости (CVE-2021-34473 и CVE-2021-34523) из цепочки ProxyShell.
Для выгрузки файлов почтовых ящиков применяются методы FindItem, GetItem, GetAttachment, которые выполняются не под пользовательской учетной записью, а под системной NT AUTHORITY\SYSTEM, что хорошо видно в журналах Exchange Web Services (EWS):
C:\Program Files\Microsoft\Exchange Server\V15\Logging\EWS
Как правило, атакующие не модифицируют скрипт и используют его с заданным по умолчанию в исходном коде User-Agent с точкой в конце.
User-Agent:
Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/92.0.4515.131 Safari/537.36.
Стоит также отметить, что почти все зафиксированные атаки с применением этого скрипта были осуществлены с латвийских VPN-адресов сервиса Mullvad VPN.
Примеры опубликовали в Telegraph.
С2:
31.170.22.18
31.170.22.20
31.170.22.22
31.170.22.26
31.170.22.5
31.170.22.6
#tool #detect #hunt #win #dfir
@ptescalator
Ещё от oUth0R
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…
Ещё в группе «Общее»
- Мы помогли Apple устранить уязвимость в ядре ее операционных систем
Мы помогли Apple устранить уязвимость в ядре ее операционных систем Эксперт PT ESC Михаил Ложников обнаружил…
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…
- Он вам не gsocket
Он вам не gsocket 😑 В ходе расследования одного из инцидентов специалисты PT ESC IR наткнулись…