
Новая кампания PhaseShifters
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




В течение мая группа киберразведки PT ESC фиксирует волну активности хакерской группировки PhaseShifters, о которой мы рассказывали в январе этого года.
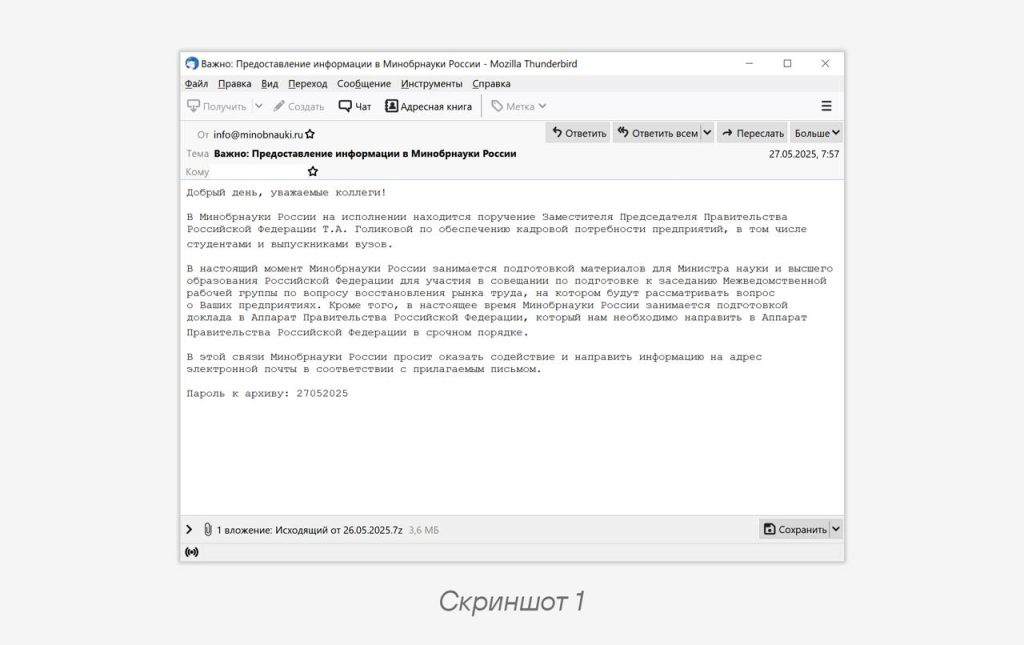
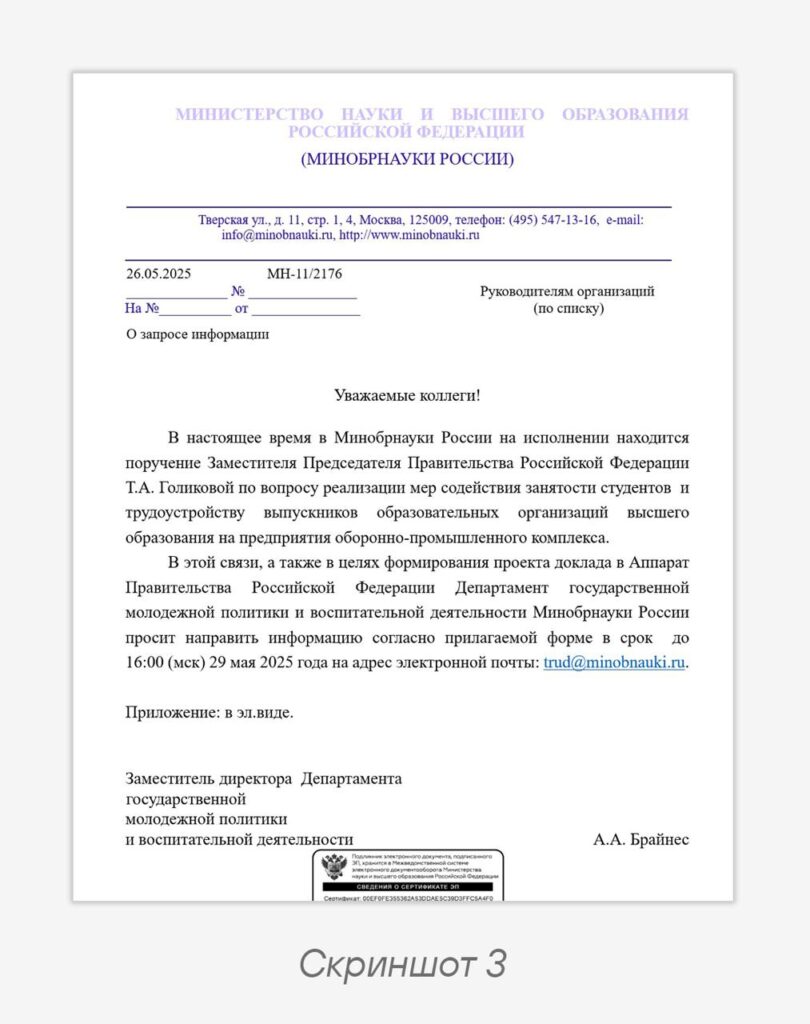
Группировка проводит фишинговую рассылку, выдавая себя за Министерство образования и науки Российской Федерации. Для организации рассылки был зарегистрирован домен
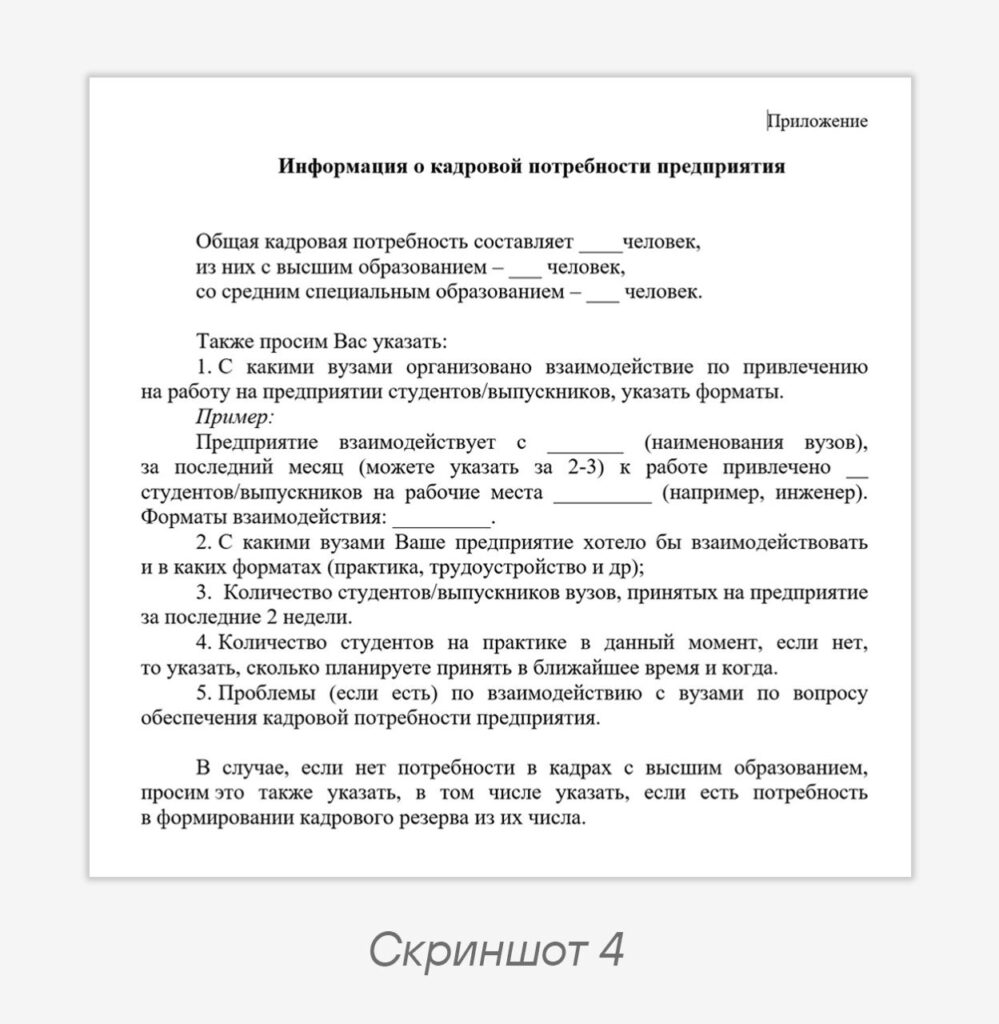
minobnauki.ru, MX-запись которого указывает на IP-адрес 193.124.33.207. На этом же сервере был размещен домен mail.min-prom.ru, с которого ранее PhaseShifters рассылала фишинговые письма от имени Минпромторга.В теле фишинговых писем группировка прикладывает зашифрованный архив, внутри которого находится вредоносное ПО QuasarRAT, замаскированное под обычный документ DOCX. Внутри QuasarRAT содержит основное письмо, а рядом в архиве лежит отдельный документ-приманка, служащий приложением к основному файлу.
Во время распаковки и запуска вредоноса выполняются проверки на наличие разных антивирусных решений по ключам
bdservicehost SophosHealth AvastUI AVGUI nsWscSvc ekrn, в зависимости от чего немного меняются параметры запуска.Скрытая полезная нагрузка QuasarRAT доставляется в несколько фрагментов с расширением
.adt, а затем собирается в единый исполняемый файл при помощи последовательного объединения командойcmd /c copy /b ..\Quiet.adt + ..\Achievements.adt + ..\Yen.adt + … + ..\Panic.adt k
Code language: plaintext (plaintext)После успешного объединения фрагментов вредоносная программа закрепляется в системе через копирование ярлыка в папку автозагрузки пользователя, что обеспечивает его автоматический запуск при входе в систему.
Для маскировки атакующий процесс создает экземпляр
RegAsm.exe, в который внедряется QuasarRAT, после чего устанавливается защищенное соединение с командным сервером 5.8.11.119:4782, на котором размещен сертификат QuasarRAT.При этом Regasm расположен не по стандартному пути, а копируется в другую папку, откуда уже запускается для последующего инжектирования в него кода. Такие варианты запуска позволяют строить детекты или хантинг системных бинарей, запускаемых из нестандартных расположений.
Данная C2-инфраструктура уже применялась этой группировкой в предыдущих операциях, однако в тех атаках в конфигурации серверов использовались домены
thelightpower.info и crostech.ru.При анализе паттернов регистрации фишинговых доменов также выявлено, что злоумышленники предпочитают использовать IP-адреса из автономной системы AS41745 (Baykov Ilya Sergeevich).
IoCs:
2b7004cb00d58967c7d6677495d3422e
0bbb3a2ac9ba7d14a784cbc2519fbd64
40ef2615afb15f61072d7cea9b1a856a
681af8a70203832f9b8de10a8d51860a

Prilozenie_k_pis_mu.docx
Pis_mo_zapros_na_predpriatia_OPK.doc.exe.exe
Исходящий от 26.05.2025.7z

193.124.33.207
minobnauki.ru
5.8.11.119
min-prom.ru
mail.min-prom.ru
superjoke.ru
forum-drom.ru
cloud-telegram.ru
about-sport.ru
Code language: plaintext (plaintext)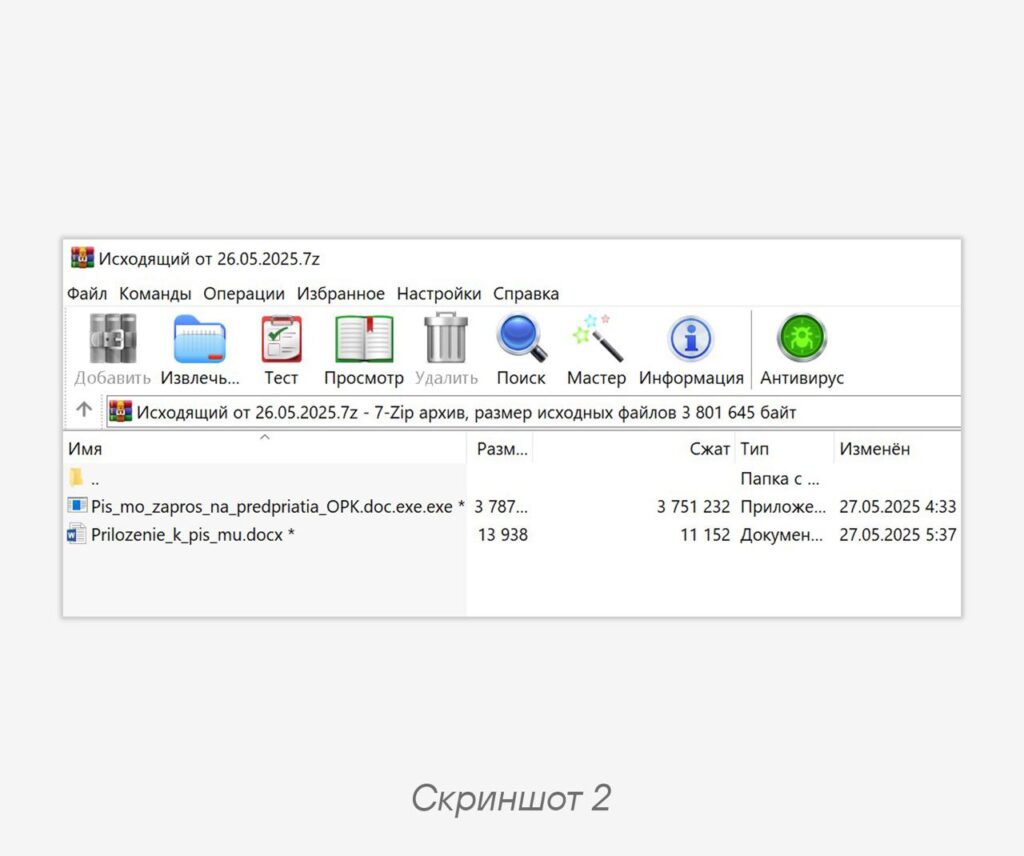
#TI #APT #Phishing
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…