
Один ленивый драйвер
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




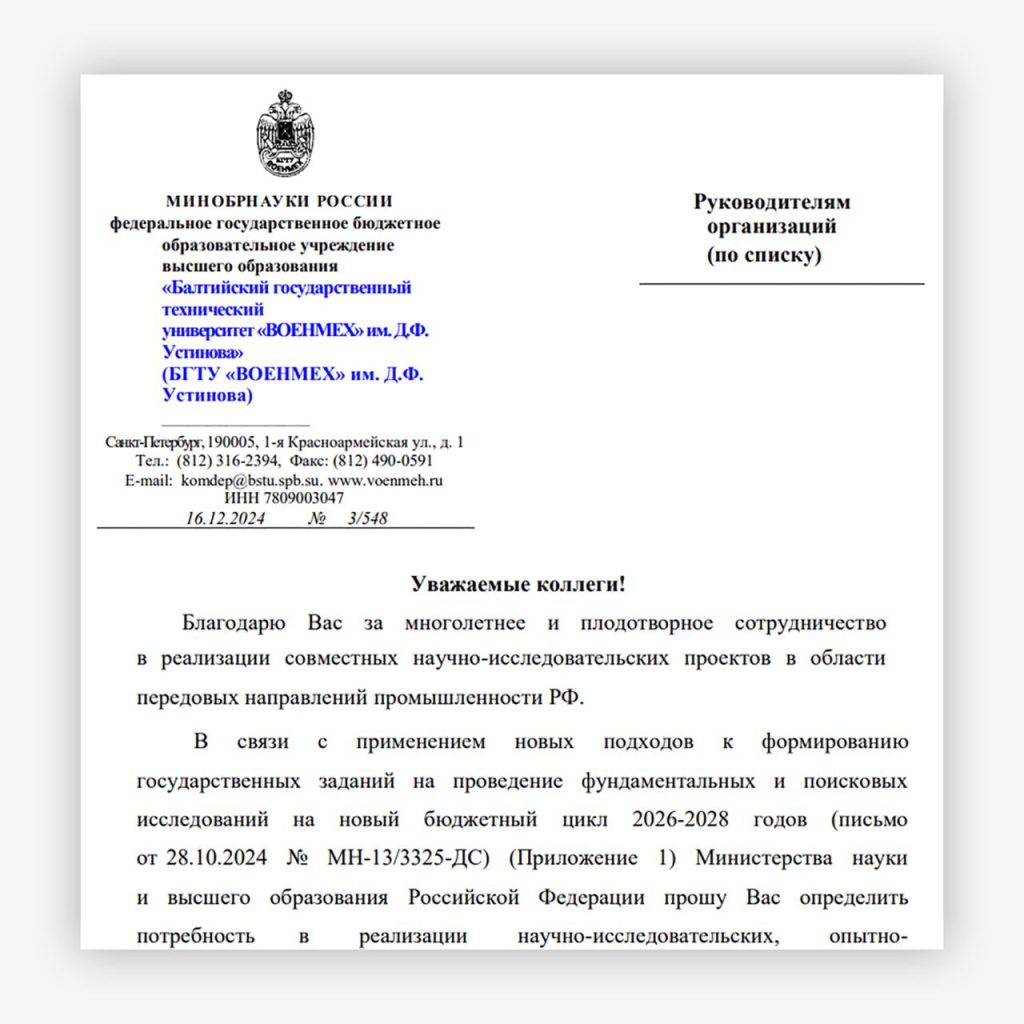
Недавно группа киберразведки PT ESC обнаружила исполняемый файл с «необычным» названием, подкрепленным выделяющейся иконкой PDF-файла:
Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.exe
Code language: plaintext (plaintext)
Не поддаемся на уловки злоумышленников и определяем, что данный файл представляет собой модуль, написанный на C#, и бежим в dnSpy. К счастью, не наблюдаем значительных следов обфускации и начинаем разбираться. В глаза бросаются «встроенные» в ресурсы файлы:
faylyk, OneDrive, OneDriver и Исх_по_списку_БГТУ_ВОЕНМЕХ.pdf. 1️⃣
faylyk — это иконка, которая будет отображаться в трее при запуске программы;2️⃣
OneDrive — легитимная копия программы от Microsoft OneDrive; 3️⃣
Исх_по_списку_БГТУ_ВОЕНМЕХ.pdf — декой, легитимный документ.🧐 А вот
OneDriver — что-то необычное, что-то такое, что сразу приковывает внимание.Проследовав в точку входа, убеждаемся, что наибольший интерес представляет класс
MyCustomApplicationContext, в котором видим манипуляцию с файлами из ресурсов:Исх_по_списку_БГТУ_ВОЕНМЕХ.pdf записывается по пути %APPDATA%\Documents, OneDrive по пути C:\Users\Public\OneDrive.exe, а OneDriver.exe записывается по пути %APPDATA%\Driver\OneDrives_v2_1.exe и добавляется в автозагрузку, путем создания LNK-файла в директории %APPDATA%\Microsoft\Windows\Start Menu\Programs\StartUp.Чтобы отвести внимание, загрузчик одновременно открывает записанный декой PDF-файл и загрузчик
OneDriver.exe.🦥
LazyOneLoader (так мы назвали OneDriver.exe) представляет из себя загрузчик, написанный на языке Go. Данный загрузчик достаточно тривиален, но обладает некоторыми особенностями.Принцип работы достаточно прост: имеется зашифрованный буфер, сохраненный в формате base64, который в процессе работы программы расшифровывается, используя операцию xor с ключом
4c776449576c50636c5a507251.Следом запускается процесс
OneDrive.exe, полученный на предыдущем шаге, в статусе SUSPENDED, в котором выделяется память, используя LazyDLL для общения с Native-функциями (VirtualAlloc). В эту память копируется буфер с расшифрованным шеллкодом, и, используя LazyDLL (а именно функцию VirtualProtect), меняются флаги памяти на Executable.И, наконец, используя функцию
QueueUserAPC, создается объект асинхронной функции, который начинает своt выполнение после вызова функции ResumeThread главного потока программы.💤 К сожалению, получить конечный пейлоад, определяемый этим загрузчиком, на данный момент не представляется возможным: злоумышленник деактивировал свою С2-инфраструктуру (домен
phpsymfony.com). Но мы предполагаем, что следующими этапами атаки является загрузка давно известного Cobalt Strike, а следом и дальнейшее горизонтальное перемещение.IoCs:
Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.rar
ab310ddf9267ed5d613bcc0e52c71a08
e1b88c619da8f0630e2879ab22d580ba41b36a62
14b1cd92b0a95ec76b31b0c2ec498b90d82054206f1056a58844513f89baeb55

Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.exe
fad1ddfb40a8786c1dd2b50dc9615275
34918c4d41e69dafe953fee14416f18d5e849081
ad80cbf12e5bee38a197f7bcafbe24983fdd3df6915e5a33a01f0311685e8b24

Исх\_по\_списку\_БГТУ_ВОЕНМЕХ.pdf
4c771efafb9141633ca83df3b21ad365
5f01f5f77239fb304777ce481bc3cbad40d964d4
420866ad15d5de2a6cdfab7ca317e5b20090098ad905d7cac784719f3e33360c

OneDrives_v2_1.exe
cac4db5c6ecfffe984d5d1df1bc73fdb
ef559b3e1c89fd03c427de706a1ce1fed2ae17aa
fdf0ea5d761352791545b1af0223853b31592996600c4ee5f1122e546c6165d3

phpsymfony.com
Code language: plaintext (plaintext)
#TI #malware #ioc
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…