
PDQ-Masters
Ещё в группе «Вредоносное ПО»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…





PDQ-Masters 🧙♂️
Главный вектор атак с использованием ВПО — это фишинговые рассылки через электронную почту. Идеальный фишинг с малварью отличается от легитимного письма лишь содержимым вложенной нагрузки: он рассылается от доверенного отправителя в результате его компрометации и содержит ВПО. Но сегодня для примера рассмотрим фишинговую атаку с небольшой попыткой персонализации под цель, которая обошла базовые средства защиты и была остановлена на подступе к почте сотрудника более продвинутыми технологиями защиты почты.
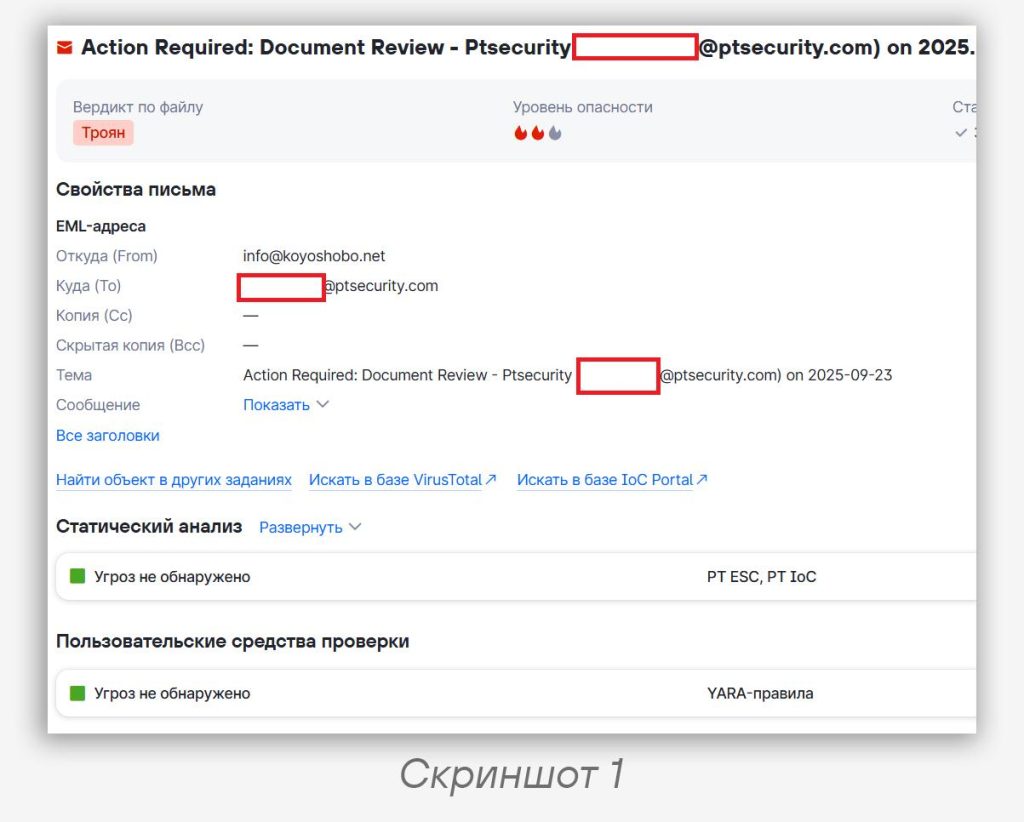
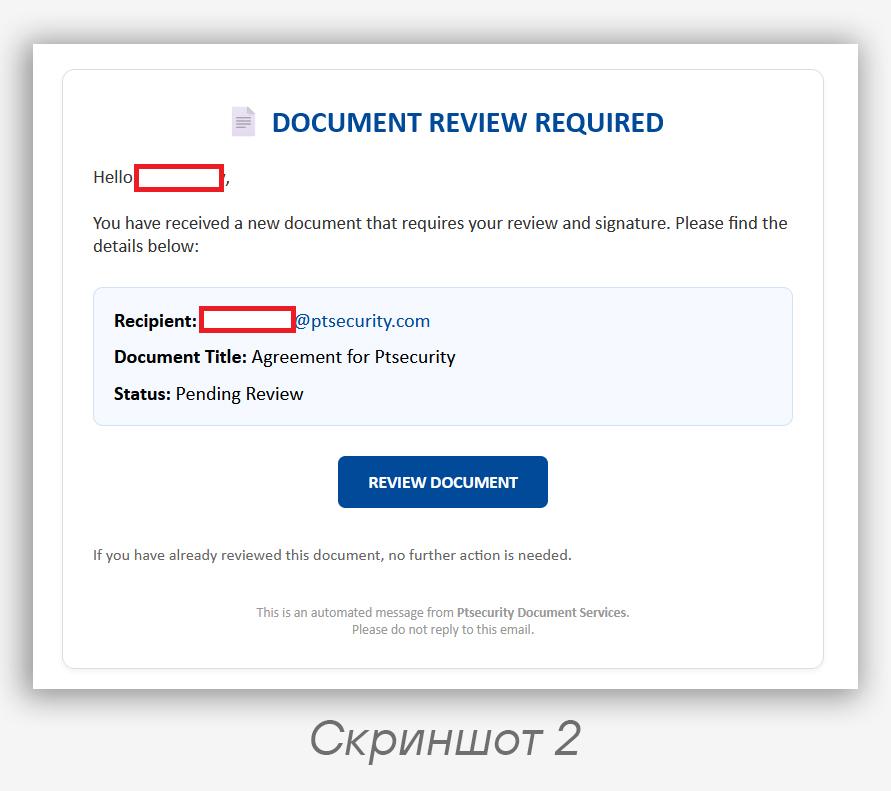
Письмо от анонимного отправителя с легитимного домена — info@koyoshobo.net, с явной попыткой привлечения внимания (тема: «Action Required: Document Review…», скриншот 1). Содержимое представляет собой HTML с закосом под форму системы ЭДО с кнопкой для перехода к документу (скриншот 2). Из страницы статически извлечена ссылка на «документ» по данной кнопке:
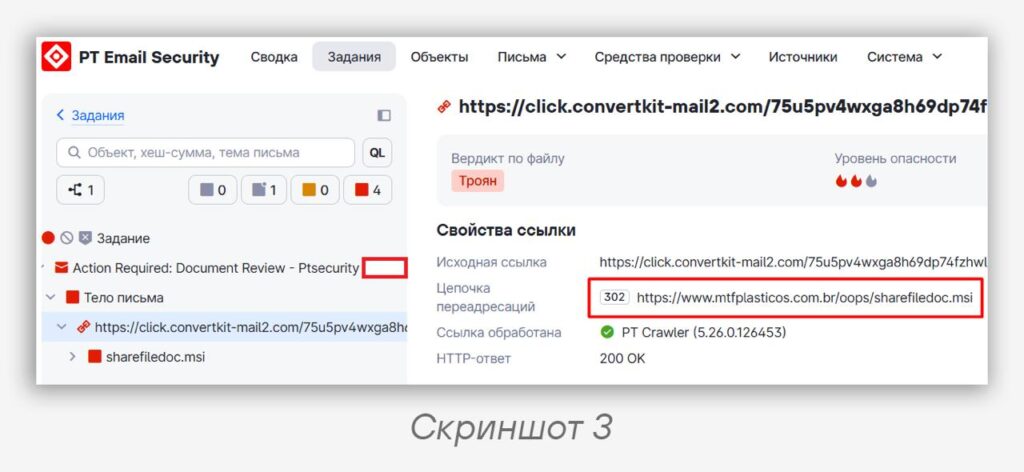
https://click.convertkit-mail2.com/75u5pv4wxga8h69dp74fzhwl85666tnhrg6p3/m2h7h5h38zwp97cm/aHR0cHM6Ly93d3cubXRmcGxhc3RpY29zLmNvbS5ici9vb3BzL3NoYXJlZmlsZWRvYy5tc2k
На момент атаки ссылка была новой и не заблокировалась репутационным анализом. Она была автоматически запущена в изолированной браузерной среде, в результате чего удалось получить все перенаправления (скриншот 3) и прийти к итоговой ссылке на «документ» — https://www.mtfplasticos.com.br/oops/sharefiledoc.msi, выкачав для проверки файл 04276b7f1cf487e52f8927134365ae55, очевидно являющийся исполняемым.
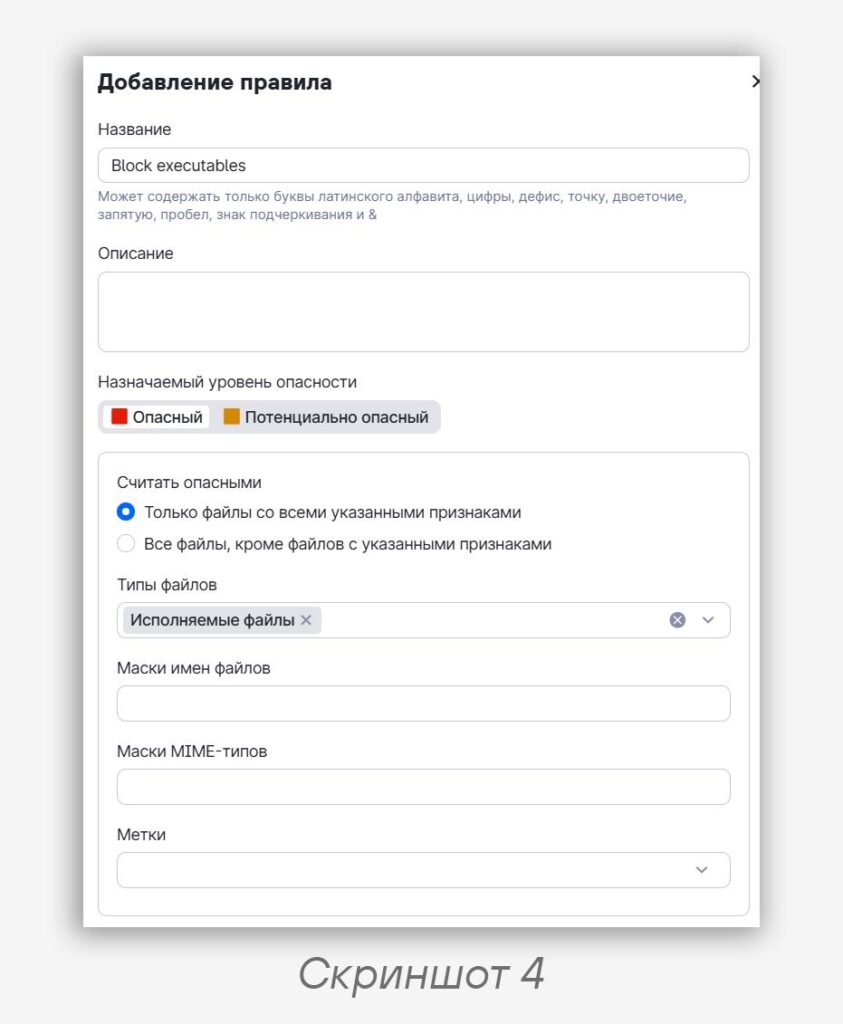
💁♂️ На этом можно было бы закончить — исполняемые файлы на почте можно легко заблокировать (главное, обратите внимание, чтобы в вашем средстве защиты блокировка осуществлялась по формату файла, а не исключительно по расширению), например, как показано на скриншоте 4 в случае с PT Sandbox. Но если вам нужна гибкая конфигурация, позволяющая обмениваться различными файлами и ссылками на них через почту, всегда важно понимать, что именно представляет собой файл. Для этого в базовых средствах защиты предусмотрена антивирусная проверка, а в продвинутых — проверка файла в песочнице, позволяющая обнаружить самые изощренные угрозы и новое ВПО, еще не засветившееся в антивирусных базах.
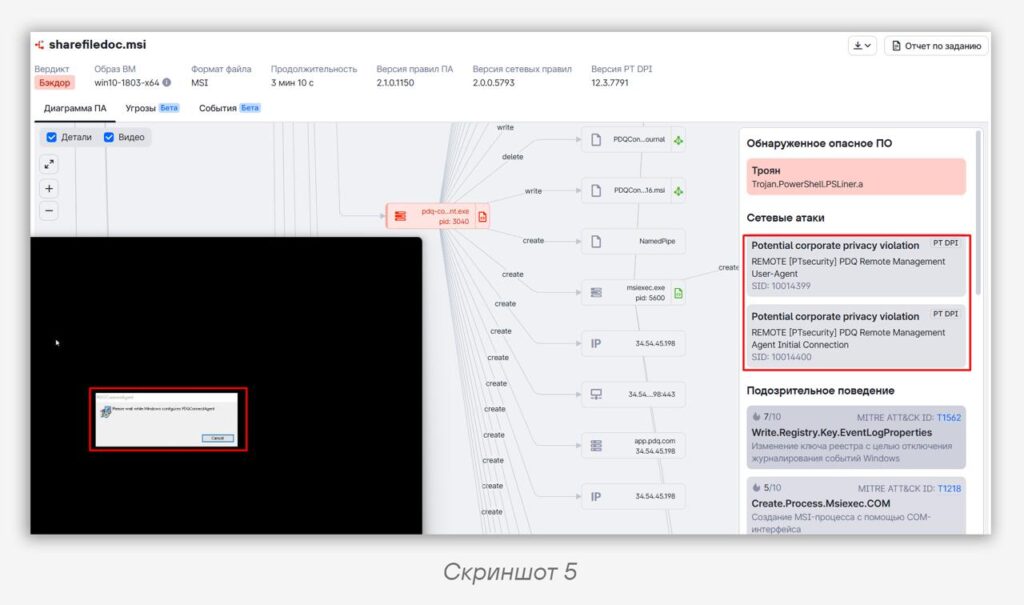
Песочница сразу дала понять поведение и сетевую суть семпла (скриншот 5) и заблокировала его за опасные трюки в PowerShell — внутри оказалась утилита PDQ Connect. «И что же тут вредоносного?!» — спросите вы. А мы ответим — несанкционированные политикой ИБ утилиты удаленного доступа сами по себе являются запрещенными 🙅♂️
Но тут все чуть сложнее — исходный MSI-файл не просто обобщенный установщик ПО PDQ Connect, это «тихий» установщик PDQ Connect Agent, который генерируется индивидуально для пользователя, с уникальным токеном, и разворачивается в рамках инфраструктуры организации. Если злоумышленник сгенерирует такой установщик и установит его кому-то без его ведома, то данная утилита превращается в самый настоящий бэкдор. Анализ в песочнице позволил автоматически получить токен агента — 0yfer-ks1g2uufaxwpfam81pmasj9bk5e-q7btltzsrkhvz4xxyoonu8cb7kokkd7fc6esztcx1uqccmabxn3w.
Таким образом, атакующий мог получить возможность управления компьютером жертвы через легитимный сервис удаленного доступа pdq.com.
🔍 Характерные строки YARA, которые помогут вам найти артефакты от подобных «агентов» в ваших системах:
strings:
        $a  = "pdqconnectagent-setup" ascii wide
        $s1 = "PDQ.com" fullword wide
        $s2 = "CustomActions.StartService" wide
        $s3 = "CustomActions.WriteToken" wide
        $s4 = "CustomActions.DeleteEvent" wide
        $s5 = "CustomActions.CreateEventSource" wide
        $s6 = "CustomActions.CleanData" wide
    condition:
        (uint16(0) == 0x5a4d or (uint32be(0) == 0xd0cf11e0 and uint32be(4) == 0xa1b11ae1))
        and $a
        and 3 of ($s*)
Не забывайте контролировать конфигурацию ваших средств защиты: они должны блокировать, когда это возможно, а не только уведомлять об угрозах. Защищаться всегда проще, если ограничить поверхность атаки — возможные типы файлов и ссылок, которыми можно обмениваться по почте.
#phishing #malware #emailsecurity #sandbox #avlab
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…

Ещё в группе «Вредоносное ПО»
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Ваш сервер Zimbra под угрозой
Недавно наша команда PT ESC IR столкнулась с новой атакой ransomware-группировок на почтовые серверы Zimbra с…