
Продал телефон со своими персональными данными ☹️
Ещё в группе «Советы»
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- VMkatz: скрытая угроза для виртуальной инфраструктуры 🫣
В 2026 году был опубликован инструмент VMkatz. По функционалу он напоминает широко известный инструмент Mimikatz, но,…
- Заглядываем внутрь ESE
Заглядываем внутрь ESE 🫣 В ходе расследования инцидентов мы в PT ESC IR регулярно сталкиваемся с…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…



Продал телефон со своими персональными данными ☹️
При покупке донорских устройств на площадках по продаже личных вещей прослеживается негативная тенденция: многие люди редко беспокоятся о безопасности своих данных. Особенно это касается продажи неисправных устройств и старых телефонов, которыми уже не пользуются.
Из наиболее частых причин продажи указывают:
➖ повреждение порта зарядки и передачи данных;
➖ повреждение экрана и матрицы устройства;
➖ полная разрядка или неисправность аккумуляторной батареи;
➖ проблемы с загрузкой операционной системы устройства.
При определенных навыках ремонта злоумышленник может без проблем восстановить доступ ко всей информации на устройстве.
Наличие парольной защиты также не является панацеей: с помощью различных уязвимостей мобильных устройств и определенных инструментов можно извлечь данные с обходом блокировки. О том, как это могут сделать на устройствах iOS, ранее писали тут.
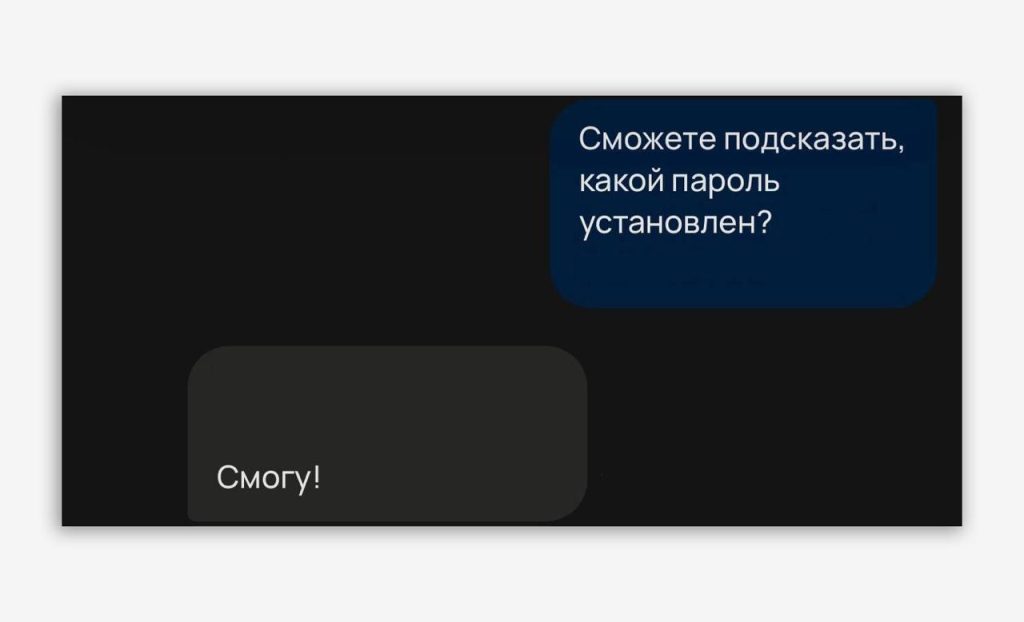
В разговоре многие продавцы сами сообщают не только пароли для доступа к телефону, но и к учетной записи, привязанной к устройству. Такая доброта зачастую оказывается на руку злоумышленнику: получив пароль от учетной записи, он может выгружать содержимое облачных резервных копий, а также удаленно блокировать все ваши устройства, привязанные к учетной записи.
Персональные данные, которые можно получить из таких устройств:
1️⃣ SMS-сообщения.
Помимо переписки абонентов, в них могут быть сведения о регистрации на сторонних ресурсах, данные аккаунтов пользователя, части номеров платежных карт.
2️⃣ Журнал вызовов устройства.
На основании этих данных злоумышленник может установить круг общения продавца.
3️⃣ Фотоизображения, видеозаписи и записи диктофона.
Эту информацию злоумышленники могут использовать для генерации дипфейков и шантажа владельца. Фотографии паспортов, банковских карт и других документов с персональными данными могут быть использованы напрямую в преступных целях.
4️⃣ Переписки в мессенджерах.
Информация, которой вы делитесь с другими людьми, ваши «кружочки» и голосовые сообщения — все это дополняет портрет вашей личности и может быть использовано для создания дипфейков.
5️⃣ Список контактов абонента.
Позволяет целенаправленно распространять информацию среди ваших знакомых.
6️⃣ Учетные записи пользователя, пароли доступа к онлайн-сервисам.
Несмотря на периодические утечки данных и необходимость использования индивидуальных паролей для разных ресурсов, многие все еще используют один пароль для входа на все сайты. Двухфакторная аутентификация дает дополнительную защиту от несанкционированного доступа, но если злоумышленник получит валидный токен доступа к сайту, срок действия которого еще не истек, 2FA не поможет. Если пароль доступа не подошел, а токен не валиден, злоумышленник может проверить пароли по различным утечкам данных.
7️⃣ Местоположение устройства в конкретный момент времени.
При включенной геолокации можно узнать место проживания человека и места его частого посещения.
Необдуманная продажа техники может иметь серьезные последствия, если устройство попадет к злоумышленнику.
При продаже придерживайтесь следующих мер безопасности:
1️⃣ Если устройство полностью работоспособно: выйдите из ваших аккаунтов, осуществите сброс устройства к заводским настройкам. Для iPhone и iPad воспользуйтесь инструкцией Apple для подготовки устройства к продаже.
2️⃣ Если устройство имеет технические повреждения и нет возможности выполнить сброс к заводским настройкам: продайте устройство по запчастям, без платы с чипом памяти.
3️⃣ Если устройство уже продали:
➖ установите 2FA для всех учетных записей;
➖ закройте активные сессии, связанные с проданным устройством;
➖ смените пароли на сервисах, к которым был доступ с этого устройства;
➖ придумайте и сообщите близким код-слово для подтверждения подлинности просьб от вашего имени о переводе денег и иной помощи.
Для написания этого поста было куплено около 30 телефонов, так что случаи не единичные 🙂
#mobile #ios #android #tip
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…



Ещё в группе «Советы»
- Восстановление EVTX-записей: методы карвинга
Восстановление EVTX-записей: методы карвинга 🧩 При расследовании инцидентов, когда злоумышленники шифруют образы виртуальных машин, нередко возникает…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- VMkatz: скрытая угроза для виртуальной инфраструктуры 🫣
В 2026 году был опубликован инструмент VMkatz. По функционалу он напоминает широко известный инструмент Mimikatz, но,…
- Заглядываем внутрь ESE
Заглядываем внутрь ESE 🫣 В ходе расследования инцидентов мы в PT ESC IR регулярно сталкиваемся с…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…