
Группировка ExCobalt использует новый инструмент GoRed
Ещё в группе «Группировки»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…



❕ Группировка ExCobalt использует новый инструмент GoRed
В ходе реагирования на инцидент у нашего клиента на одном из Linux-узлов мы обнаружили файл с названием scrond, «накрытый» UPX (Ultimate Packer for eXecutables).
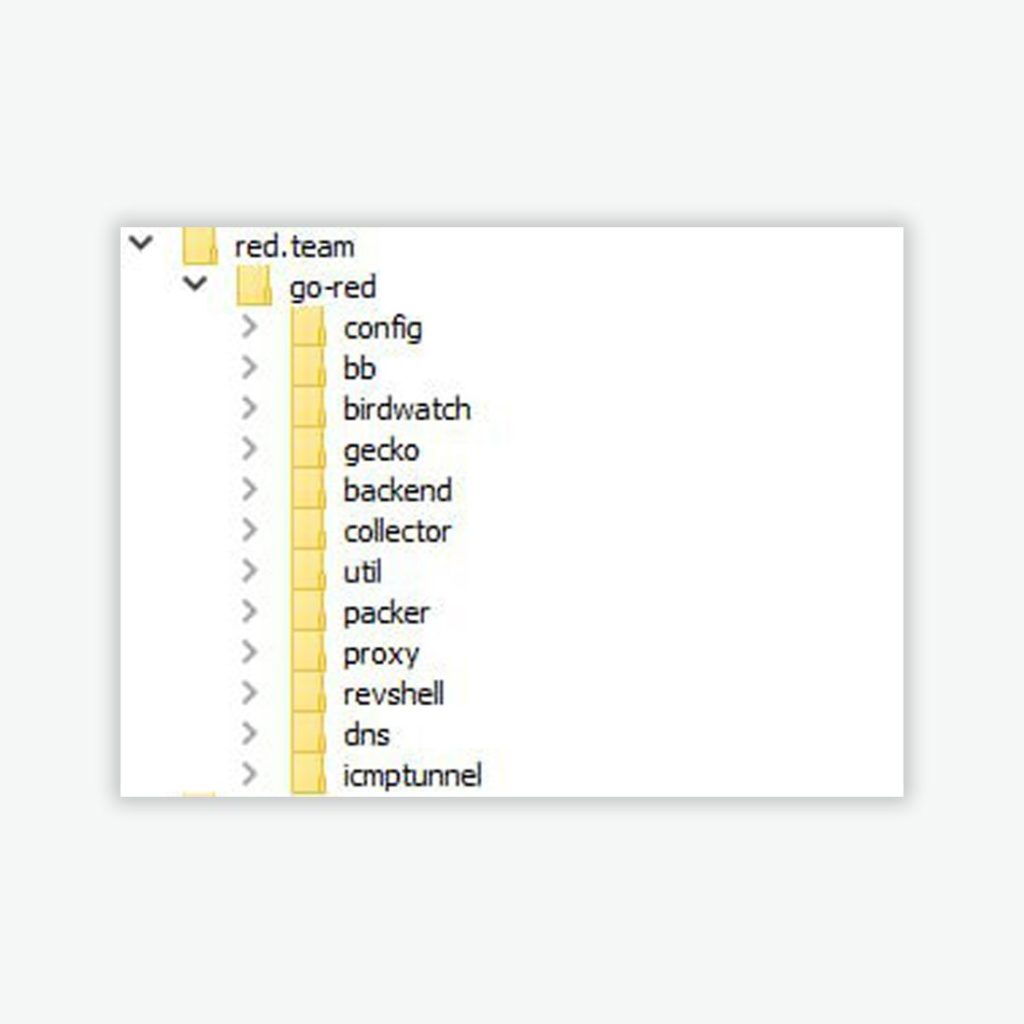
Файл оказался бэкдором, написанным на языке Go и по своим функциям напоминающим компоненты фреймворков Sliver и Cobalt Strike. Распаковав его, мы нашли пути к пакетам, содержащие подстроку:
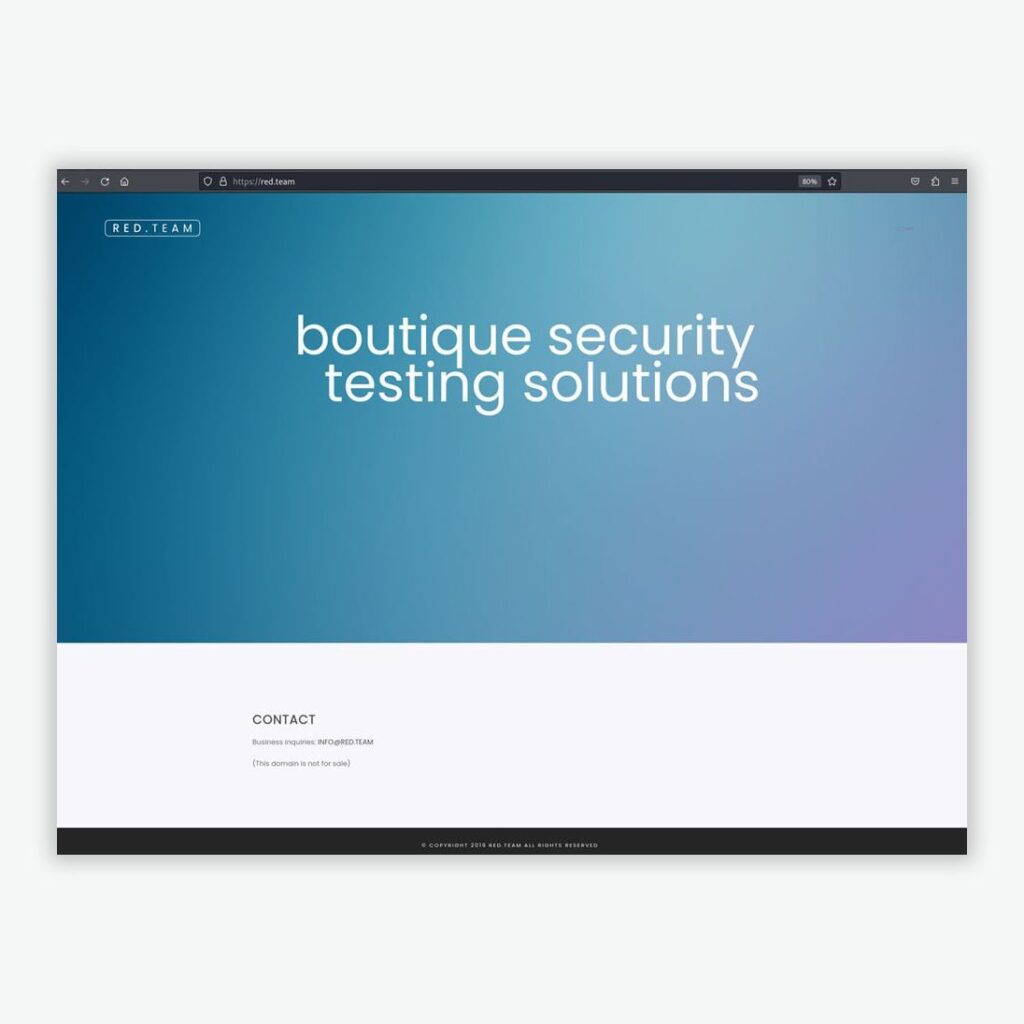
red.team/go-red/Она тонко намекает на название инструмента (GoRed) и его создателей в лице red[.]team. Предположительно, у них есть сайт, который больше напоминает визитку, чем что-то значимое и относящееся к атаке. По нашим данным, инструмент активно дорабатывается по меньшей мере с 2023 года: при реагировании на один из прошлых инцидентов мы встретили версию 0.0.1 (сейчас — 0.1.4).
В процессе дальнейшего исследования мы убедились, что инструмент используется группой ExCobalt: есть инфраструктурные пересечения с индикаторами, которые описаны в нашем предыдущем отчете.
💡 Что это за группировка
ExCobalt — киберпреступная группа, сосредоточенная на шпионаже. Некоторые ее члены активны как минимум с 2016 года и, предположительно, состояли в небезызвестной группе Cobalt.
Cobalt атаковала кредитно-финансовые организации с целью кражи денежных средств. Отличительной особенностью группировки было использование инструмента CobInt, который в 2022 году в некоторых атаках начала применять и ExCobalt.
🎯 На кого нацелены атаки
За последний год специалисты PT ESC фиксировали атаки и расследовали инциденты, связанные с группой ExCobalt, в российских организациях из следующих отраслей экономики:
• Металлургия
• Телекоммуникации
• Горная промышленность
• Информационные технологии
• Государственные учреждения
• Разработка ПО
Полное техническое описание инструмента GoRed, а также индикаторы компрометации можно найти на нашем сайте.
#APT
@ptescalator
Ещё от global_author
- Этот ваш Siemens…
Недавно наши коллеги из Центра промышленной экспертизы Позитива обнаружили на MalwareBazaar один любопытный Windows-образец. Вот его…
- Анти-антивирус
Недавно нам на глаза попалась APK-шка с интригующим и внушающим доверие названием «Антивирус ФСБ.apk». Установив его,…
- .exe .docm .xlsm
.exe .docm .xlsm Вредоносные файлы с этими расширениями чаще всего встречаются в сетевом трафике компаний. Давайте…
- Хаос, шок, приватные ключи от не менее приватного GitLab 💻
Последние пару месяцев злоумышленник распространял трояны с нескольких npm-учеток: alex05255, mdrafiqulislamrabby, b.w1001, abdev8773 и mollspotwood54400. Список…
- ::%16777216 — так что же ты такое?
::%16777216 — так что же ты такое? Известно, что в ходе атак злоумышленники могут использовать туннелирование.…




Ещё в группе «Группировки»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- We will croc you
We will croc you 👻 PhantomCore продолжает активно использовать ошибки в конфигурации 1С для атак на…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…