
Новая порция супа
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




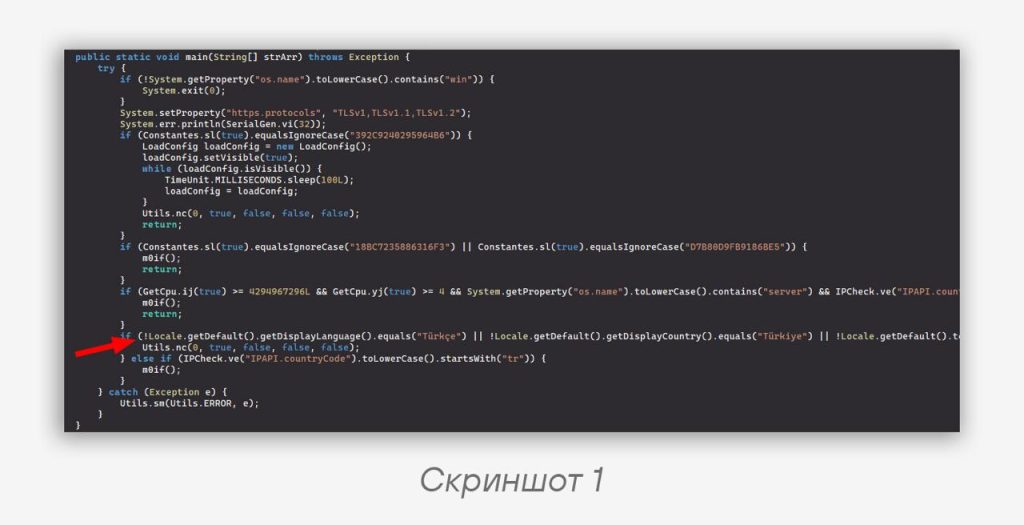
Летом 2025 зарубежные коллеги уже писали про троян SoupDealer — атака специализированная под пользователей из Турции. У семпла было много особенностей, ключевая из которых — он представлял из себя JAR-файл с множественными техниками обфускации AllatoriObfuscator и защитами от динамического анализа. Например, он запускается исключительно на устройствах с турецкой локалью (скриншот 1). Не будем вдаваться во все подробности — семейство уже было подробно происследовано.
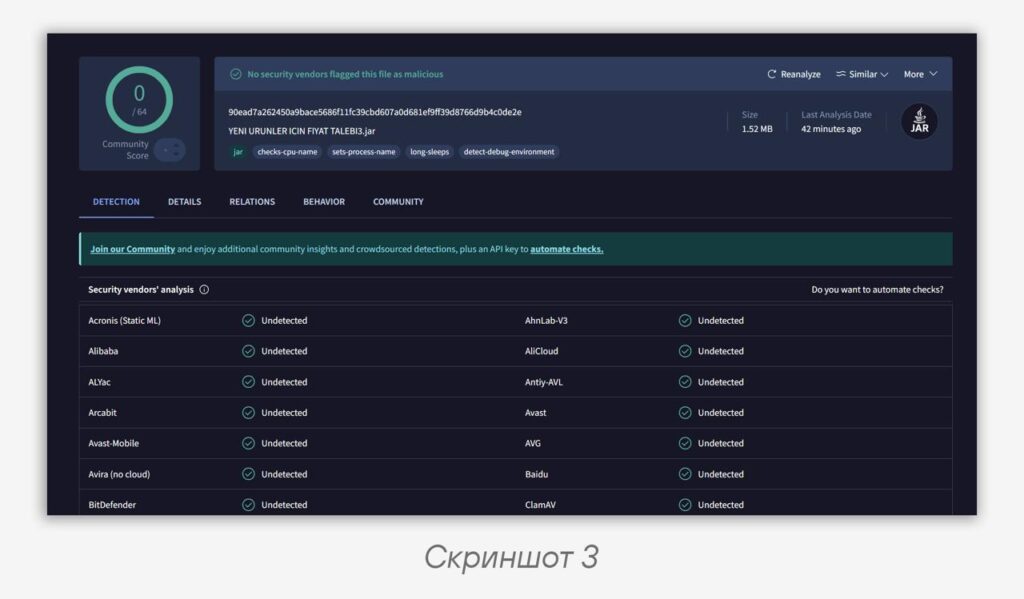
Сегодня мы заметили, что началась новая волна атак с использованием того же семейства (скриншот 2), заблокированная в нашей песочнице PT Sandbox. Все они соответствуют примерно одному паттерну: письмо со ссылкой на Google Drive с просьбой проверить документы; по ссылке находится вредоносный JAR-файл. И мы бы не стали обращать на это внимание (каждый день мы блокируем огромное множество семплов), но на текущий момент все еще не все семплы детектируются популярными защитными средствами (скриншот 3).
Поэтому — выкладываем индикаторы компрометации, чтобы средства защиты смогли оперативно доработать свою экспертизу.
Адреса отправителей:
arslan@arsavukatlik.com
bilgi@dermamed.com.trCode language: plaintext (plaintext)
C2:
gocmenkusgiller.blogCode language: plaintext (plaintext)Имена файлов:
YENI URUNLER ICIN FIYAT TALEBI3.jar
FIYAT TEKLIFI BEKLENEN URUN LISTESI.jarCode language: plaintext (plaintext)
Хеши файлов SHA-256:
90ead7a262450a9bace5686f11fc39cbd607a0d681ef9ff39d8766d9b4c0de2e
8dc7f7d298291c042e9f51feff3c8d690f4889a9a141e9657d33da7bb8456c7fCode language: plaintext (plaintext)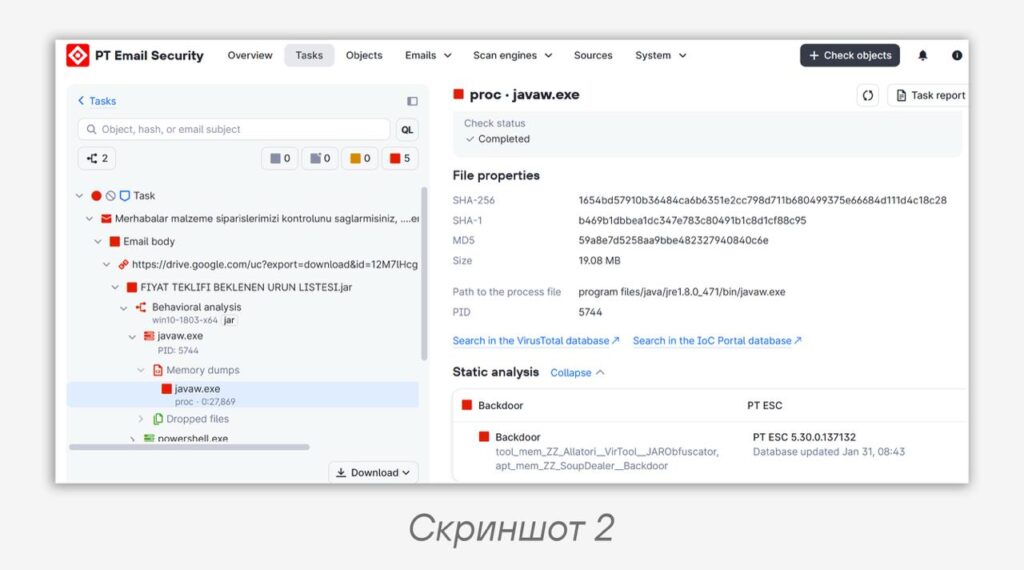
#phishing #ti #ioc #avlab #emailsecurity #sandbox
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…