
Пятничная рассылка
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




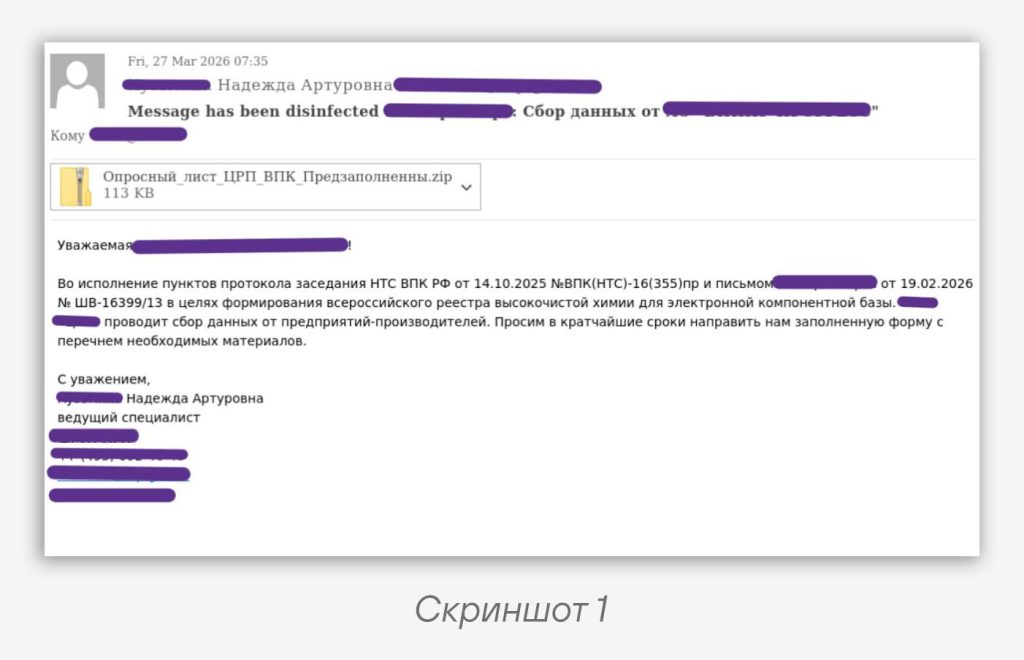
Представьте: вы — сотрудник одной российской организации, и вам в пятницу некая Надежда Артуровна 😌 присылает письмо (скриншот 1) с просьбой пройти опрос. Как всегда, сотрудник федерального предприятия просит все и в кратчайшие сроки. Ваши действия? 🤔
Если вы поверите лжесотруднику и попробуете пройти опрос, то внутри архива вас будет ждать одноименный файл
Опросный_лист_ЦРП_ВПК_Предзаполненны.xll (вы же тоже заметили ошибку?). Он является DLL-кой — специальным модулем Microsoft Excel. При открытии xll-файла происходит дроп и запуск вредоносной нагрузки %LOCALAPPDATA%\\Comms\\mspm.exe, в то время как вы, ничего не подозревая, будете видеть только таблицу-приманку %USERPROFILE%\\Documents\\Tablica1.xls (скриншот 2) 😶Но мы искренне надеемся, что, несмотря на пятницу, вы бдительны 👓. Ведь сама нагрузка является ИИ-сгенерированным бэкдором
WarpPlugin, он же EchoGather — известный инструмент GOFFEE. В его основные возможности входит:🐾 выполнение CMD-команд для управления и изучения компьютера жертвы
🐾 выгрузка файлов с этой системы
🐾 загрузка присланных GOFFEE файлов на эту систему
Подобного рода активность мы наблюдаем с конца прошлого года 😏. GOFFEE рьяно пользуются ИИ-агентами, постоянно генерируя ими новые файлы-приманки и вариации бэкдоров
WarpPlugin. Не обходятся злоумышленники и без постоянной генерации новых имен для адресов C2.IoCs
9c189eb72315960a6bc10d25dc8f8808f9ed13088951bae37ca0d7502fec8e10
1b6dd18db3da8b9df1c3ca99a2de0a0296ce7c5f92c2f6a6a8831d0e4f61aed1
b02c4d355a1c8f3209f62221b2bafcfefa3ab1444461a209fdcd75fa04f4fb1e
f75b3e37c9683d4862e71ef204fd4128169168ce22e2722618b9aed69bf6add0
https://ntp.report/api/v4/projects/report/nowCode language: YAML (yaml)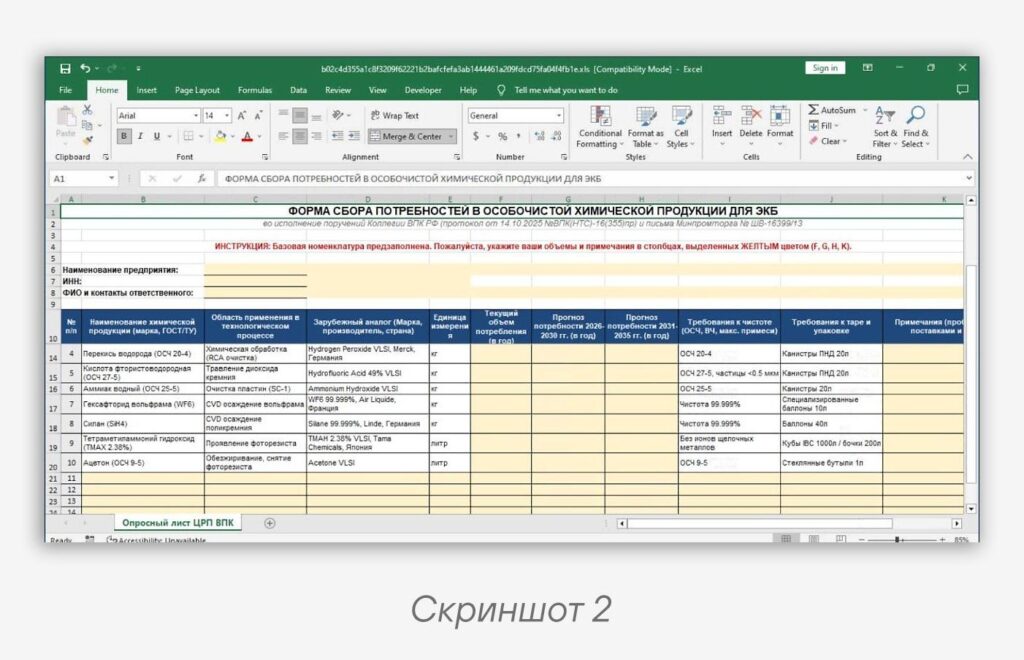
#Malware #TI #APT
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…