
Потерянное Goffeeйное зерно
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




Буквально через пару дней после нашего исследования активности группировки Goffee была проведена еще одна атака, о которой сейчас мы вам расскажем
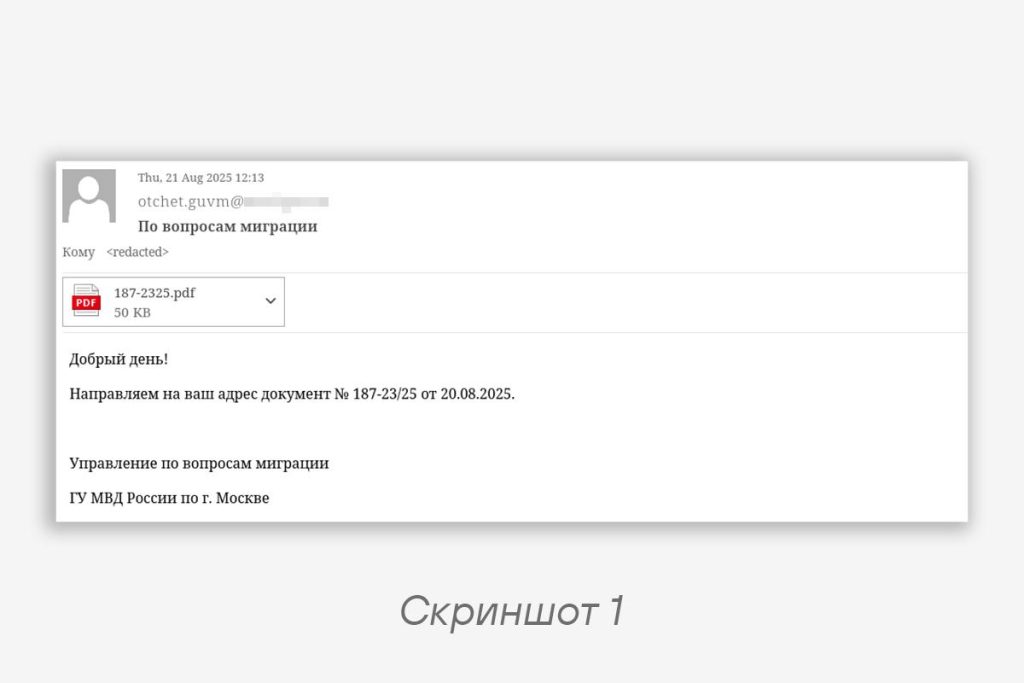
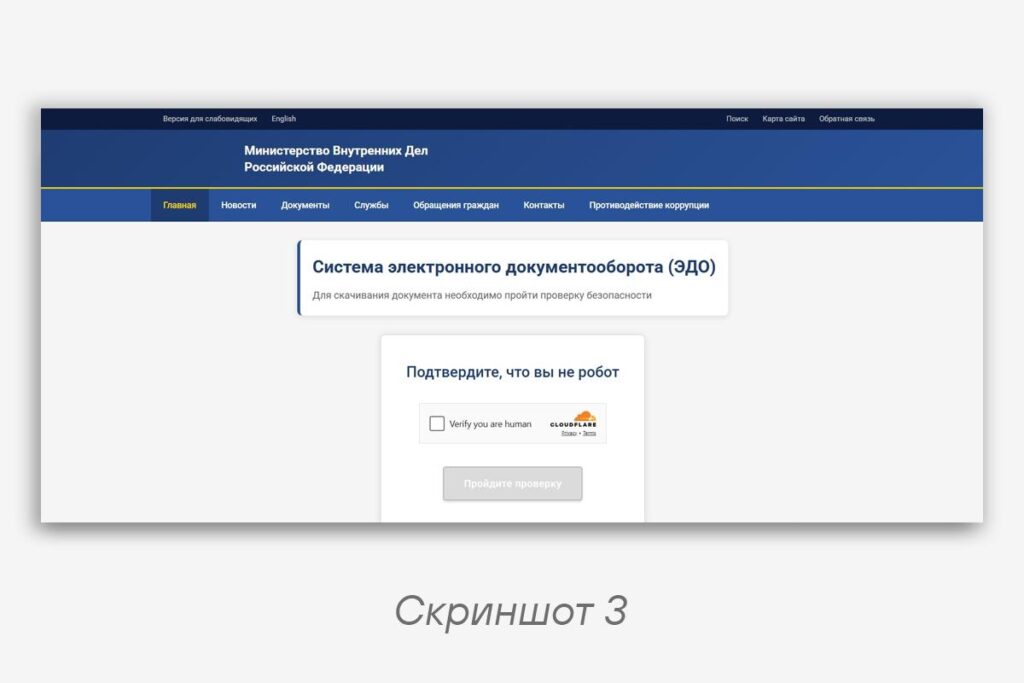
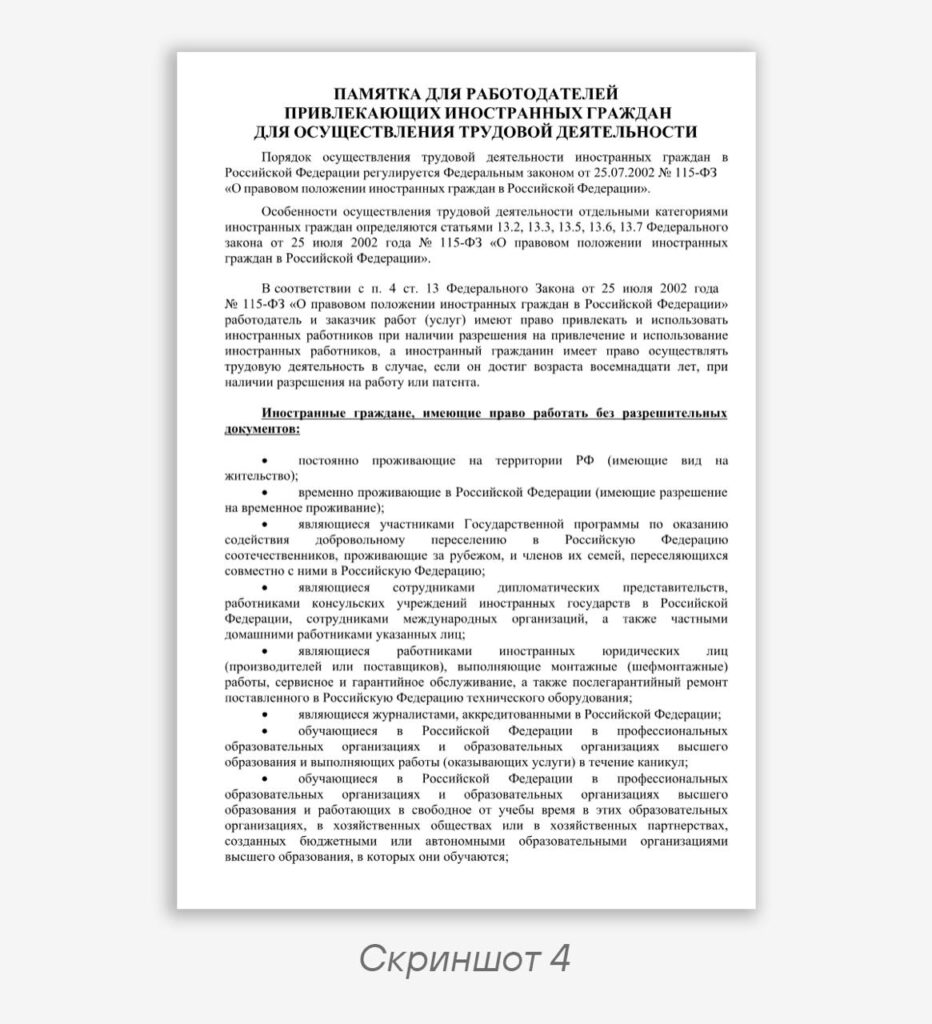
👋 Все начинается с письма от лица якобы ГУ МВД России (скриншот 1), в котором во вложении находится PDF-документ со следующим содержимым (скриншот 2). В документе жертва находит ссылку на скачивание прилагаемых материалов, однако сама ссылка ведет на поддельный сайт МВД (скриншот 3), на котором для загрузки просят пройти капчу. После прохождения капчи скачивается архив
182-1672143-01.zip, внутри которого, помимо трех документов-приманок (пример одной приманки можно найти на скриншоте 4), лежит полезная нагрузка с именем 182-1672143-01(исполнитель * М.Д).exe**.В качестве полезной нагрузки остались ранее известные .NET-загрузчики. И если ранее злоумышленники рандомизировали название mutex-ов, методов и типов следующего стейджа, то теперь модернизируются и сами GET-запросы.
🔄 Классические параметры в URL —
hostname= и username= — заменили на рандомные строки. Например, в одном из загрузчиков был составлен URL следующего формата:https://regrety.com/perplexed/blanket/caryatids/enthused/microlight?ToothRoofCarpet=<MachineName>&ChickWireHorse=<UserName>
Code language: YAML (yaml)К тому же некоторые загрузчики могли содержать документ-приманку с названием
input.docx, по содержанию не отличавшийся от одного из документов в архиве.По аналогичным названиям всего удалось обнаружить четыре архива с вредоносным ПО, описанным выше. Найти архивы и атрибутировать эти атаки к группировке Goffee в том числе помогают выделенные в статье (и выступлении OFFZONE) особенности сетевой инфраструктуры:
• Все найденные домены в загрузчиках имеют .com/.org TLD, и сами домены — второго уровня.
• Во всех загрузчиках для получения следующей стадии цепочки атаки используются ссылки четвертого и более уровня вложенности.
• Все домены зарегистрированы в Namecheap.
• Все домены хостятся на российских IP-адресах.
Дополнительные поиски по особенностям исполняемых файлов (схожие названия, сохраненные Debug Path и другое) помогли определить еще ряд семплов, принадлежащих Goffee.
Сетевые индикаторы компрометации
Домены:
cloud.mvd.spb.ru
brothiz.com
possessionpower.org
regrety.com
votexrp.com
combibox.net
pundy.org

Ссылки:
https://cloud.mvd.spb.ru/8u43sj
https://brothiz.com/counties/indicating/football/compress/bards
https://possessionpower.org/photographing/insinuating/predisposing/insolent/envious
https://regrety.com/perplexed/blanket/caryatids/enthused/microlight
https://votexrp.com/glossed/complainingly/blank/looks/adjudge
https://combibox.net/gravitated/larva/commends/lambswool/potted
https://pundy.org/deliberation/corslet/posterior/flavourings/eavesdroppers
Code language: YAML (yaml)
Файловые индикаторы компрометации
Архивы:
202645d53e040eddb41dfeb1ed0560d3500a15c09717d8853928ee9a17208e22
fd54cda0111f9746a3caa64a1117b94a56f59711a83ec368206105d5c8d757b0
e27af28d19791d18c0cb65929a530fe5aeb5db25a35fe26e2993c444dcd58352
4888c94e8a943d02f5fcc92f78a0cd19b957fb0c8709d4de484cd36c97448226

Полезные нагрузки:
b8cf62b529b17f5c8cf3cfa51d47f5dcf263c8ee5fffc427ea02359d4597865a
c89ab2c5648be4f4e459422fe90be09402824e8555484f1cc51a22ad96edf19b
3f151143fc4747f0f99aeba58a3d83d9ae655da3b5721a0900320bc25992656f
6262e99b7020b8e510ae9e6d8119affb239b42f4a5966af362f58292aa0af700
c45905101c29be2993dfaf98752df6def0ac47dd4c4a732d4bfdc8c4f002b6f1
ee17de2e428b9cf80e25aeaa3272bd8516c9115f0733baec56014f6d3232b61a
Code language: plaintext (plaintext)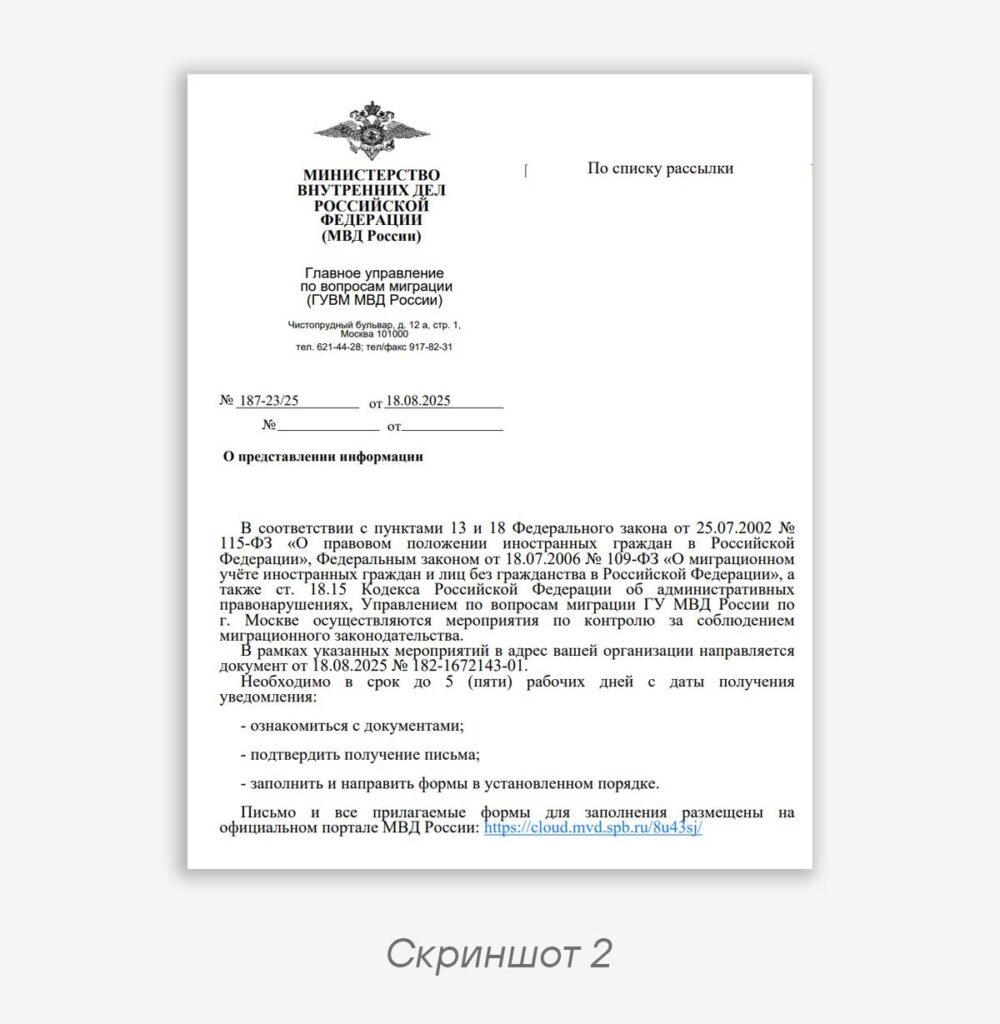
#TI #APT
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…