
Повторите, плохо видно
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




Недавно группа киберразведки PT ESC обнаружила пример многоступенчатой фишинговой атаки, в которой хакеры сначала пытались завоевать доверие жертвы, а затем заставить запустить полезную нагрузку.
Следите за руками 👐
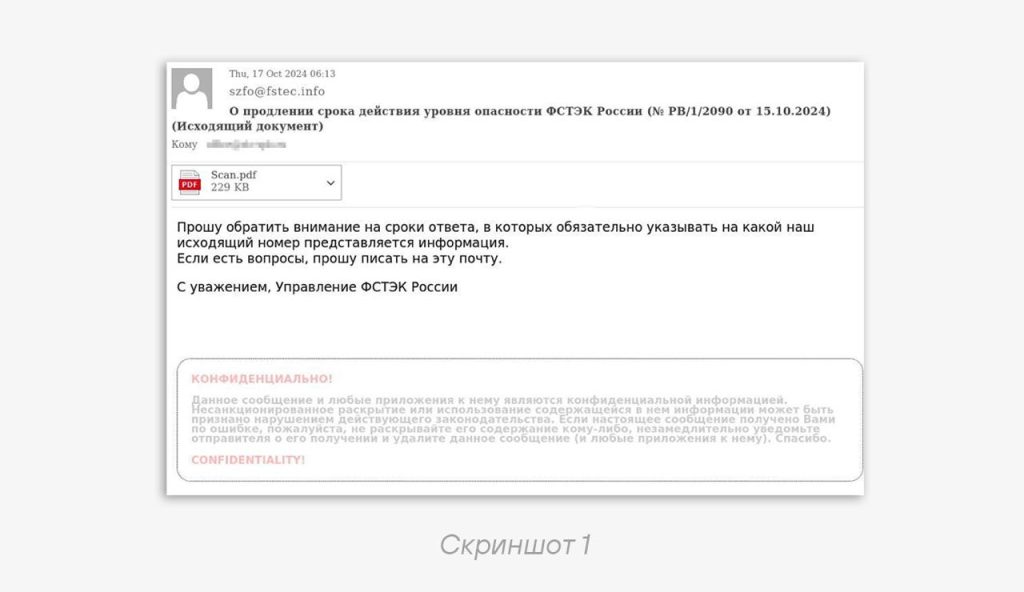
1️⃣ В конце октября нам попалось письмо, отправленное от имени управления ФСТЭК по СЗФО (скриншот 1).
Во вложении находился скан информационного письма ФСТЭК «О продлении срока действия уровня опасности». Вредоносного содержимого и каких-либо ссылок в нем не было, сам PDF-файл не являлся опасным. А вот качество скана документа оставляло желать лучшего и для визуального ознакомления с требованиями точно не подходило (скриншот 2).
Для отправки письма использовался домен
fstec.info, который не является официальным доменом ФСТЭК и зарегистрирован 16 октября 2024 года.2️⃣ Отложив находку с
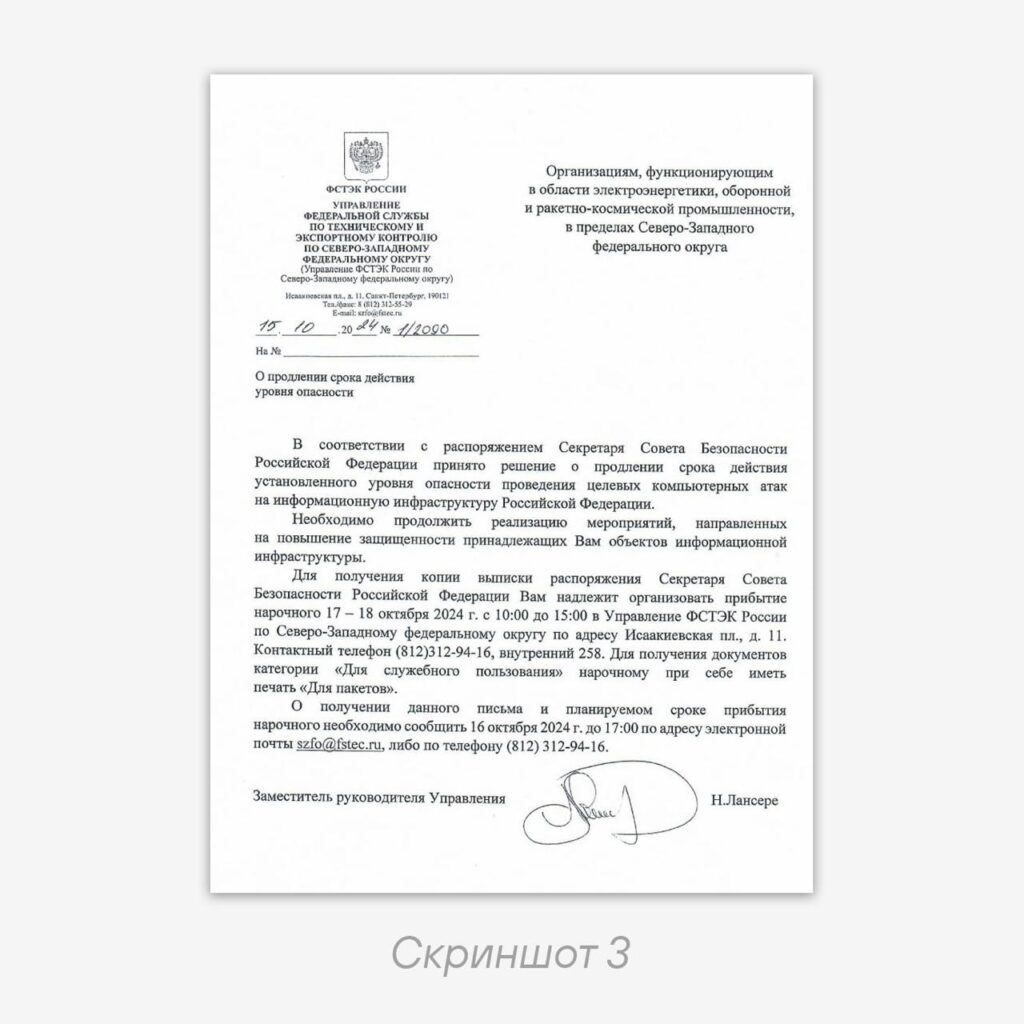
fstec.info в бэклог для тщательного анализа, через несколько дней мы обнаружили более качественный скан того же документа (скриншот 3), который при ближайшем рассмотрении оказался исполняемым файлом с иконкой PDF.Этот исполняемый файл запускает сервер
UltraVNC с коннектом к узлу toproducts.ru:80, в результате чего создается сессия удаленного управления, к которой может подключится злоумышленник. А для отвлечения внимания запускается тот самый легитимный документ, но уже в улучшенном качестве (скриншот 3).Скорее всего, злоумышленники используют многоступенчатую технику социальной инженерии: сначала присылают безопасный и трудночитаемый документ, побуждая жертву завязать с ними диалог. А получив кредит доверия, отправляют ей полезную нагрузку.
🤔 Тактики, техники и процедуры этой атаки схожи с теми, что использует группировка PseudoGamaredon (Core Werewolf), но подтверждение требует дальнейших наблюдений.
IOCs
Sender:
szfo@fstec.info

Scan.pdf
3b6010acae660c9455154b9b847c5b12
0f37bf48736fa806112d0413f42840bbdb75e378
d4878ba0cad42eb7ec012b9f71faa49e0ef2ac48665dbaaec627b603639fc2e7

исх 1-2090 от 15-10-2024_О продлении.exe
e77ab4faa8632a184a1d9e6ea9e6459d
65a538ee9f0e59495281661ee4c68dd08f339d5f
66a3a8cab5d3a88fb1e854f69178b9468cfa4ec49d1b6ba3d4f6d190e57c85a5

Domains:
toproducts.ru:80
fstec.info
Code language: YAML (yaml)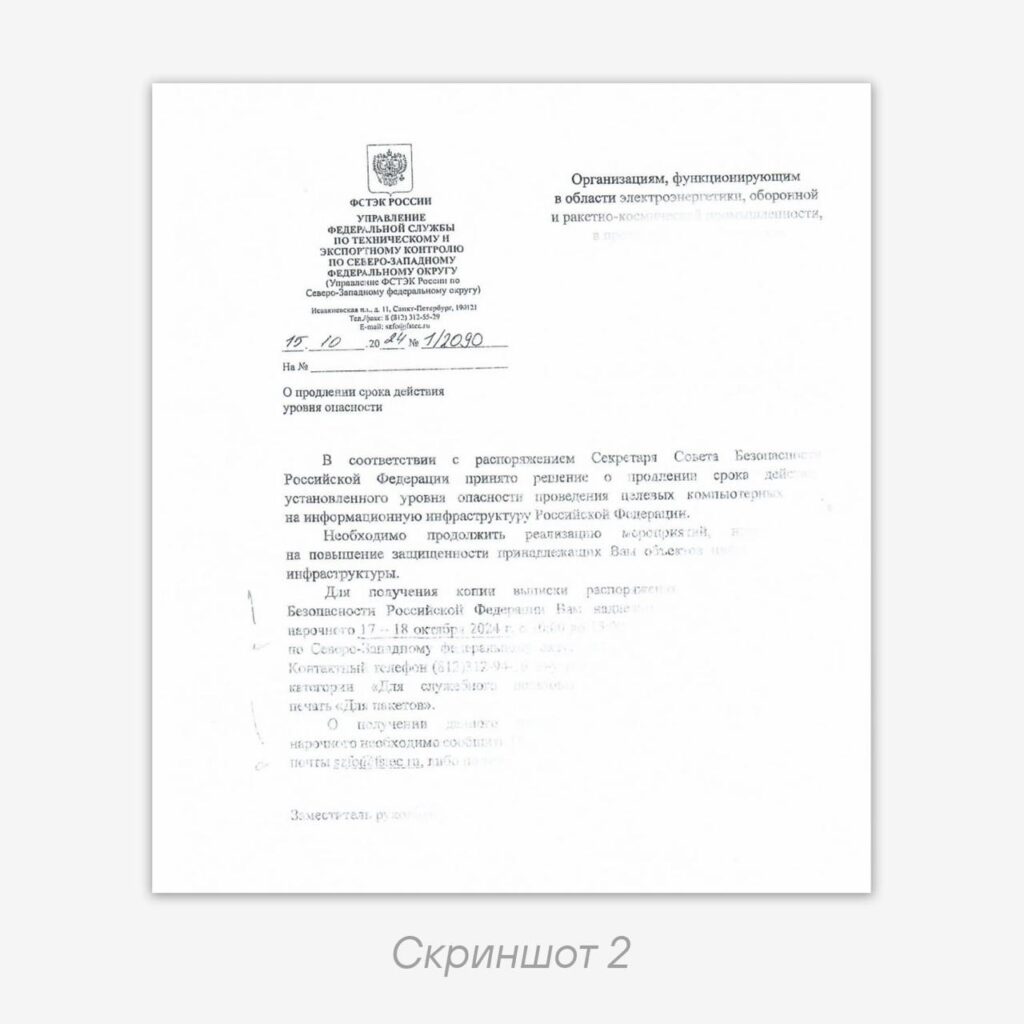
#TI #phishing #ioc
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…