
Наряд-заказ на работу вредоноса
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




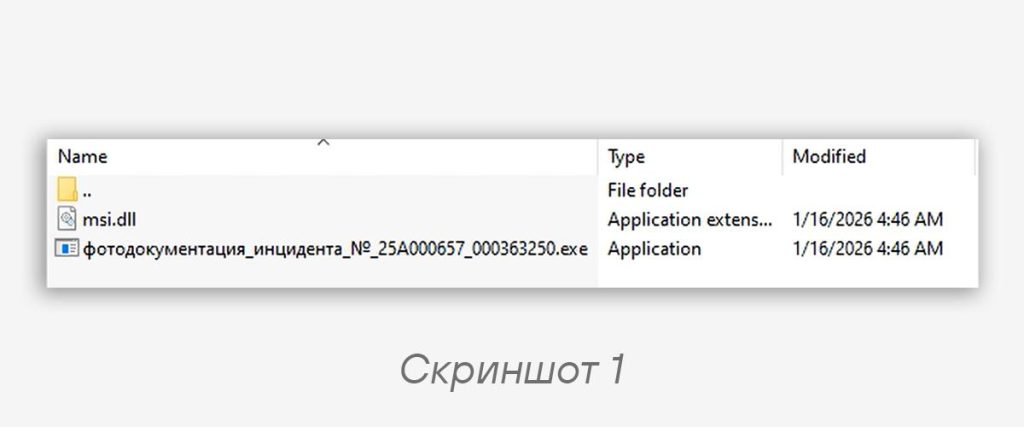
В середине января группа киберразведки зафиксировала кампанию хакерской группировки XDSpy, нацеленную на организации России и Белоруссии. Вредоносная DLL-библиотека и легитимный исполняемый файл распространяются в архивах (скриншот 1). В качестве приманок используются PDF-документы с тематикой договоров.
1️⃣ После запуска исполняемого файла пользователю демонстрируется документ-приманка (скриншот 2), тогда как основные действия выполняются в фоне. Содержимое архива переносится в каталог
C:\Users\Public, после чего осуществляется внедрение вредоносной DLL-библиотеки через технику DLL Side-Loading. Закрепление в системе выполняется через запись в автозагрузке
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run с именем, совпадающим с названием легитимного EXE, и значением C:\Users\Public{legit_exe_filename}, что обеспечивает автоматический запуск компонента при входе пользователя в систему.2️⃣ На следующем этапе устанавливается сетевое взаимодействие с инфраструктурой злоумышленников. По заданной ссылке загружается полезная нагрузка, которая сохраняется в
C:\Users\Public\ с последующим запуском.3️⃣ Отдельного внимания заслуживают домены группировки, с которых скачивается следующий стейдж.
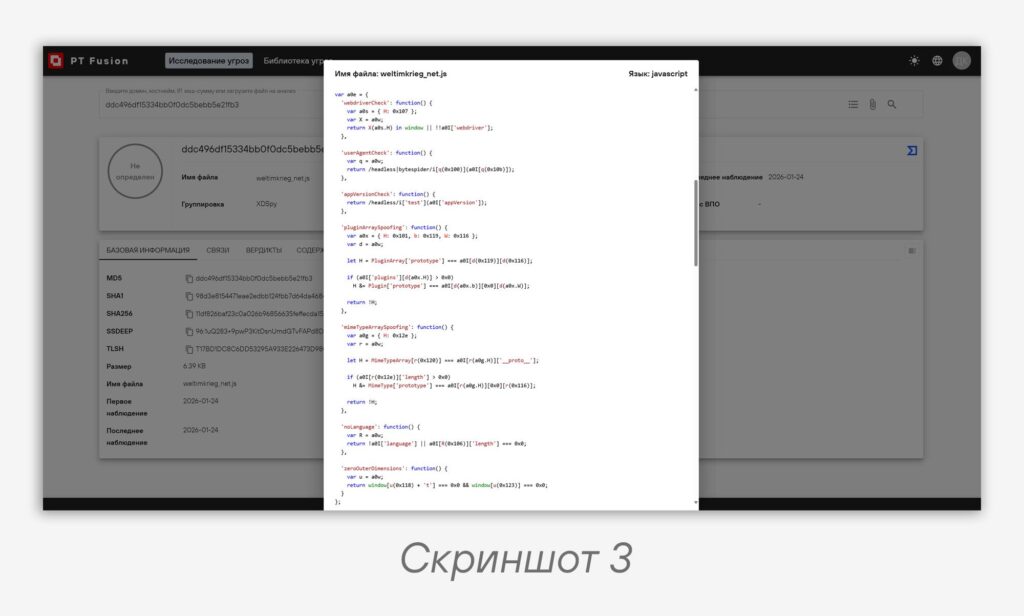
В теле HTML-страницы подконтрольных злоумышленникам сайтов находится обфусцированный JavaScript (скриншот 3), реализующий предварительную проверку телеметрии и признаков автоматизированной среды, включая наличие
navigator.webdriver, индикаторы headless в userAgent и appVersion, корректность объектов navigator.plugins и navigator.mimeTypes, заполненность language/languages, а также аномальные значения outerWidth/outerHeight. Если клиент не проходит проверку, вместо выдачи последующего вредоносного стейджа домен возвращает редирект на скачивание крупного файла для тестирования скорости с домена proof.ovh.net.Такой подход затрудняет извлечение следующей стадии и снижает вероятность того, что исследователи вредоносного ПО смогут получить стейдж группировки для последующего реверс-инжиниринга. Ранее мы уже описывали схожую цепочку XDSpy и механизмы доставки следующей стадии.
IoCs
Домены:
weltimkrieg.net
cflbombardier.org
lelacdespassions.org

Архивы:
7ce9d21fdd56d0881771502544ce5699
67a8f63c021839e30ee2e1910dc07ff7
3578a1b96820789059393ee9717d431c
919c5f6ce38586bd827a82e97dd44fb1

Вредоносные DLL:
e338abdf9c3160be43b0fa2ee9692292
e758df62f6a0e52f37edd91d3fdf84ac
33a72ef5916bafff2c83d0f4e0f2aa16
0cf610531681f5aeef534f333026c6c2

EXE:
96b307d7d8f4c8b9d7aca9f0ee2ede75

Документы-приманки:
acd3ca48b3ce0677ecb7ab1ab57936f8
ccc49c64b44977563a1fb7c6af52ceed
df98e0bd1e8e6c20ab07bfe790a6ef6eCode language: YAML (yaml)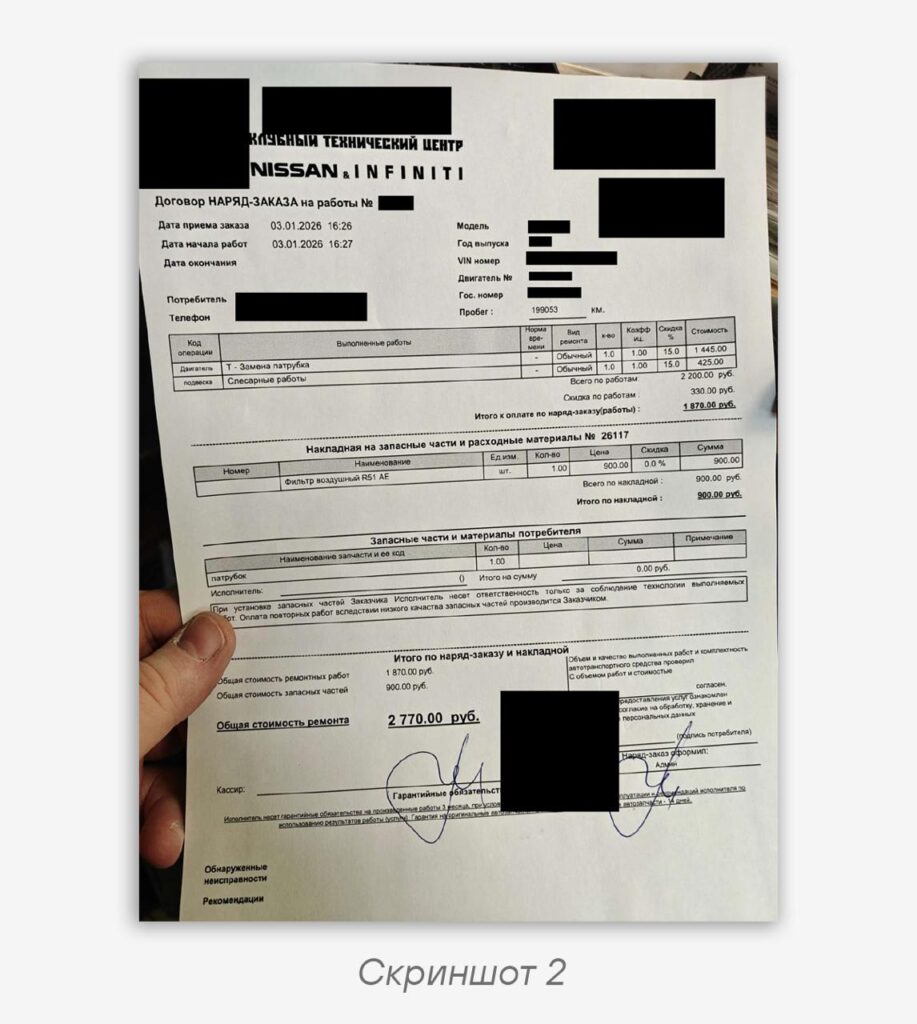
#TI #APT #ioc
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…