
СМС-стилеры Азии: 1000 ботов и одно исследование
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




✈️ В последнем посте мы рассказали, что Telegram становится популярнее у хакеров в парадигме C2 as a service
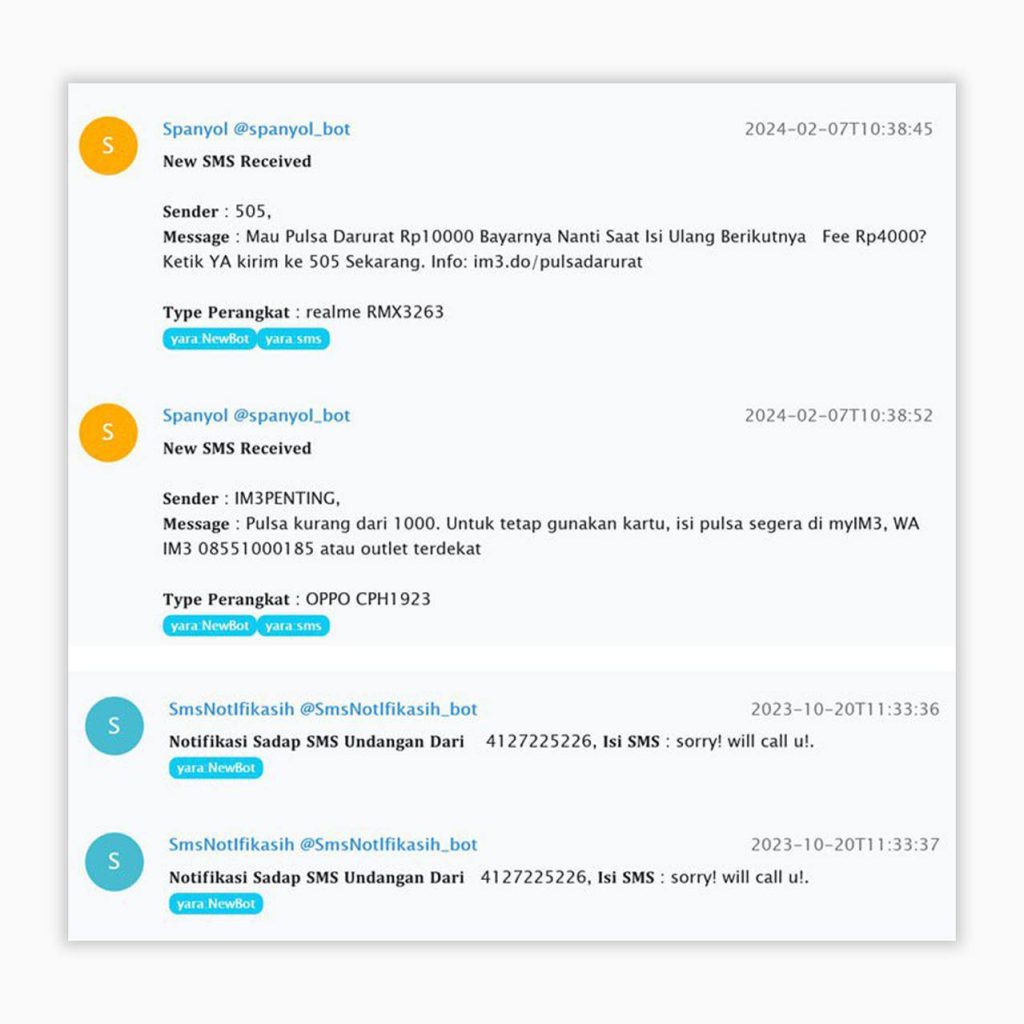
Эксфильтрация данных жертв в Telegram-боты злоумышленников может происходить не только со стационарных компьютеров или ноутбуков, но и с мобильных устройств. Как раз о таких стилерах мы выпустили исследование сегодня.
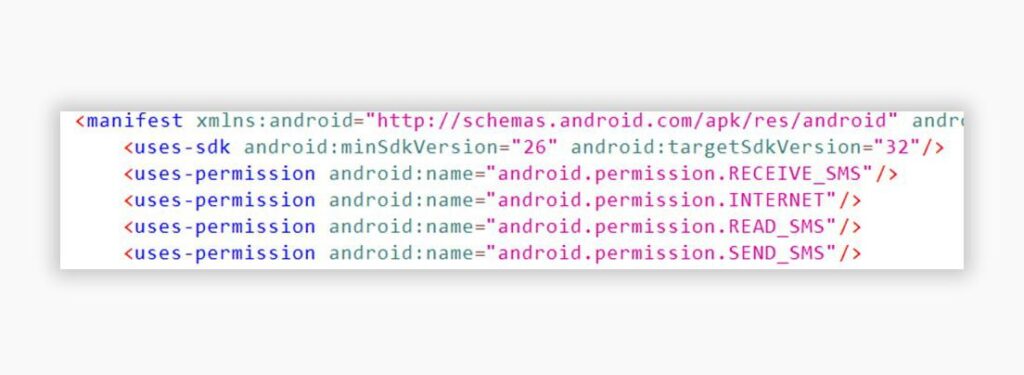
🇮🇩 Чаще всего жертвами атак являются жители Юго-Восточной Азии, преимущественно Индонезии. В исследовании мы выделили два семейства вредоносного ПО под Android, перехватывающего SMS-сообщения и транслирующего их в Telegram-боты. Эти семейства мы назвали SMS Webpro и NotifySmsStealer.
С их помощью хакеры перехватывали уведомления от приложений типа WhatsApp или банковских сервисов, выгружали фотографии с устройства.
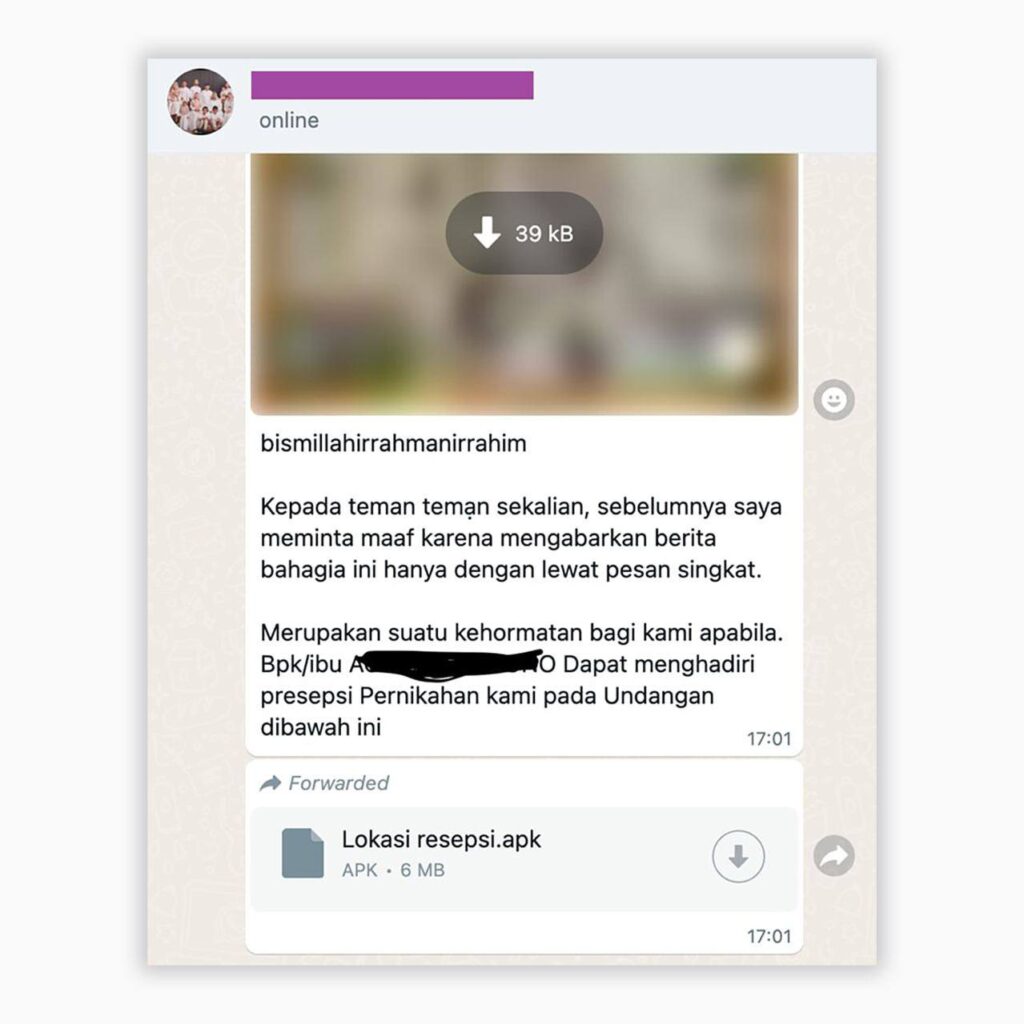
Основной вектор заражения — фишинг через WhatsApp. В сообщениях хакеры рассылают либо сами вредоносные APK-файлы, либо ссылки на них. По нашим предположениям, цель злоумышленников — перехватить одноразовый пароль от личного кабинета в онлайн-банке, войти в аккаунт жертвы и украсть денежные средства.
#tips #android #cybercrime #TI
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…