
Как злоумышленники меняют подход к написанию фишинговых писем
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




📬 Как злоумышленники меняют подход к написанию фишинговых писем
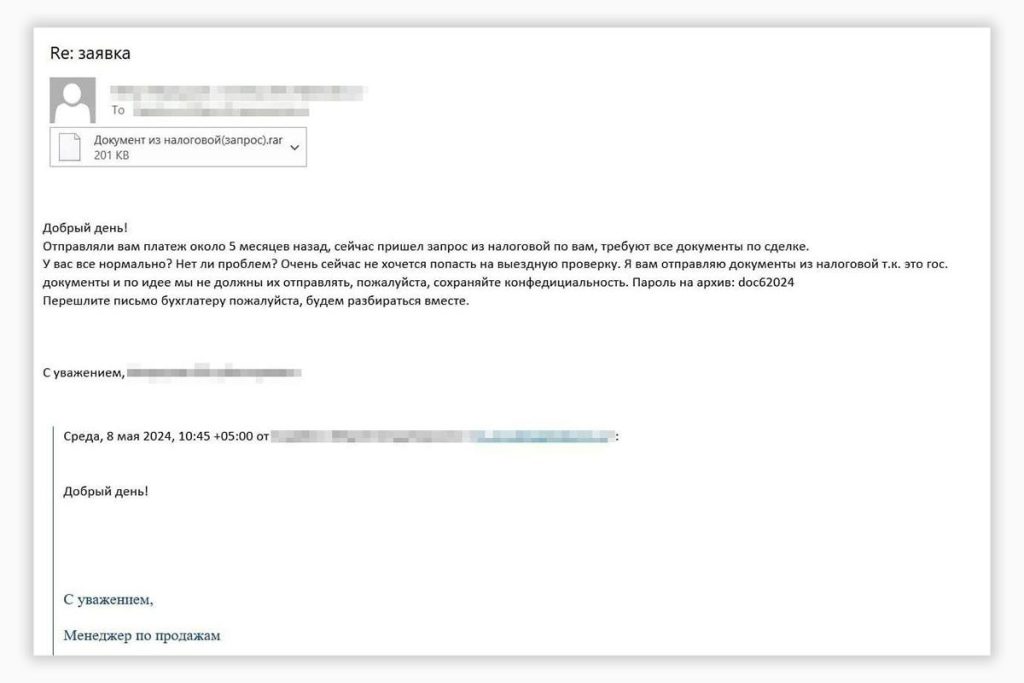
Недавно мы наткнулись на письмо с вредоносным вложением, отправленное группой Hive0117. Интересен подход к написанию: письмо сильно отличается от обычных рассылок, довольно прямолинейно манипулирующих эмоциями получателя с помощью акцента на срочности и попыток вызвать чувство страха.
1️⃣ Оно выглядит как ответ на какое-то старое сообщение, ведь люди склонны больше доверять уже знакомым отправителям, чем новым. Оказалось, что почтовый аккаунт адресанта был взломан и это ответ на настоящее письмо из прошлого.
2️⃣ Срочность не обозначается явно, а подразумевается: якобы сейчас проходит налоговая проверка.
3️⃣ Чтобы почтовый шлюз не обнаружил вредоносных вложений, злоумышленники часто используют запароленные архивы. В этом случае применение пароля оправдывалось тем, что документы конфиденциальные. Это вызывало меньше подозрений.
4️⃣ Поскольку Hive0117 является финансово мотивированной группой, их цель — бухгалтерия организаций. Поэтому под предлогом налоговой проверки злоумышленники попросили отправить вредоносное вложение настоящей цели — бухгалтеру. Во-первых, в этом случае злоумышленникам не нужно было знать его почтовый адрес. Во-вторых, письмо присланное от коллеги вызывает значительно больше доверия, чем от внешнего отправителя.
IoCs:
Документ из налоговой(запрос).rar
a7712ac6ff3873f0106e16385e4b9b30
ba647a209c8d112f00a320a693f83827682e7e52
f226edad9d3a17d28008b376773bca62507d40494c5a1def5c8704a1bb815baeCode language: plaintext (plaintext)
Документ из налоговой(запрос).exe
85c8c66c34bb60e09e68f882831b1751
f96d695d04f0198fab85aa9bac66799cf2e710ed
8b309519bbb64be63ea3cf0f1ef58c5b36bbb5bf37d39f879ffb55d354937e16 Code language: plaintext (plaintext)
fb0bf2b1.shop
185.189.13.113
http://fb0bf2b1.shop/index.phpCode language: YAML (yaml)
#TI #Hive0117 #Phishing
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…