
Рапид-расшифровка данных из NSIS-скрипта
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




Рапид-расшифровка данных из NSIS-скрипта 🗄
Когда нет времени на идентификацию алгоритма шифрования и реализацию алгоритма дешифрования, на помощь приходит отладчик. Но как быть со скриптовым языком для установщика?
В качестве примера взят загрузчик XDigo
• Для начала извлечем скрипт, расширение которого — .nsi. Воспользуемся специальной версией 7-Zip.
• После этого нам нужен компилятор .nsi-скриптов — скачаем и установим NSIS. Откроем компилятор и загрузим в него извлеченный скрипт. Базовые возможности программы ограничены: он позволяет только скомпилировать скрипт в исполняемый файл и запустить его.
• Для того чтобы расширить функциональность компилятора, нам понадобится Debug Plug-In. Набор его функций не очень широк, но их вполне хватит, чтобы динамически расшифровать данные.
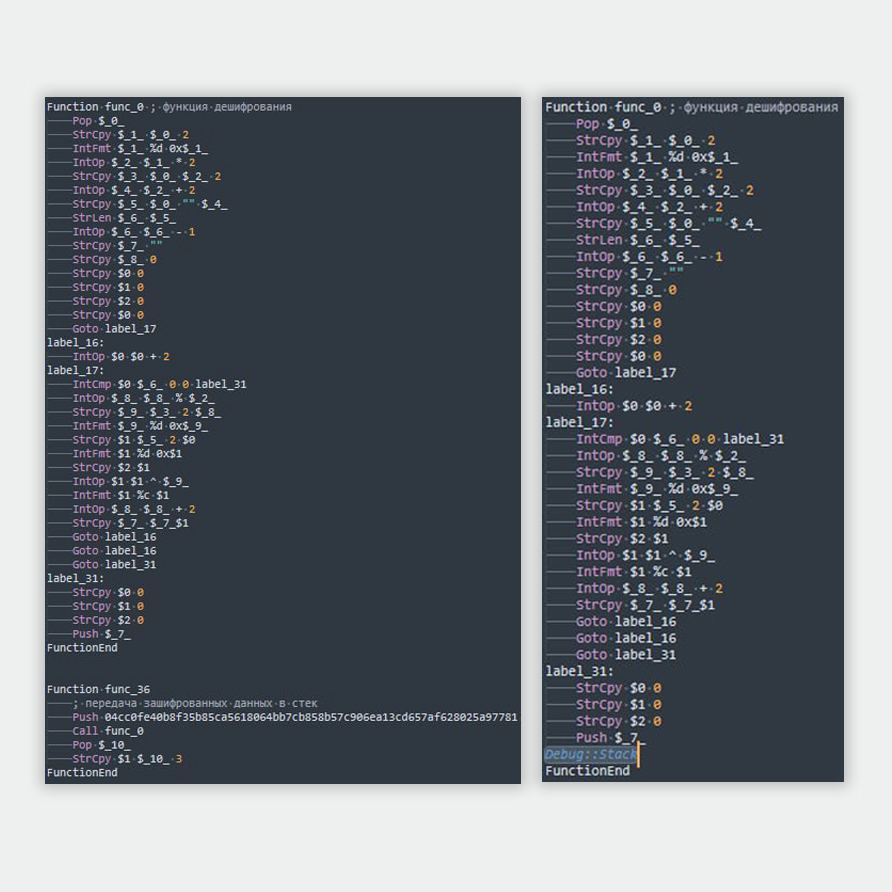
• После установки плагина откроем исходный вредоносный скрипт и в конце функции дешифрования, после операции передачи расшифрованных данных в стек, добавим строку:
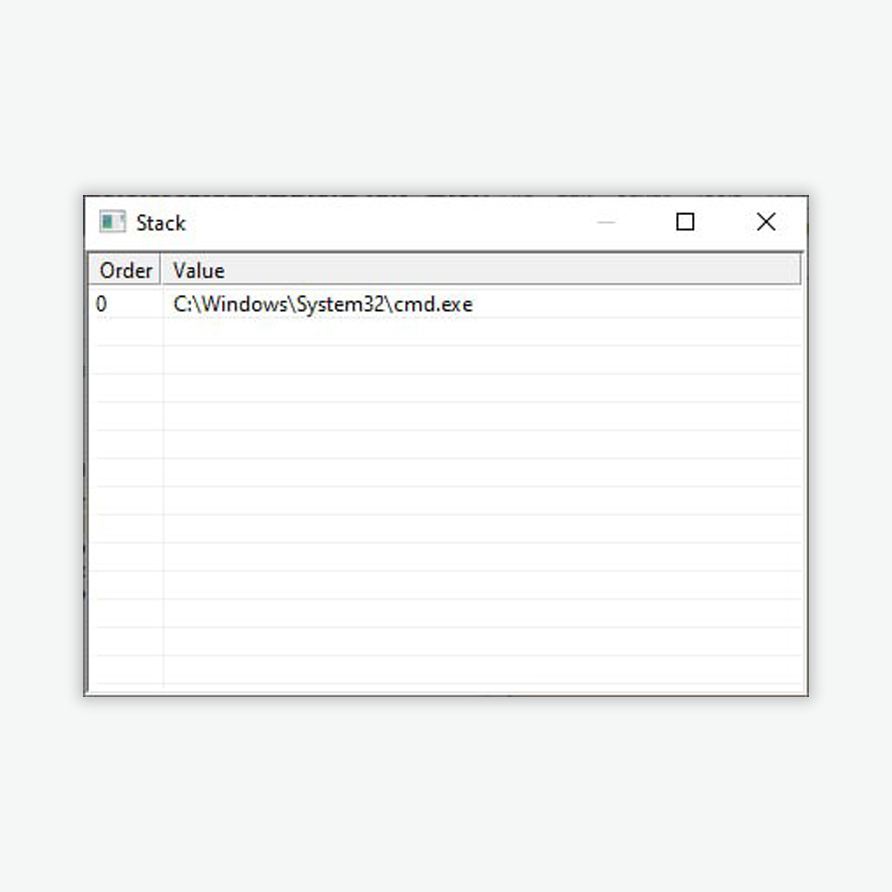
Debug::StackCode language: YAML (yaml)• В результате перекомпиляции скрипта и тестового запуска исполняемого файла каждый раз после выполнения функции дешифрования в отдельном окне будет демонстрироваться состояние стека на момент выполнения строки Debug::Stack, в данных которого и будут находиться расшифрованные данные.
#reverse #tips #malware #XDigo #TI
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…