
PrevedMedved 👋 — это снова Lumma Stealer
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…




В середине ноября группа киберразведки PT ESC зафиксировала кампанию по распространению вредоносного программного обеспечения Lumma Stealer и NetSupport RAT. В качестве источника заражения использовался GitHub-репозиторий, доступный по адресу
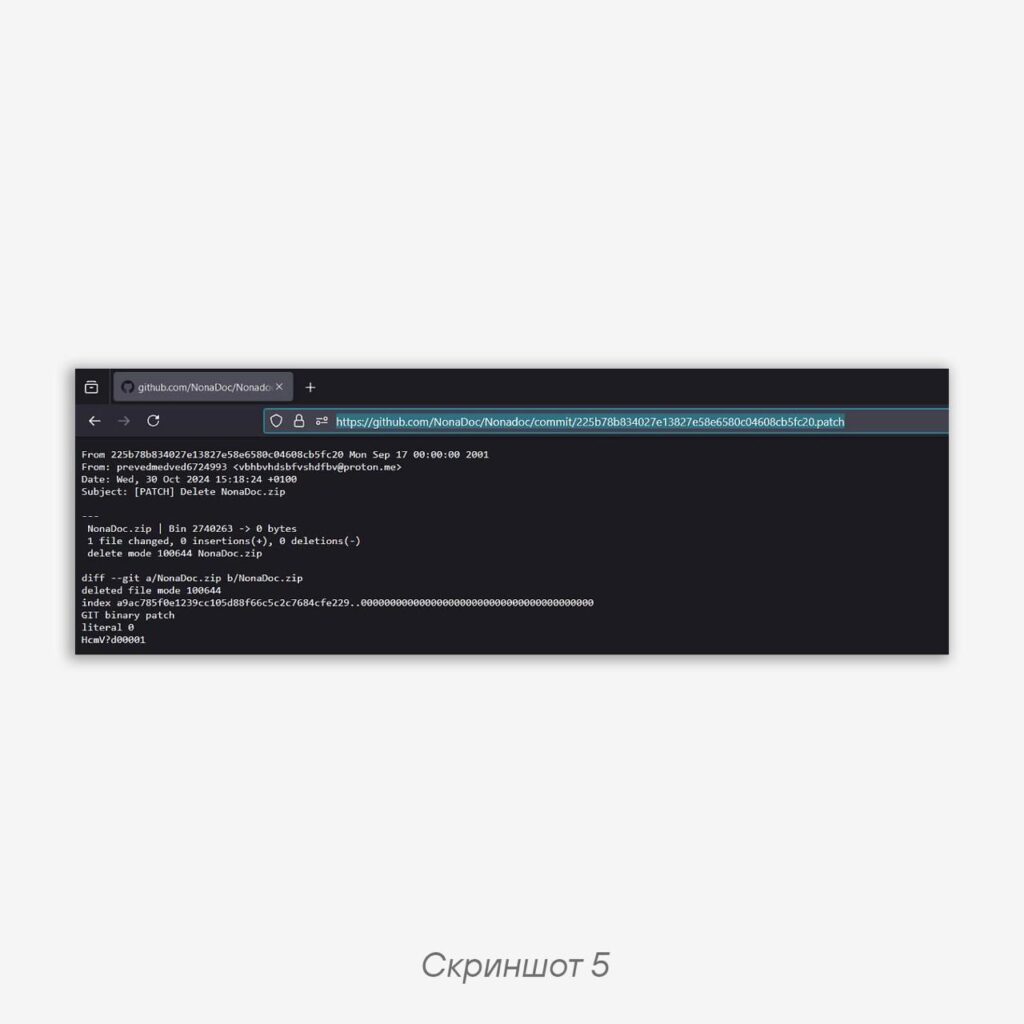
github.com/NonaDoc/Nonadoc/releases/tag/defi_prive. Вредоносный контент находился в разделе tag, в то время как основная ветка репозитория была удалена. Учетная запись GitHub, используемая для размещения материалов, зарегистрирована под именем
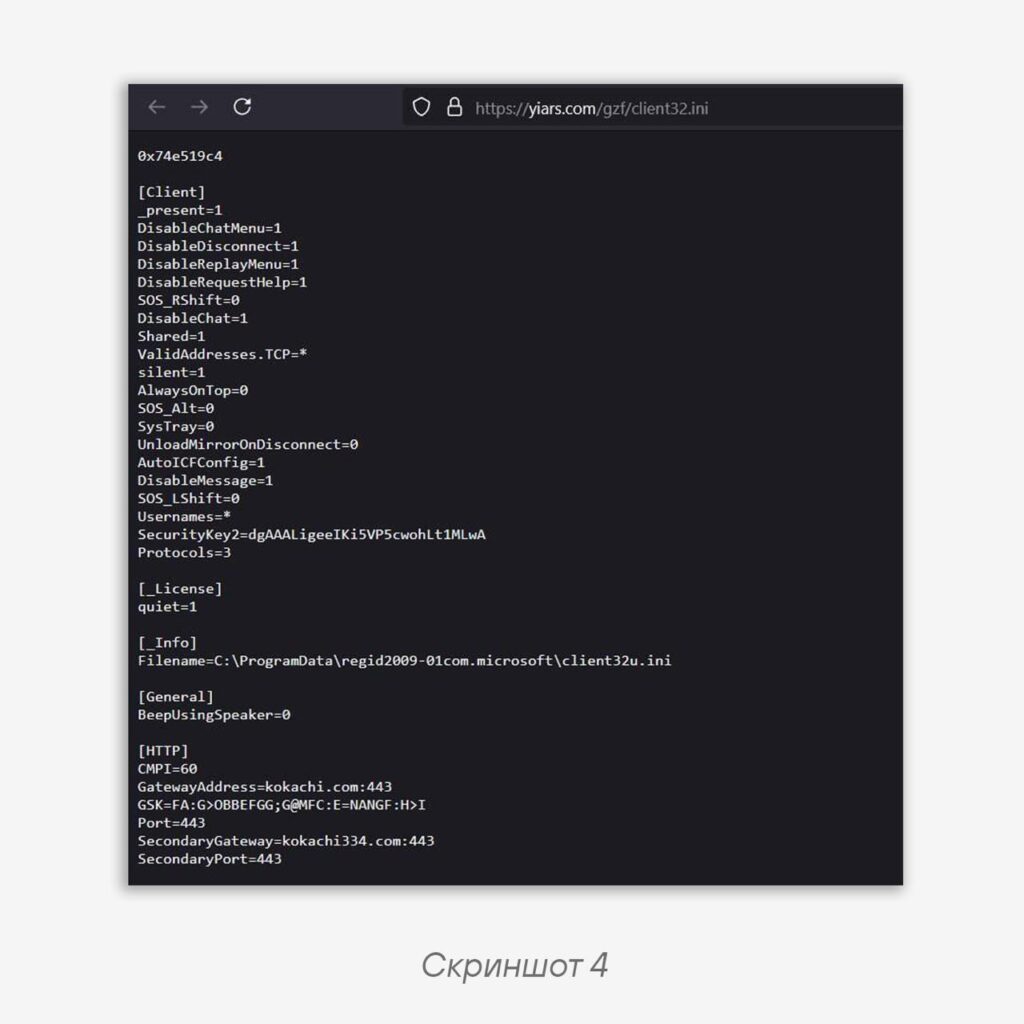
prevedmedved6724993 и связана с почтовым адресом vbhbvhdsbfvshdfbv@proton.me.🧤 В ходе анализа репозитория было замечено, что размещенные приманки и вредоносные файлы регулярно заменяются новыми (скриншот 5). Средняя частота обновления составляет около одной недели. Злоумышленники делают упор на использование фишинговых файлов-ловушек, мимикрирующих под документы различных организаций.
Первым к нам в руки попал LNK-файл
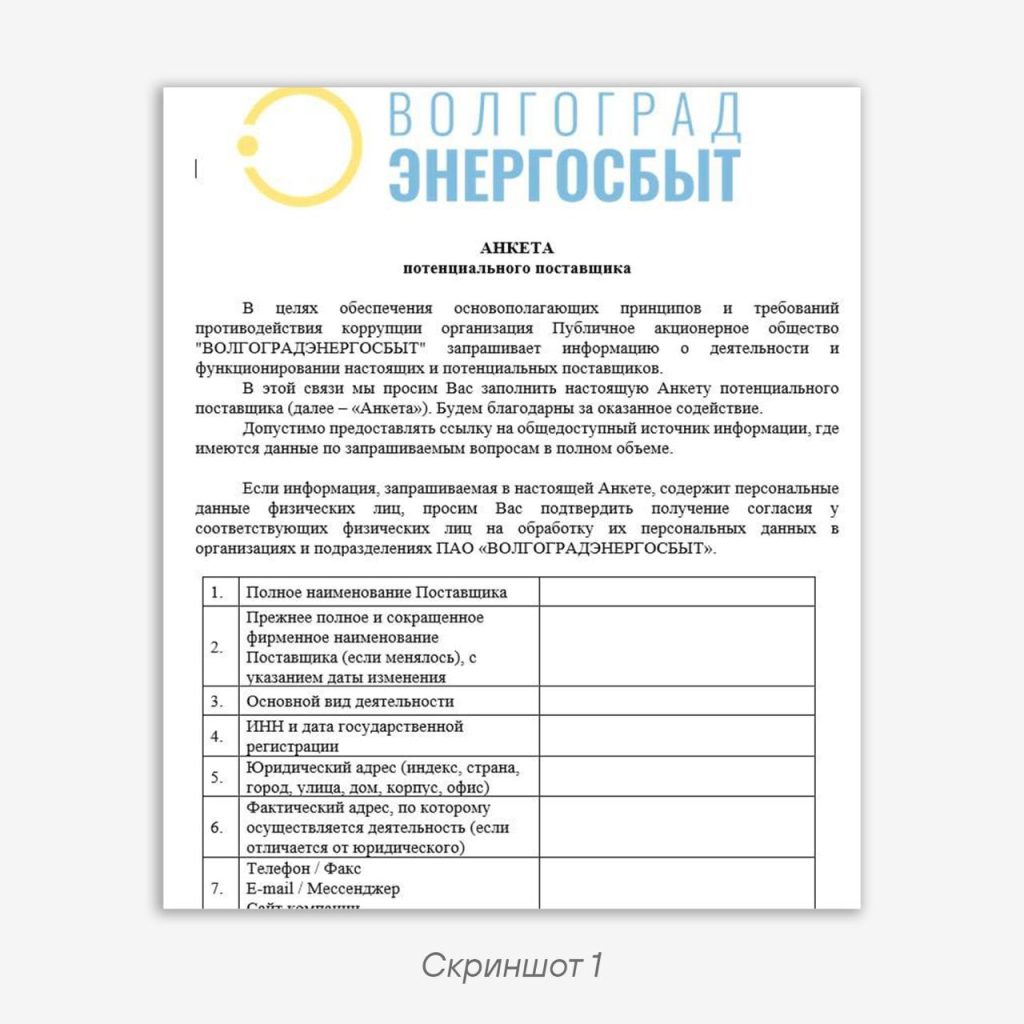
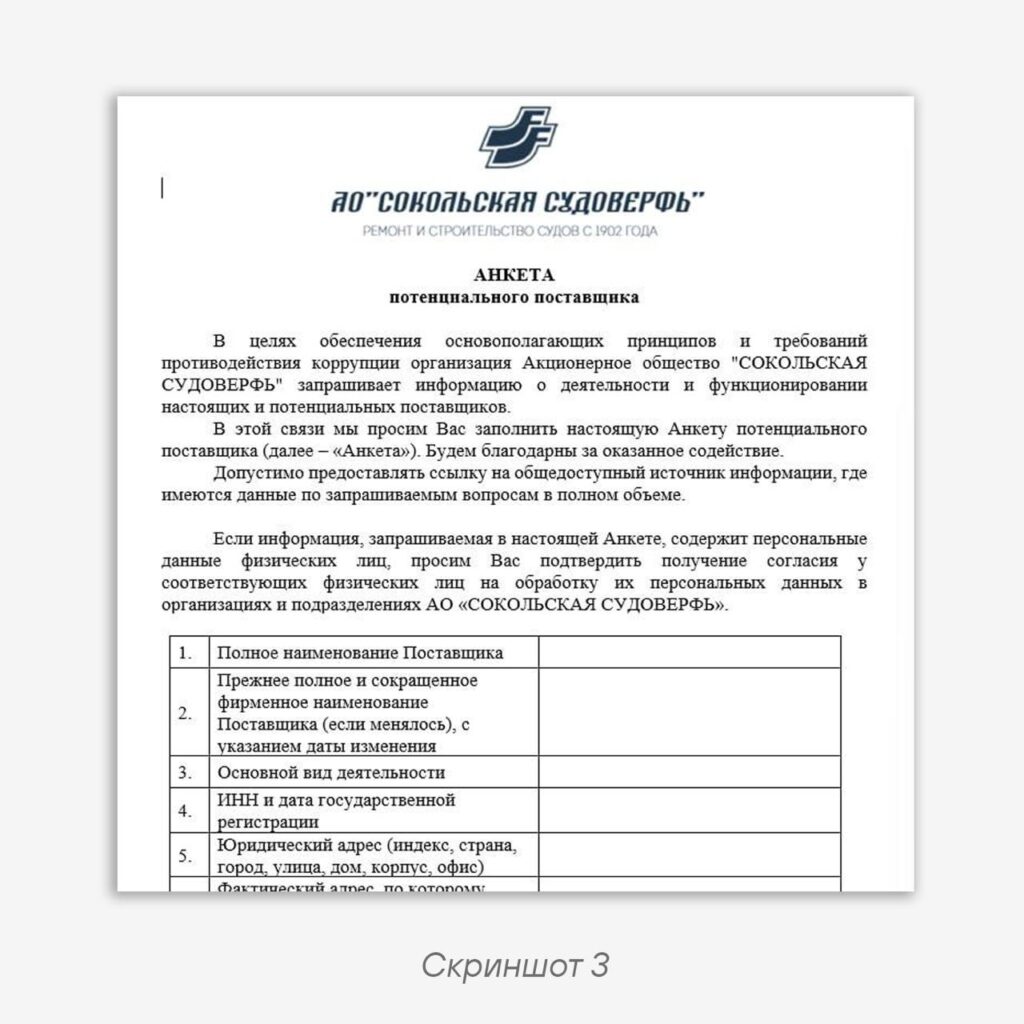
Anketa_energosale.docx.lnk (скриншот 1), хранящийся на сайте energosale34.download. После запуска файл устанавливает Lumma Stealer из вышеупомянутого GitHub-репозитория и NetSupport RAT с С2-сервера злоумышленника для закрепления на устройстве жертвы. Фишинговый документ Anketa_energosale.docx (скриншот 3), якобы связанный с организацией «Волгоградэнергосбыт», был доступен для загрузки из того же репозитория.🫡 В процессе изучения атаки выявлены и другие схемы, где вместо фишингового документа рассылался, например, файл, замаскированный под повестку в военкомат (скриншот 2). LNK-файл
povestka_378478112.pdf.lnk хранился на узле 80.78.27.201, а сопутствующие файлы, включая вредоносное ПО и приманки, также размещались в GitHub-репозитории.Примечательно, что автором всех документов-приманок в метаданных указана Галлямова Римма Абдулнуровна. Это может быть попыткой отвлечь внимание или дополнительной частью фишинговой стратегии.
Согласно данным VirusTotal, семплы Lumma Stealer определяются как вредоносные лишь тремя антивирусными решениями. Этот факт свидетельствует о высоком уровне обфускации и уникальности вредоносного ПО — большинству систем защиты трудно его обнаружить.
Атаки проводились на протяжении всего ноября. Злоумышленники активно обновляют свои инструменты, в том числе вредоносные файлы и приманки, а мы продолжаем мониторинг. Подобная схема распространения ВПО уже была описана ранее, но не затрагивала пользователей из стран СНГ.
IoCs:
LNK-файл:
90301696accc600a3fc2a1419d0c73566a19f42424d2da6e6f215a83ba3895e6
68d0373fc7fcd74d7379f8175a894194ac285f98810359a7f48978ef15f5283e
96bd372f8a4e39e0e6e629994a2b284432c9e5a0a48e1f46100a0a6b0ce349bd
989dd914ccbd2df2a36f0500d0bdac9e286cdf39d53ab72d18f11bc726a692e8

Lumma Stealer:
26be491b59e98932bf12985cd6a24d5a0be33ee92767b19b41fe2917deb96f79
8762d87be2998ca50229e9b51a2a7700bbb1fd75b99864d05b4d630a5e091014
b0d738f7003d5bb5d7c5d0dc9441e45367fad635cbf505f129df48f8155e38a2
61e985cf63a414c5db76d1f57d9801e6d7dba106e8a8dc73ad29b53044c3c68f

NetSupport RAT:
860393e31788499f8774be83c65bcf29658cc77bf96ee2f4c86b065aedbf77de
176f7e61d26c33df91425f063c6494d6cd63f4de2654de3d72158a272bb03ae5

Файлы:
Anketa_energosale.docx.lnk
povestka_378478112.pdf.lnk
Anketa_energosale.docx.lnk
520a7afb8367e14661b412c65b9a805d.virus
Anketa_energosale[1]
poqexec.exe
Povestka_34.png
Anketa1
anketa_miner[1]

Домены:
energosale34.download
yiars.com
thisbusylife.com
abxweb.com
pdfbypari.com
kokachi.com
kokachi334.com

URL:
https://github.com/NonaDoc/Nonadoc/releases/tag/defi_prive

IP-адреса:
94.232.43.219
80.78.27.201
80.78.24.5

Метаданные:
dc:creator: «Галлямова Римма Абдулнуровна»

Эл. почта:
vbhbvhdsbfvshdfbv@proton.me
Code language: YAML (yaml)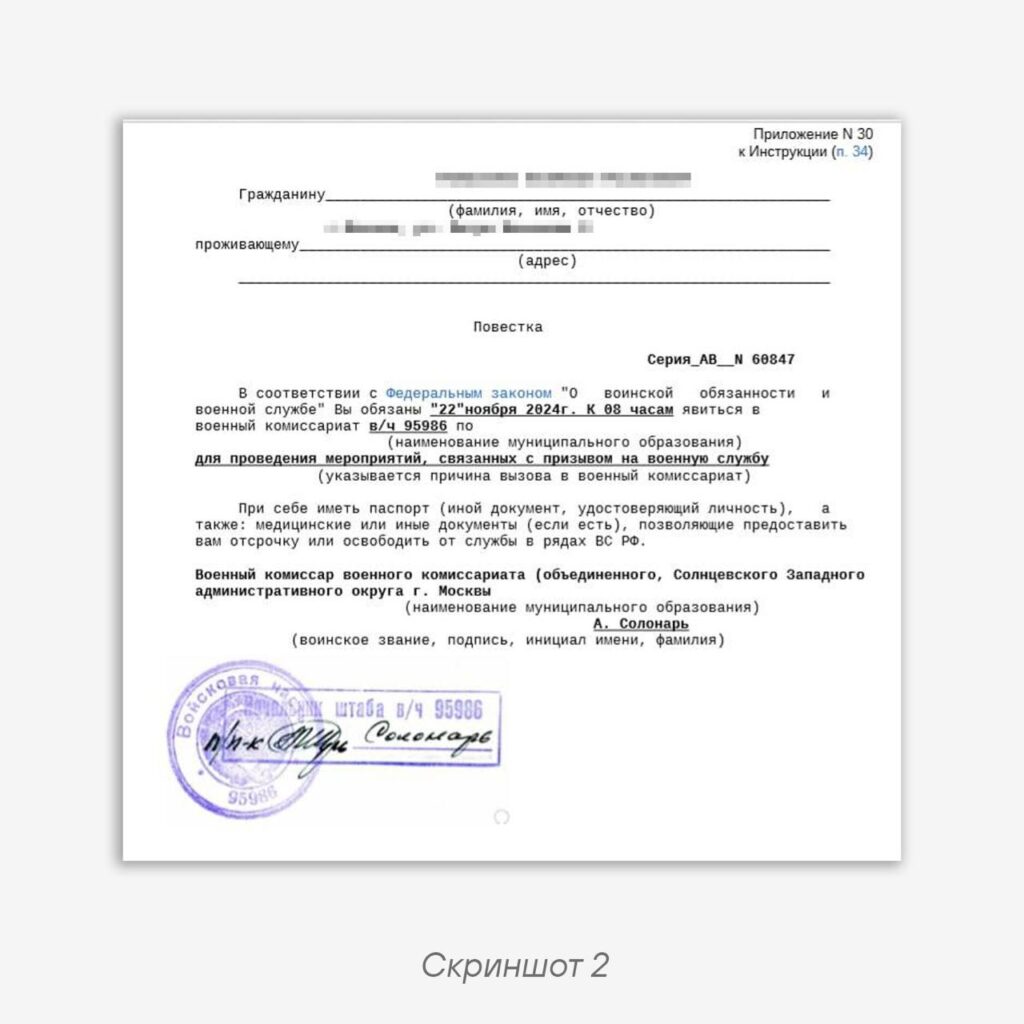
#TI #Phishing #Malware #IOC
@ptescalator
Ещё от ti_author
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…
- ⚡Фейковые новости — В С Ё
⚡Фейковые новости — В С Ё Специалисты PT ESC обнаружили связанную между собой сеть новостных сайтов,…
Ещё в группе «Общее»
- Операция Chewbacca
В конце июня команда PT ESC в ходе расследования инцидентов обнаружила новую группу, нацеленную как минимум…
- Din, din — кто там?
Din, din — кто там? 🔔 Группа киберразведки экспертного центра безопасности Positive Technologies обнаружила новую группировку,…
- Enterprise-grade validation system with schema support
Enterprise-grade validation system with schema support (c) Автор десятка троянов, забывший добавить "Enterprise-grade" обфускацию Мы обнаружили…
- Минус один пернатый вор — плюс сто очков рейтинга!
Минус один пернатый вор — плюс сто очков рейтинга! 😵 Команда Threat Intelligence экспертного центра безопасности…
- DragonDoll: матрешка в мире Android-шпионов
DragonDoll: матрешка в мире Android-шпионов 🪆 В начале этой весны специалисты PT ESC обнаружили неизвестный ранее…